- Was ist erweiterte Dateiübertragung und warum ist sie für die Unternehmenssicherheit wichtig?
- Wie verändert Zero Trust Managed File Transfer ?
- Was sind die geschäftlichen und sicherheitstechnischen Vorteile von Zero-Trust Managed File Transfer?
- Worauf sollten CISOs bei der Bewertung von Managed File Transfer für Managed File Transfer achten?
- Wie können Unternehmen Managed File Transfer erfolgreich implementieren?
- FAQs
- Verfügt Ihr Unternehmen über fortschrittliche Sicherheitsmaßnahmen für die Dateiübertragung?
Was ist erweiterte Dateiübertragung und warum ist sie für die Unternehmenssicherheit wichtig?
Unter „erweiterter Dateiübertragung“ versteht man die Weiterentwicklung traditioneller Managed-File-Transfer-Systeme hin zu sicherheitsorientierten, richtliniengesteuerten Plattformen, die sensible Daten vor modernen Cyberbedrohungen, hybriden Architekturen und immer komplexeren Compliance-Vorgaben schützen. Für sicherheitsorientierte CISOs bedeutet erweiterte Dateiübertragung, dass sensible Dateien und Unternehmensdaten sicher, nachprüfbar und unter Einhaltung des Zero-Trust-Prinzips übertragen werden.
Moderne Unternehmen tauschen monatlich durchschnittlich 2,5 Petabyte an Daten zwischen Cloud-Diensten, Remote-Teams, weltweiten Tochtergesellschaften und Partnern in der Lieferkette aus. Jede dieser Datenübertragungen stellt einen potenziellen Angriffsvektor dar.
Da Ransomware-Gruppen und staatliche Akteure Dateien als Waffen einsetzen und laut aktuellen Bedrohungsinformationen die Zahl der dateibasierten Angriffe im Vergleich zum Vorjahr um 47 % gestiegen ist, nutzen Angreifer traditionelle Protokolle und vertrauensbasierte Modelle aus.
Fortschrittliche Dateiübertragung ist wichtig, weil sie eine gefährliche Lücke in der Unternehmenssicherheit schließt: die Schnittstelle zwischen vertrauenswürdigen internen Netzwerken, kritischen Infrastruktursystemen und hochwertigen Datenströmen. Ohne Zero-Trust-Kontrollen werden diese Übertragungen zu blinden Flecken, die Angreifer ausnutzen können.
Wie beeinflussen Sicherheits- und Compliance-Anforderungen die Anforderungen an die Dateiübertragung in Unternehmen?
Sicherheits- und Compliance-Anforderungen haben die Erwartungen an die Dateiübertragung grundlegend neu definiert. Vorschriften wie die DSGVO, HIPAA, PCI DSS, SOX und branchenspezifische Rahmenwerke legen strenge Regeln fest, wie sensible Daten übertragen, validiert, protokolliert, aufbewahrt und überwacht werden müssen. Jede dieser Vorschriften schreibt vor:
- Verschlüsselung während der Übertragung und im Ruhezustand
- RBAC (rollenbasierte Zugriffskontrolle)
- Überprüfbare Prüfpfade
- Meldung und Reaktion auf Vorfälle
- Sicherstellung, dass Daten weder verändert noch unrechtmäßig abgerufen wurden
Die Nichteinhaltung kann schwerwiegende finanzielle und rufschädigende Folgen haben. So können beispielsweise Verstöße gegen die DSGVO zu Geldstrafen in Höhe von bis zu 4 % des weltweiten Jahresumsatzes oder 20 Millionen Euro führen, je nachdem, welcher Betrag höher ist. Verstöße im Zusammenhang mit ungeschützten Dateiübertragungen haben im Gesundheitswesen und im Finanzdienstleistungssektor zu Strafen von über 50 Millionen Dollar sowie zu Rechtsstreitigkeiten und behördlichen Untersuchungen geführt.
Für CISOs, die für den Schutz regulierter Daten verantwortlich sind, weisen herkömmliche MFT , die in erster Linie für die Sicherung der Übertragung und nicht der Datei entwickelt wurden, zu viele Lücken auf, um modernen Standards zu entsprechen. Gemäß den NIST-Richtlinien zur sicheren Dateiübertragung reicht die Sicherheit auf Transportebene allein ohne Validierung auf Inhaltsebene und kontinuierliche Überprüfung nicht aus.
Was sind die häufigsten Risiken im Zusammenhang mit herkömmlichen Dateiübertragungsprotokollen?
Ältere Dateiübertragungsmechanismen wie FTP, SFTP und FTPS wurden nie für die dynamischen, verteilten und bedrohungsreichen Umgebungen entwickelt, mit denen CISOs heute konfrontiert sind. Zu ihren Schwachstellen gehören:
- Implizites Vertrauen zwischen Absendern, Servern und Empfängern, keine fortlaufende Überprüfung
- Statische Anmeldedaten lassen sich leicht durch Phishing oder Credential Stuffing stehlen
- Unzureichende Authentifizierung und eingeschränkte MFA-Unterstützung
- Schwache Integritäts- und Validierungsprüfungen, wodurch manipulierte oder als Waffen eingesetzte Dateien unentdeckt bleiben können
- Begrenzte Protokollierung, Behinderung forensischer Untersuchungen und Audit-Bereitschaft
- Keine integrierte Malware- oder Bedrohungsprüfung
- Perimeterbasierter Schutz, der in Multi-Cloud- und Remote-Arbeitsumgebungen unwirksam wird, da keine Netzwerkgrenzen mehr existieren, um vertrauenswürdige Zonen zu definieren.
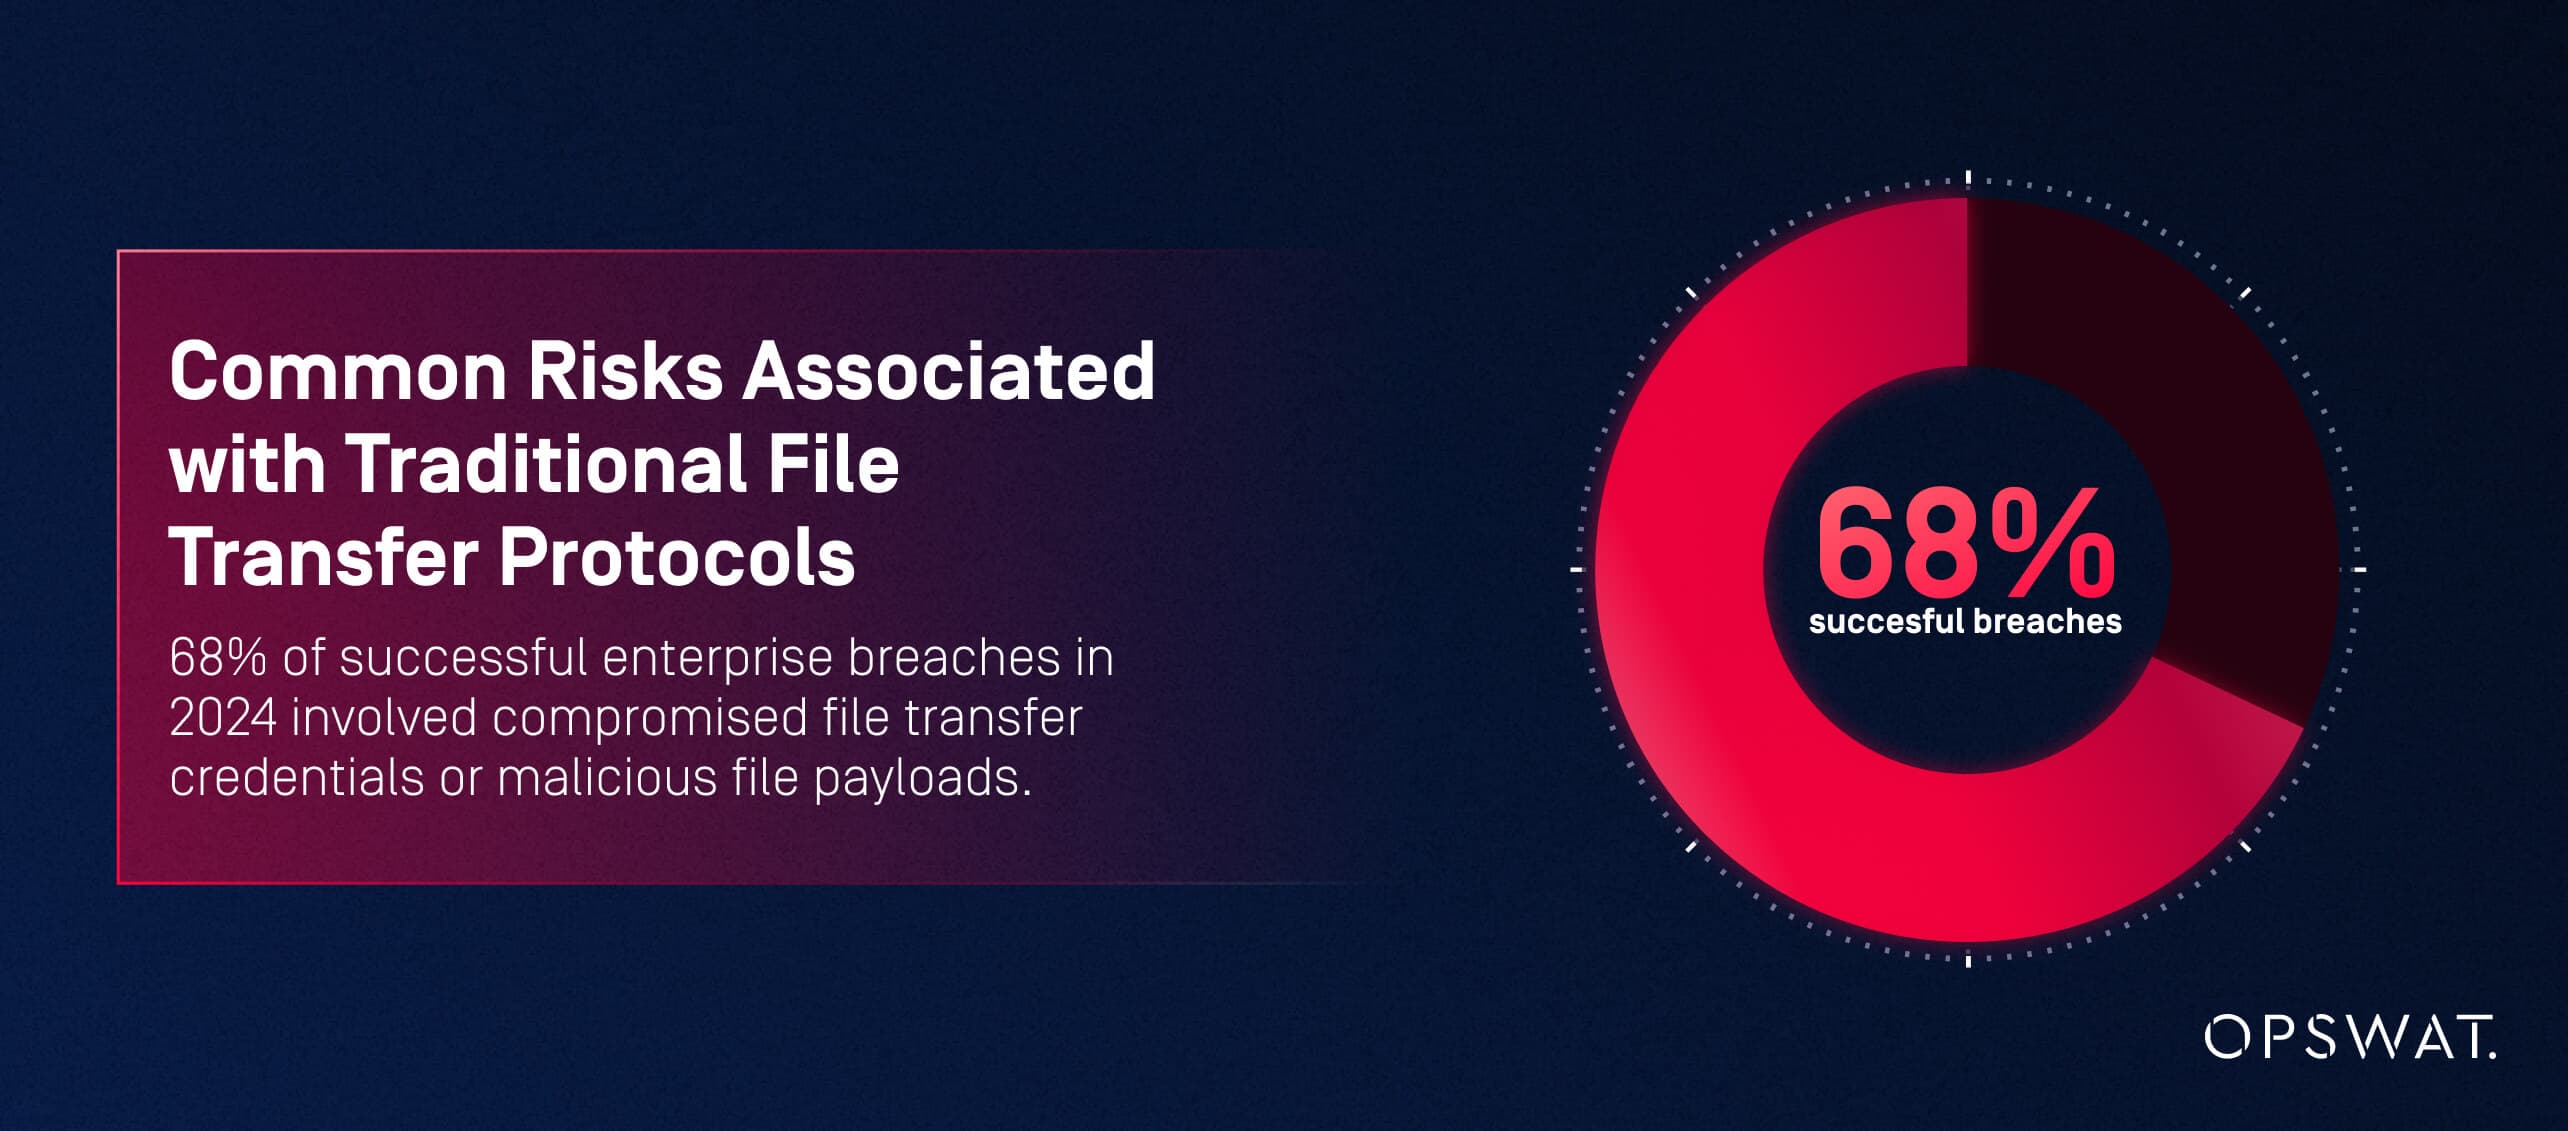
Diese Schwachstellen schaffen ein risikoreiches Umfeld, in dem Angreifer sich auf dateibasierte Payloads, die Kompromittierung von Anmeldedaten und das Eindringen in die Lieferkette verlassen, um Zugang zu Unternehmenssystemen zu erhalten. Laut aktuellen Bedrohungsinformationen waren 68 % der erfolgreichen Angriffe auf Unternehmen im Jahr 2024 mit kompromittierten Anmeldedaten für die Dateiübertragung oder bösartigen Datei-Payloads verbunden.
Welche Anwendungsfälle Drive fortschrittliche Dateiübertragung in kritischen Infrastrukturen?
Betreiber kritischer Infrastrukturen sehen sich besonderen betrieblichen und regulatorischen Anforderungen gegenüber. Ihre Dateiübertragungen erstrecken sich häufig über segmentierte Netzwerke, OT/ICS-Umgebungen, grenzüberschreitende Regulierungszonen, Auftragnehmer und Cloud-Ressourcen. Zu den häufigsten Treibern gehören:
- Abteilungsübergreifender Austausch sensibler Daten, der strenge Zugriffskontrollen und Überprüfbarkeit erfordert
- Grenzüberschreitende Übertragungen, bei denen Gesetze zur Datenhoheit strenge Beschränkungen für die Datenübertragung vorsehen
- Cloud und Modernisierung, die traditionelle Netzwerkgrenzen auflösen
- Dateiaustausch zwischen IT und OT, bei dem kompromittierte Dateien direkte Auswirkungen auf physische Geräte haben können
- Die Integration von Drittanbietern und Lieferanten, auf die laut aktueller Sicherheitsforschung im Jahr 2024 62 % der Sicherheitsverletzungen in der Lieferkette entfielen, darunter auch vielbeachtete Vorfälle wie der SolarWinds-Hack
- Automatisierte Arbeitsabläufe mit hohem Volumen, bei denen menschliches Versagen zu massiven Risiken führen kann
Diese Szenarien erfordern eine fortschrittliche Strategie für den Dateitransfer, die auf Zero-Trust-Prinzipien basiert und unter anderem eine kontinuierliche Überprüfung, richtliniengesteuerte Automatisierung sowie die Abwehr von Bedrohungen auf Dateiebene umfasst.
Wie verändert Zero Trust Managed File Transfer ?
Während herkömmliche „ MFT “-Modelle auf perimeterbasierten Kontrollen und implizitem Vertrauen beruhen, sobald der Zugriff gewährt wurde, verzichtet Zero-Trust gänzlich auf Vertrauen. Jeder Benutzer, jedes Gerät, jedes System, jeder Schritt im Arbeitsablauf und jedes Dateiereignis muss kontinuierlich überprüft werden.
Im Zusammenhang mit fortschrittlicher Dateiübertragung ist Zero-Trust nicht einfach nur eine zusätzliche Sicherheitsfunktion, sondern ein grundlegender Wandel in der Architektur. Es definiert die Dateiübertragung neu als einen Vorgang mit hohem Risiko, der eine Überprüfung, das Prinzip der geringsten Berechtigungen, eine kontinuierliche Überwachung sowie ein tiefgreifendes Verständnis der Datei selbst erfordert – und nicht nur ihrer Transportmetadaten.
Was sind die wichtigsten Zero-Trust-Prinzipien im Zusammenhang mit der Dateiübertragung?
Gemäß der NIST-Sonderveröffentlichung 800-207 umfasst die Zero-Trust-Architektur die folgenden Grundprinzipien, die direkt für die sichere Dateiübertragung gelten:
- Prinzip der geringsten Berechtigungen – Der Zugriff ist streng eingeschränkt; Benutzer und Systeme erhalten nur die Berechtigungen, die für bestimmte Dateioperationen erforderlich sind.
- Kontinuierliche Überprüfung – Authentifizierung und Autorisierung enden nicht mit der Anmeldung; jeder Übertragungsschritt wird erneut überprüft.
- Mikrosegmentierung – Isoliert Workloads, Server und Netzwerkzonen, sodass Dateiübertragungen nicht als Wege für laterale Bewegungen genutzt werden können.
- Von einer Sicherheitsverletzung ausgehen – Jede Datei wird als potenziell schädlich behandelt und muss einer Überprüfung und Validierung auf Inhaltsebene unterzogen werden.
- Kontextbezogene Zugriffsentscheidungen – Die Richtlinien passen sich anhand des Nutzerverhaltens, der Geräteidentität, der Risikobewertungen von Dateien und der Umgebungssignale an.
Bei der Anwendung auf „ MFT “ wirken diese Prinzipien modernen Bedrohungsvektoren direkt entgegen – von manipulierten Dokumenten über kompromittierte Benutzerzugangsdaten bis hin zum Missbrauch durch Insider.
Wie unterscheidet sich Zero Trust von herkömmlichen Sicherheitsmodellen für die Dateiübertragung?
Herkömmliche „ MFT “-Modelle stützen sich in hohem Maße auf Netzwerkperimeter, Authentifizierungskontrollpunkte und vertrauensbasierte Kommunikation zwischen Systemen. Sobald der Zugriff innerhalb des Perimeters erfolgt ist oder die Anmeldung erfolgreich war, werden Dateiübertragungen oft ohne eingehendere Überprüfung durchgeführt. Dieses Modell versagt in Cloud-, Multi-Netzwerk- und Remote-Umgebungen, in denen keine Perimetergrenzen mehr bestehen.
Traditionelles Modell | Zero-Trust MFT |
|---|---|
Vertrauen wird bei der Anmeldung gewährt | Vertrauen wird niemals gewährt – es muss ständig neu bestätigt werden. |
Zugangsdaten = Zugang | Anmeldedaten + Gerät + Kontext + Dateiüberprüfung |
Perimeterverteidigung | Mikrosegmentierung und interne Verifizierung |
Geht davon aus, dass interne Benutzer sicher sind | Geht davon aus, dass alle Benutzer und Systeme kompromittiert werden können. |
Eingeschränkte Sicht | Vollständige Überprüfbarkeit und Echtzeitüberwachung |
Zero-Trust schließt die Sicherheitslücken, die herkömmliche MFT offen MFT .
Wie lässt sich Zero Trust architektonisch in MFT integrieren?
Eine echte Zero-Trust- MFT -Architektur muss von Grund auf integriert sein und darf nicht erst nachträglich hinzugefügt werden. Sie sollte Folgendes umfassen:
- Mehrschichtige Identitätsprüfung (IAM, MFA, Verhaltensanalyse)
- Überprüfung von Bedrohungen auf Dateiebene, nicht nur Perimeter- oder Transportsicherheit
- CDR (Content Disarm and Reconstruction), Malware-Prüfung durch mehrere Engines und Überprüfung des Dateityps
- Richtliniengesteuerte Workflows, die Zugriffs-, Weiterleitungs- und Transformationsregeln durchsetzen
- Netzwerk-Mikrosegmentierung zwischen Dateiservern, Endpunkten und Anwendungen
- Zentrale Überprüfbarkeit aller Übertragungsvorgänge
- Echtzeitüberwachung und Erkennung von Anomalien
Was sind die geschäftlichen und sicherheitstechnischen Vorteile von Zero-Trust Managed File Transfer?
Für CISOs MFT Zero-Trust MFT messbare Auswirkungen auf die Sicherheitslage, die Einhaltung von Vorschriften und die betriebliche Effizienz.
Durch die Abschaffung impliziter Vertrauensbeziehungen und die Durchsetzung von Validierungen auf Dateiebene senkt Zero-Trust laut Angaben von Unternehmen, die umfassende Zero-Trust- MFT -Architekturen implementiert haben, die Wahrscheinlichkeit erfolgreicher datenbezogener Sicherheitsverletzungen um bis zu 70 % und verringert gleichzeitig Vorfälle von Datenlecks sowie Verstöße gegen Compliance-Vorgaben.
Organisationen profitieren von:
- Stärkerer Schutz vor Ransomware und Angriffen auf die Lieferkette
- Nachweisbare Einhaltung gesetzlicher Rahmenbedingungen
- Höhere operative Ausfallsicherheit durch Automatisierung und kontinuierliche Überprüfung
- Geringeres Risiko durch Insider und kompromittierte Konten
- Geringerer Aufwand für die Reaktion auf Vorfälle und forensische Untersuchungen
Letztendlich bietet das Zero-Trust- MFT -Modell eine fundierte Strategie, die CISOs dem Vorstand, den Wirtschaftsprüfern und den Aufsichtsbehörden präsentieren können, da es mit NIST SP 800-207 im Einklang steht, spezifische technische Anforderungen gemäß Artikel 32 der DSGVO erfüllt und eine dokumentierte Einhaltung branchenweit anerkannter Sicherheitsstandards gewährleistet.
Wie MFT das Risiko von Datenverletzungen und Insider-Bedrohungen?
Zero-Trust wirkt den beiden häufigsten Angriffsvektoren in Dateiübertragungs-Workflows direkt entgegen: unbefugtem Zugriff und bösartigen Dateien. Durch die Forderung nach kontinuierlicher Überprüfung und die Durchsetzung von Mikrosegmentierung können Angreifer keine kompromittierten Anmeldedaten oder internen Systeme nutzen, um Umgebungen zu durchqueren. Jede Zugriffsanfrage, selbst von bekannten Benutzern, wird im Kontext bewertet.
Darüber hinaus blockieren Zero-Trust- MFT -Lösungen mit integrierter Bedrohungsabwehr (wie Multiscanning, Sandboxing oder CDR) schädliche Dateien, bevor diese nachgelagerte Systeme erreichen. Dies ist besonders wertvoll im Kampf gegen Phishing-Payloads, manipulierte Dokumente und Zero-Day-Exploits.
Selbst Bedrohungen durch Insider – ob absichtlich oder versehentlich – werden eingedämmt, da Berechtigungen, Dateioperationen und Auffälligkeiten streng überwacht und protokolliert werden.
Welche Vorteile bietet Zero Trust regulierten Unternehmen in Bezug auf Compliance und Audits?
Compliance-Rahmenwerke verlangen zunehmend mehr als nur eine Verschlüsselung während der Übertragung. Sie schreiben den Nachweis eines kontrollierten Zugriffs, Transparenz bei der Dateibewegung, die nachgewiesene Integrität der ausgetauschten Daten sowie systematische Schutzmaßnahmen gegen unbefugten Zugriff vor.
Zero-Trust MFT die Compliance durch folgende Funktionen:
- Überprüfbare Prüfpfade
- Zentralisierte Durchsetzung von Richtlinien
- Dokumentierte Zugangsbeschränkungen
- Automatisierte Überprüfung und Protokollierung von Dateiereignissen
- Unveränderliche Protokolle für regulierte Untersuchungen
Rahmenwerke wie DSGVO, HIPAA, PCI DSS, SOX und NIST betonen genau diese Anforderungen. Zero Trust bietet die architektonische Strenge, die CISOs benötigen, um Auditoren und Regulierungsbehörden zuverlässig zufrieden zu stellen.
Wie ermöglicht Zero-Trust Secure und Skalierbarkeit bei Dateiübertragungen?
Automatisierung ist unerlässlich, um menschliche Fehler zu reduzieren, manuelle Arbeitsabläufe zu eliminieren und den Austausch großer Datenmengen in Unternehmen zu unterstützen. Doch Automatisierung ohne Zero-Trust-Ansatz kann Risiken verstärken. Ein kompromittiertes Konto oder ein falsch konfiguriertes Skript kann Terabytes an sensiblen Daten offenlegen.
Zero-Trust MFT dieses Problem durch:
- Programmgesteuerte Durchsetzung von Richtlinien über automatisierte Schritte hinweg
- Validierung von Dateien und Benutzern in jeder Phase des Workflows
- Erkennung von Anomalien in automatisierten Übertragungsmustern
- Horizontale Skalierung über Hybrid-/Cloud-Architekturen hinweg ohne Erweiterung der Vertrauensgrenzen
Unternehmen profitieren sowohl von mehr Geschwindigkeit als auch von mehr Sicherheit, was eine ausfallsichere, skalierbare und richtliniengesteuerte Automatisierung ermöglicht.
Worauf sollten CISOs bei der Bewertung von Managed File Transfer für Managed File Transfer achten?
Die Bewertung von MFT erfordert eine sorgfältige Analyse der Architektur, Kontrollen, Integrationen und Überprüfbarkeit. Viele Lösungen behaupten, Zero-Trust-konform zu sein, bieten jedoch nur oberflächliche Verbesserungen. CISOs müssen zwischen echtem Zero-Trust-Design und Marketingversprechen unterscheiden.
Welche Sicherheitsfunktionen sind in einer Zero-Trust MFT unverzichtbar?
Eine ausgereifte Zero-Trust MFT sollte Folgendes umfassen:
- Detaillierte, kontextbezogene Richtlinienkontrollen
- Kontinuierliche Authentifizierung und Autorisierung
- Integrierte Bedrohungserkennung (Malware-Scan, Sandboxing, CDR)
- Überprüfung des Dateityps und der Inhaltsintegrität
- Mikrosegmentierung und isolierte Transferzonen
- Verschlüsselte Speicherung und Übertragung
- Übereinstimmung mit den Prinzipien der Zero-Trust-Architektur gemäß der NIST-Sonderveröffentlichung 800-207
Diese Funktionen sorgen gemeinsam dafür, dass implizites Vertrauen entfällt und jede Dateiübertragung überprüft, sicher und konform ist.
Wie können CISOs die Überprüfbarkeit, Überwachung und Berichterstattungsfunktionen bewerten?
Sichtbarkeit ist eines der charakteristischen Merkmale von Zero Trust. CISOs sollten prüfen, ob eine MFT Folgendes bietet:
- Echtzeitüberwachung von Datei-Flows
- Zentrale Dashboards mit Drilldown-Funktionen
- Unveränderliche Protokolle mit Zeitstempel
- Ereigniskorrelation mit SIEM-Tools
- Automatisierte Compliance-Berichterstattung
- Forensische Details zu Benutzeraktivitäten, Dateiintegrität und Erfolg/Misserfolg von Übertragungen
Mit erstklassigen Plattformen können CISOs sofort und mit Sicherheit beantworten: Wer hat wann, von wo aus und unter welchen Risikobedingungen auf welche Daten zugegriffen?
Welche Integrationsfunktionen unterstützen eine nahtlose Einführung in Hybrid- und Cloud ?
MFT sich nahtlos integrieren lassen mit:
- IAM-Plattformen (Azure AD, Okta, Ping)
- SIEM- und Protokollverwaltungstools (Splunk, Sentinel)
- DLP- und Datenverwaltungssysteme
- Cloud (AWS, Azure, GCP)
- Ältere lokale Systeme wie ERP, CRM und benutzerdefinierte Anwendungen
APIs, Event-Hooks, Funktionen zur Workflow-Orchestrierung und Konnektor-Bibliotheken bestimmen, wie effektiv sich „ MFT “ in bestehende Sicherheitsökosysteme einbinden lässt.
Wie unterscheidet man echte Zero-Trust-Architektur von Marketing-Hype?
CISOs sollten auf Warnsignale achten:
- Zero-Trust-Ansprüche beschränkt auf MFA oder Verschlüsselung
- Keine Überprüfung auf Dateiebene oder Bedrohungsprävention
- Abhängigkeit von Tools und Technologien von Drittanbietern für die Kernsicherheit
- Begrenzte Protokollierung oder undurchsichtige Prüfpfade
- Statische Vertrauenszonen ohne Mikrosegmentierung
Eine einfache Checkliste hilft dabei, die Echtheit zu überprüfen:
Echtes MFT Folgendes umfassen:
- Kontinuierliche Überprüfung
- Durchsetzung des Prinzips der geringsten Privilegien
- Mikrosegmentierung
- Überprüfung von Bedrohungen auf Dateiebene
- Kontextbezogene politische Entscheidungen
- Umfassende Transparenz
Ohne diese architektonischen Elemente ist Zero-Trust nur ein Etikett.
Wie können Unternehmen Managed File Transfer erfolgreich implementieren?
MFT erfolgreiche MFT erfordert eine strukturierte, schrittweise Implementierungsstrategie über einen Zeitraum von 6 bis 12 Monaten, die die Teams für Sicherheit, Betrieb, Compliance und Infrastruktur durch definierte Meilensteine und messbare Ergebnisse aufeinander abstimmt.
Was sind die wichtigsten Schritte zur Integration von Zero-Trust- MFT n in die bestehende Sicherheitsinfrastruktur?
Ein strukturierter Ansatz umfasst:
- Bewertung – Erfassen Sie aktuelle Dateiflüsse, Vertrauensgrenzen, die Verwendung von Anmeldedaten und Risikopunkte. Dazu gehört auch die Ermittlung, wo in Push-/Pull-Workflows gemeinsam genutzte Anmeldedaten, statische Schlüssel oder implizites Vertrauen vorliegen könnten.
- Abstimmung zwischen den Beteiligten – Bringen Sie die Teams aus den Bereichen IT, Sicherheit, Compliance und Betrieb zusammen, um sich auf die Zero-Trust-Prinzipien, die Authentifizierungsanforderungen sowie die Zuständigkeiten für Zugangsdaten und Zugriffsrichtlinien abzustimmen.
- Architekturentwurf – Definieren Sie Zero-Trust-Richtlinien, Segmentierung, IAM-Integration und Workflow-Weiterleitung. In dieser Phase ist es entscheidend, starke Authentifizierungsmechanismen in die Dateiübertragungen zu integrieren (einschließlich zertifikatsbasierter Authentifizierung, SSH-Schlüsselverwaltung und Kontrollen für „ API “-Schlüssel), um sicherzustellen, dass bei jeder Transaktion die Identität überprüft wird – nicht nur die jedes einzelnen Benutzers.
- Sicherheitsoptimierung für Anmeldedaten und Authentifizierung – Ersetzen Sie eingebettete oder gemeinsam genutzte Anmeldedaten durch zentral verwaltete, benutzerbezogene Authentifizierungsmethoden. Zero-Trust- MFT -Plattformen unterstützen die sichere Speicherung und Verwendung von SSH-Schlüsseln, Zertifikaten (z. B. für SharePoint Online™) und MFT API -Schlüsseln. Funktionen wie MyKeys (eine Funktion zur Anmeldedatenverwaltung in MetaDefender MFT , die Authentifizierungsdaten sicher speichert und verwaltet) stellen sicher, dass API-basierte Push/Pull-Jobs weiterhin die Anforderungen an die Multi-Faktor-Authentifizierung (MFA) erfüllen können.
- Pilotprojekt – Beginnen Sie mit einem Anwendungsfall von hohem Wert und hohem Risiko, wie beispielsweise dem Austausch externer Daten oder automatisierten Arbeitsabläufen, die privilegierten Zugriff erfordern. Stellen Sie sicher, dass die Verwaltung von Anmeldedaten, die Durchsetzung der MFA sowie die Richtlinienkontrollen unter realen Bedingungen wie erwartet funktionieren.
- Schrittweise Einführung – Erweitern Sie das System auf weitere Arbeitsabläufe, Abteilungen und Umgebungen, während Sie gleichzeitig die Verwendung von Anmeldedaten standardisieren und veraltete Authentifizierungsverfahren abschaffen.
- SIEM-, IAM- und DLP-Integration – Sorgen Sie für eine einheitliche Transparenz und Governance, indem Sie Authentifizierungsereignisse, die Nutzung von Anmeldedaten und Dateiübertragungsaktivitäten in bestehende Überwachungs- und Zugriffsmanagementsysteme integrieren.
- Kontinuierliche Optimierung – Überprüfen Sie regelmäßig Richtlinien, den Lebenszyklus von Anmeldedaten und Authentifizierungsmethoden, um mit den Veränderungen im Nutzerverhalten, bei Integrationen und in der Bedrohungslage Schritt zu halten.
Wie lassen sich Secure in großem Maßstab automatisieren und koordinieren?
Die richtliniengesteuerte Automatisierung gewährleistet, dass Dateiübertragungen auch bei steigendem Datenvolumen konsistent, konform und sicher bleiben. Zu den wichtigsten Komponenten gehören:
- Workflow-Vorlagen für gängige Übertragungsmuster
- Bedingte Logik für Routing und Transformation
- Automatisierte Bedrohungsscans und Dateiintegritätsprüfungen
- Ausnahmebehandlung und Wiederholungsmechanismen
- Ereignisgesteuerte Trigger und API Orchestrierung
Automatisierung reduziert menschliche Fehler, beschleunigt den sicheren Datenaustausch und gewährleistet Wiederholbarkeit in verteilten Umgebungen.
Was sind die häufigsten Herausforderungen bei der Bereitstellung von MFT wie können sie überwunden werden?
CISOs stehen häufig vor folgenden Herausforderungen:
- Kultureller Widerstand gegen neue Kontrollen und Einschränkungen
- Veraltete Abhängigkeiten, denen moderne Integrationspunkte fehlen
- Falsch konfigurierte IAM- oder überprivilegierte Konten
- Unklare Datenhoheit oder Workflow-Hoheit
- Zersplitterte Tool-Sets, die die Zentralisierung erschweren
Zu den Minderungsstrategien gehören:
- Von der Geschäftsleitung unterstützte Veränderungsmanagement
- Starke Führung und funktionsübergreifende Verantwortung
- Schrittweise Einführung mit messbaren Verbesserungen
- Anbieter-Support und geführte Einarbeitung
- Kontinuierliche Schulung und Weiterentwicklung der Richtlinien
Zero Trust ist dann erfolgreich, wenn es als ganzheitliche, unternehmensweite Strategie eingeführt wird.
FAQs
Was sind die wichtigsten Sicherheitsmerkmale, auf die man bei fortschrittlichen Dateiübertragungslösungen achten sollte?
Achten Sie auf kontinuierliche Verifizierung, Durchsetzung des Prinzips der geringsten Privilegien, integrierte Bedrohungsüberprüfung, Mikrosegmentierung und überprüfbare Prüfpfade.
Wie MFT sich MFT hinsichtlich Compliance und Auditing von herkömmlichen Protokollen wie FTP, SFTP oder FTPS?
MFT zentralisierte Governance, Überprüfbarkeit, detaillierte Kontrollen und richtliniengesteuerte Durchsetzung – Funktionen, die herkömmlichen Protokollen fehlen.
Welche fortschrittlichen Dateiübertragungsplattformen bieten die besten Integrationsmöglichkeiten?
Plattformen mit umfangreichen API , SIEM/IAM-Integrationen, Cloud-nativen Konnektoren und Workflow-Automatisierung bieten die größte Flexibilität.
Was sind bewährte Verfahren für die Automatisierung sicherer Dateiübertragungen?
Verwenden Sie richtliniengesteuerte Workflows, kontinuierliche Dateivalidierung, bedingtes Routing und ereignisgesteuerte Orchestrierung, um manuelle Risiken zu minimieren.
Wie unterstützen fortschrittliche Dateiübertragungslösungen die Einhaltung von Vorschriften?
Sie setzen Verschlüsselung durch, führen unveränderliche Prüfprotokolle, beschränken den Zugriff, überprüfen die Dateiintegrität und unterstützen die Berichterstattung gemäß den gesetzlichen Vorschriften.
Was sind die wichtigsten Überlegungen für die Skalierung fortschrittlicher Dateiübertragungen?
Achten Sie auf horizontale Skalierbarkeit, mikrosegmentierte Architekturen, automatisierte Lastverarbeitung und Cloud-native Bereitstellungsoptionen.
Wie können Unternehmen Dateiübertragungen überwachen und prüfen?
Verwenden Sie Plattformen, die Echtzeit-Dashboards, unveränderliche Protokolle, SIEM-Integrationen, Überwachung der Benutzeraktivitäten und Risikobewertung bieten.
Was sind die häufigsten Herausforderungen bei der Einführung moderner Dateiübertragungssysteme?
Komplexität der Integration, unzureichendes Änderungsmanagement, Einschränkungen durch Altsysteme und oberflächliche Zero-Trust-Implementierungen.
Verfügt Ihr Unternehmen über fortschrittliche Sicherheitsmaßnahmen für die Dateiübertragung?
Angesichts zunehmender Cyber-Bedrohungen, strengerer behördlicher Auflagen und immer komplexerer digitaler Ökosysteme ist Zero Trust für die Sicherheit fortschrittlicher Dateiübertragungen unverzichtbar geworden – und keine Option mehr. Herkömmliche MFT können mit den heutigen Bedrohungen nicht Schritt halten. Nur Zero Trust MFT die kontinuierliche Überprüfung, Mikrosegmentierung und Bedrohungsabwehr auf Dateiebene, die zum Schutz sensibler Daten während der Übertragung erforderlich sind.
MetaDefender Managed File Transfer™ ist die Managed-File-Transfer-Lösung (MFT) von OPSWAT, die Zero-Trust-Prinzipien bei jeder Datei, jedem Workflow und jeder Übertragung umsetzt.
Secure Ihre Daten bei jedem Schritt. Fordern Sie noch heute eine Demo von „ MetaDefender “ unterManaged File Transfer an.
