Ursprünglich veröffentlicht am 17. Februar 2014.
Videodateien werden in der Regel nicht als potenziell schädliche oder infizierte Dateitypen angesehen, doch es ist möglich, dass Malware in eine Videodatei eingebettet oder als solche getarnt ist. Aufgrund dieses weit verbreiteten Irrtums sind Audio- und Videodateien für Malware-Entwickler besonders attraktive Angriffsvektoren.
Warum die Sorge um Videodateien?
- Media Player sind häufig genutzte Software; die Nutzer neigen dazu, sie über einen längeren Zeitraum zu verwenden, lassen sie dabei während anderer Tätigkeiten geöffnet und wechseln häufig zwischen Medienströmen.
- In Medienplayern werden zahlreiche Sicherheitslücken entdeckt. Das NIST [1] verzeichnet mehr als 1.200 Sicherheitslücken aus den Jahren 2000 bis 2014 [2]. Anfang 2020 registrierte das NIST eine neue Sicherheitslücke mit hohem Schweregrad, CVE-2020-0002, im Android- Media -Framework.
- Attraktive Videoinhalte und Hochgeschwindigkeitsinternet verleiten die Nutzer dazu, Dateien herunterzuladen und weiterzugeben, ohne darauf zu achten, und da diese Dateien als relativ harmlos angesehen werden, spielen die Nutzer die ihnen überlassenen Dateien wahrscheinlich auch ab.
- Bei den betreffenden Dateiformaten handelt es sich um binäre Datenströme, die in der Regel recht komplex sind. Zu ihrer Bearbeitung ist ein hoher Aufwand beim Parsen erforderlich, und bei den Berechnungen für die Wiedergabe kann es leicht zu Fehlern bei der Ganzzahlverarbeitung kommen.
- Die Datei ist in der Regel sehr groß, und die Benutzer werden wahrscheinlich auf das Scannen verzichten, um Leistungseinbußen zu vermeiden.
- Sie werden als relativ harmlos wahrgenommen - die Nutzer spielen die ihnen überlassenen Dateien wahrscheinlich ab.
- Es gibt eine Vielzahl unterschiedlicher Audio-Player sowie zahlreiche verschiedene Codecs und Plugins für Audiodateien, die alle von Personen entwickelt wurden, deren Schwerpunkt in der Regel nicht auf der Sicherheit liegt.
- Benutzer laden Videos aus vielen unzuverlässigen Quellen herunter, und diese Videos werden mit relativ hohen Berechtigungen und Priorität ausgeführt. So kann beispielsweise unter Windows Vista eine Internet-Explorer-Instanz mit geringen Berechtigungen Inhalte in einem Windows- Media -Player mit höheren Berechtigungen starten.
- Videos werden häufig ohne ausdrückliche Zustimmung des Nutzers aufgerufen (z. B. eingebettet in eine Webseite) [3].
Typische Schwachstellen-Vektoren
Fuzzing des Media Players durch eine modifizierte Videodatei
Fuzzing ist eine allgemeine Methode, mit der ein Programm dazu gebracht wird, sich unerwartet zu verhalten, indem ungültige, unerwartete oder zufällige Daten als Eingaben bereitgestellt werden.
Fuzzing dient dazu, tiefliegende Fehler aufzuspüren, und wird von Entwicklern eingesetzt, um die Robustheit des Codes sicherzustellen; allerdings kann das beste Werkzeug eines Entwicklers auch dazu genutzt werden, den Nutzer auszunutzen. Bei Medienplayern, die angeblich „formatstreng“ sind, kann eine beschädigte Real-Video-Datei zahlreiche Fehler aufdecken, von denen die meisten durch die Dereferenzierung von Null-Zeigern verursacht werden. Dies führt zu unzulässigen Speicherzugriffen, wodurch die Möglichkeit entsteht, Daten in den Speicher zu schreiben, die dort nicht geschrieben werden sollen [4]. Glücklicherweise erfordert das Fuzzing von Medienplayern fundierte Kenntnisse des Dateiformats; andernfalls wird die beschädigte Datei vom Player einfach ignoriert.
Einbetten von Hyperlinks in eine Videodatei
Eine direktere Methode wird durch die Einbettung einer URL in moderne Mediendateien erreicht.
Beispielsweise ermöglicht das Microsoft Advanced System Format (ASF) die Ausführung einfacher Skriptbefehle. In diesem Fall wird „URLANDEXIT“ an einer bestimmten Adresse und im Anschluss an eine beliebige URL platziert. Wenn dieser Code ausgeführt wird, wird der Benutzer dazu aufgefordert, eine ausführbare Datei herunterzuladen, die häufig als Codec getarnt ist und den Benutzer dazu auffordert, sie herunterzuladen, um die Medien wiedergeben zu können.
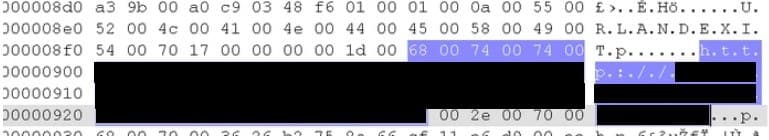
MetaDefender Cloud, das Anti-Malware-Multiscan-Tool von OPSWAT, enthält ein Beispiel für eine solche Datei:
https://metadefender.opswat.com/results#!/file/c88e9ff9e59341eba97626d5beab7ebd/regular/information.
Der Name der Bedrohung lautet „GetCodec“. In diesem Beispiel wurde der Media Player auf einen Link umgeleitet, über den ein Trojaner heruntergeladen werden konnte. Sehen Sie sich den gescannten Trojaner hier an.
Beispiele für Dateityp-Exploits
Nachfolgend finden Sie eine Tabelle mit den gängigen Mediendateiformaten, die ausgenutzt wurden, um Nutzer auf bösartige Websites umzuleiten oder beliebigen Code aus der Ferne auf den Systemen der Zielnutzer auszuführen.
Dateiformat | Erkennung | Beschreibung |
Windows | Downloader-UA.b | Nutzt Schwachstelle in Digital Rights Management aus |
Real Media | W32/Realor.worm | Infiziert Real Media Dateien, um Links zu bösartigen Websites einzubetten |
Real Media | Menschliches Handwerk | Startet bösartige Webseiten ohne Aufforderung |
QucikTime.mov | Menschliches Handwerk | Startet eingebettete Hyperlinks zu pornografischen Seiten |
Adobe Flash.swf | Exploit-CVE-2007-0071 | Sicherheitslücke im DefineSceneAndFrameLabelData-Tag |
Fenster.asf | W32/GetCodec.worm | Infiziert .asf-Dateien und bettet Links zu bösartigen Webseiten ein |
Adobe Flash.swf | Exploit-SWF.c | Schwachstelle im AVM2 "new function" Opcode |
QuickTime.mov | Menschliches Handwerk | Führt willkürlichen Code auf dem System des Zielbenutzers aus |
Adobe Flash.swf | Exploit-CVE-2010-2885 | Sicherheitslücke in ActionScript Virtual Machine 2 |
Adobe Flash.swf | Sicherheitslücke-CVE2010-3654 | Sicherheitslücke in der AVM2 MultiName-Schaltflächenklasse |
Fenster .wmv | Ausnutzen von CVE-2013-3127 | WMV Video Decoder - Sicherheitslücke bei der Remotecode-Ausführung |
Matroska Video .mkv | Exploit-CVE2019-14438 | Schwachstelle in VLC, führt beliebigen Code mit Rechten auf dem System des Zielbenutzers aus |
Lösungen
Viele Anbieter von Anti-Malware-Lösungen haben inzwischen eine Erkennungsfunktion integriert, die nach URL-Signaturen in Dateien bestimmter Medientypen sucht. OPSWAT
MetaDefender Multiscanning Diese Technologie nutzt mehr als 35 Anti-Malware-Engines und verbessert die Erkennung
bekannter und unbekannter Bedrohungen erheblich. Die Deep CDR™-Technologie unterstützt zudem Video- und Audiodateiformate und kann dazu beitragen, Zero-Day-Angriffe
zu verhindern. Die Technologie von MetaDefenderfile-based vulnerability assessment Technologie kann Schwachstellen in Installationsprogrammen für Mediaplayer
erkennen, bevor diese installiert werden.
Wenn Sie nicht über „OPSWAT Solutions“ verfügen, sollten Sie bei Mediendateien besonders vorsichtig sein: Öffnen Sie keine Dateien aus unzuverlässigen Quellen, führen Sie Medienplayer niemals mit erweiterten Rechten aus und akzeptieren Sie keine Downloads unbekannter Codecs oder fragwürdiger Lizenzen. Halten Sie Ihre Medienplayer-Software stets auf dem neuesten Stand, um Sicherheitslücken zu vermeiden.
Referenzen
[1] Nationale Schwachstellendatenbank.
[2] „Killer Music“: Hacker nutzen Sicherheitslücken im „ Media “-Player aus.
[3] David Thiel. „Aufdeckung von Sicherheitslücken in Media Software “.
.click-padding{ padding-top: 118px; }
