Microsoft Office-Dokumente sind nach wie vor eines der effektivsten Werkzeuge für Cyberangriffe. Sie genießen Vertrauen, sind weit verbreitet und fest in den täglichen Arbeitsabläufen verankert. Jüngste Aktivitäten im Zusammenhang mit russischen Angreifern in Verbindung mit Schwachstellen wie CVE-2026-21509 zeigen, warum Office nach wie vor ein zuverlässiger Einstiegspunkt ist, insbesondere für hochwertige und sensible Umgebungen.
Die Schwachstelle: Ausnutzung von Vertrauen durch Design
CVE-2026-21509 ermöglichte es Angreifern, ein legitimes Office-Dokument als Angriffsinstrument zu nutzen, sodass die Ausnutzung im Rahmen der normalen Dateiverarbeitung erfolgte. Keine Makros. Keine Warnungen. Keine offensichtlichen Warnsignale. Das Dokument sah ganz normal aus, weil es strukturell gesehen auch normal war.
Genau das ist das Problem. Office-Dateien sind komplexe Container. Sie unterstützen eingebettete Objekte, Verweise und dynamische Inhalte, die der Steigerung der Produktivität dienen. Genau diese Komplexität bietet Angreifern die Möglichkeit, Ausführungswege innerhalb der normalen Dokumentenverarbeitung zu verbergen.
Wie der Exploit funktioniert
Microsoft Office enthält einen Sicherheitsmanager, der als „Gatekeeper“ für eingebettete Objekte fungiert. Wenn Office auf ein OLEObject stößt, überprüft es eine Sperrliste (Kill Bits), um festzustellen, ob dieses Objekt gefährlich ist.
CVE-2026-21509 nutzt diesen Vertrauensmechanismus direkt aus. Angreifer betten bestimmte Eigenschaften und Flags in die XML-Struktur des Dokuments ein. Diese Flags dienen im Wesentlichen als Berechtigungsnachweis für den Security Manager und signalisieren: „Dieses Objekt ist vertrauenswürdig, es darf nicht überprüft werden.“ Der Security Manager folgt dieser Anweisung, und das bösartige OLEObject wird ohne Überprüfung ausgeführt.
Der Exploit wird bereits frühzeitig ausgelöst, nämlich während des Parsens und der Darstellung. Das Dokument muss nicht unbedingt bösartig aussehen. Es muss lediglich geöffnet werden.
Ein Muster, kein Ausreißer
CVE-2026-21509 folgt einem bekannten Muster.
Bei CVE-2024-30103 nutzten Angreifer die Art und Weise aus, wie Office Remote-Vorlagen verarbeitet, wodurch eine Ausführung ohne Makros und mit minimaler Benutzerinteraktion möglich wurde. Zuvor wurde CVE-2023-36884 von staatlich verknüpften Gruppen aktiv ausgenutzt, indem sie manipulierte Office-Dokumente einsetzten, die beim normalen Rendern ausgelöst wurden.
Jeder Fall untermauert denselben Punkt: Der Angriff erfolgt bereits frühzeitig, während des Parsens und der Darstellung. Das Dokument muss nicht unbedingt bösartig aussehen. Es muss lediglich geöffnet werden.
Dieser Ansatz passt gut zur Vorgehensweise russischer Hackergruppen. Sie bevorzugen Techniken, die sich nahtlos in normale Arbeitsabläufe einfügen, auffällige Indikatoren vermeiden und Vertrauen ausnutzen, anstatt sich den Zugriff gewaltsam zu verschaffen.
Die wahre Lehre aus den ersten Tagen im Amt
Bei dieser Erkenntnis geht es nicht um eine einzelne Sicherheitslücke oder eine einzelne Kampagne. Es geht um die Angriffsfläche an sich.
Office-Dokumente werden in der Regel als Daten und nicht als ausführbarer Inhalt behandelt. Moderne Exploits machen sich diese Annahme zunutze. Sicherheitsteams können sich nicht darauf verlassen, zu jedem Zeitpunkt zu wissen, welche Sicherheitslücke aktiv ist oder welcher Exploit gerade im Umlauf ist. Zero-Day-Exploits funktionieren gerade deshalb, weil sie zum Zeitpunkt ihres Einsatzes noch unbekannt sind.
Für Organisationen, die kritische Systeme betreiben, verändert dies die Sicherheitslage. Der Schwerpunkt darf nicht darauf liegen, den Exploit erst nach dem Öffnen eines Dokuments zu identifizieren. Der Schwerpunkt muss vielmehr darauf liegen, die Möglichkeit, dass Dokumente versteckte Logik ausführen, von vornherein zu unterbinden.
Wie OPSWAT dieser Bedrohung begegnet
OPSWAT der Zero-Day-Herausforderung für Office mit zwei sich ergänzenden Technologien: Die Deep CDR™-Technologie verhindert Ausnutzung, indem sie die Ausführungsfähigkeit entfernt, während Adaptive Sandbox durch Verhaltensanalyse die wahre Absicht bösartiger DokumenteSandbox .
Deep CDR™-Technologie: Neutralisierung von Exploits durch strukturelle Bereinigung
Die Deep CDR™-Technologie geht das Problem an der Quelle an, indem sie einen Zero-Trust-Ansatz für die Dateistruktur verfolgt.
Anstatt zu entscheiden, ob ein Dokument bösartig ist, behandelt die Deep CDR™-Technologie komplexe Dateien standardmäßig als potenziell unsicher. Sie zerlegt das Dokument, entfernt alle aktiven und ausnutzbaren Elemente – Skripte, eingebettete Objekte, fehlerhafte Strukturen – und erstellt eine saubere Version, in der die geschäftlichen Inhalte erhalten bleiben.
Wie die Deep CDR™-Technologie CVE-2026-21509 stoppt
Die Deep CDR™-Technologie funktioniert nach einem grundlegend anderen Prinzip als der Office Security Manager. Sie bewertet keine Vertrauenswürdigkeit. Sie überprüft keine Blacklists und analysiert keine Markierungen. Sie entfernt lediglich alle Inhalte, die gegen die Richtlinien verstoßen, einschließlich OLEObjekte.
Durch die Zerlegung des Dokuments und die Beseitigung aller aktiven und ausnutzbaren Elemente vor der Rekonstruktion macht die Deep CDR™-Technologie den Ausnutzungsmechanismus unwirksam. Es sind keine OLEObjekte mehr vorhanden, die ausgeführt werden könnten – weder vertrauenswürdige noch sonstige. Das daraus entstehende Dokument behält den geschäftlichen Inhalt bei, verfügt jedoch über keine Ausführungsmöglichkeiten mehr.
Dieser Ansatz setzt keine Kenntnis von CVE-2026-21509 oder einer zukünftigen Variante voraus. Wenn der Exploit davon abhängt, dass eingebettete Objekte in die Benutzerumgebung gelangen, schlägt er von vornherein fehl.
Für CISOs bedeutet dies eine neue Sichtweise auf die Risikodiskussion. Zero-Day-Exploits für Office sind nicht mehr nur ein Problem der Informationssicherheit, sondern werden zu einer Frage der Gestaltung. Das Dokument kann zwar empfangen werden, aber es kann keine versteckte Logik ausführen.
Adaptive Sandbox: Aufdeckung böswilliger Absichten durch Verhaltensanalyse
Während die Deep CDR™-Technologie durch strukturelle Bereinigung Missbrauch verhindert, Adaptive Sandbox einen anderen Ansatz: Das Dokument wird in einer kontrollierten Umgebung ausgeführt und beobachtet, was es tatsächlich tut.
Warum Verhaltensanalyse wichtig ist
CVE-2026-21509 verdeutlicht, warum statische Analysen an ihre Grenzen stoßen. Die mit der Ukraine-Kampagne von APT28 in Verbindung stehenden schädlichen Dokumente erscheinen strukturell normal. Die in das XML eingebetteten Markierungen lassen sich nicht als offensichtliche Malware-Signaturen erkennen. Herkömmliche Erkennungsmethoden stoßen an ihre Grenzen, da es nichts offensichtlich „Falsches“ zu entdecken gibt.
Adaptive Sandbox funktioniert anders. Anstatt zu versuchen, bösartige Muster in statischem Code zu identifizieren, führt es das Dokument in einer kontrollierten Umgebung aus und beobachtet dessen tatsächliches Verhalten.
Wie Adaptive Sandbox die APT28-KampagneSandbox
Als Adaptive Sandbox die schädlichen Dokumente analysierte, die die Sicherheitslücke CVE-2026-21509 ausnutzen, suchte das Team nicht nach bekannten Exploit-Signaturen. Stattdessen führte es das Dokument aus und beobachtete, was geschah.
Tatsächliche bösartige Dokumente, die CVE-2026-21509 ausnutzen
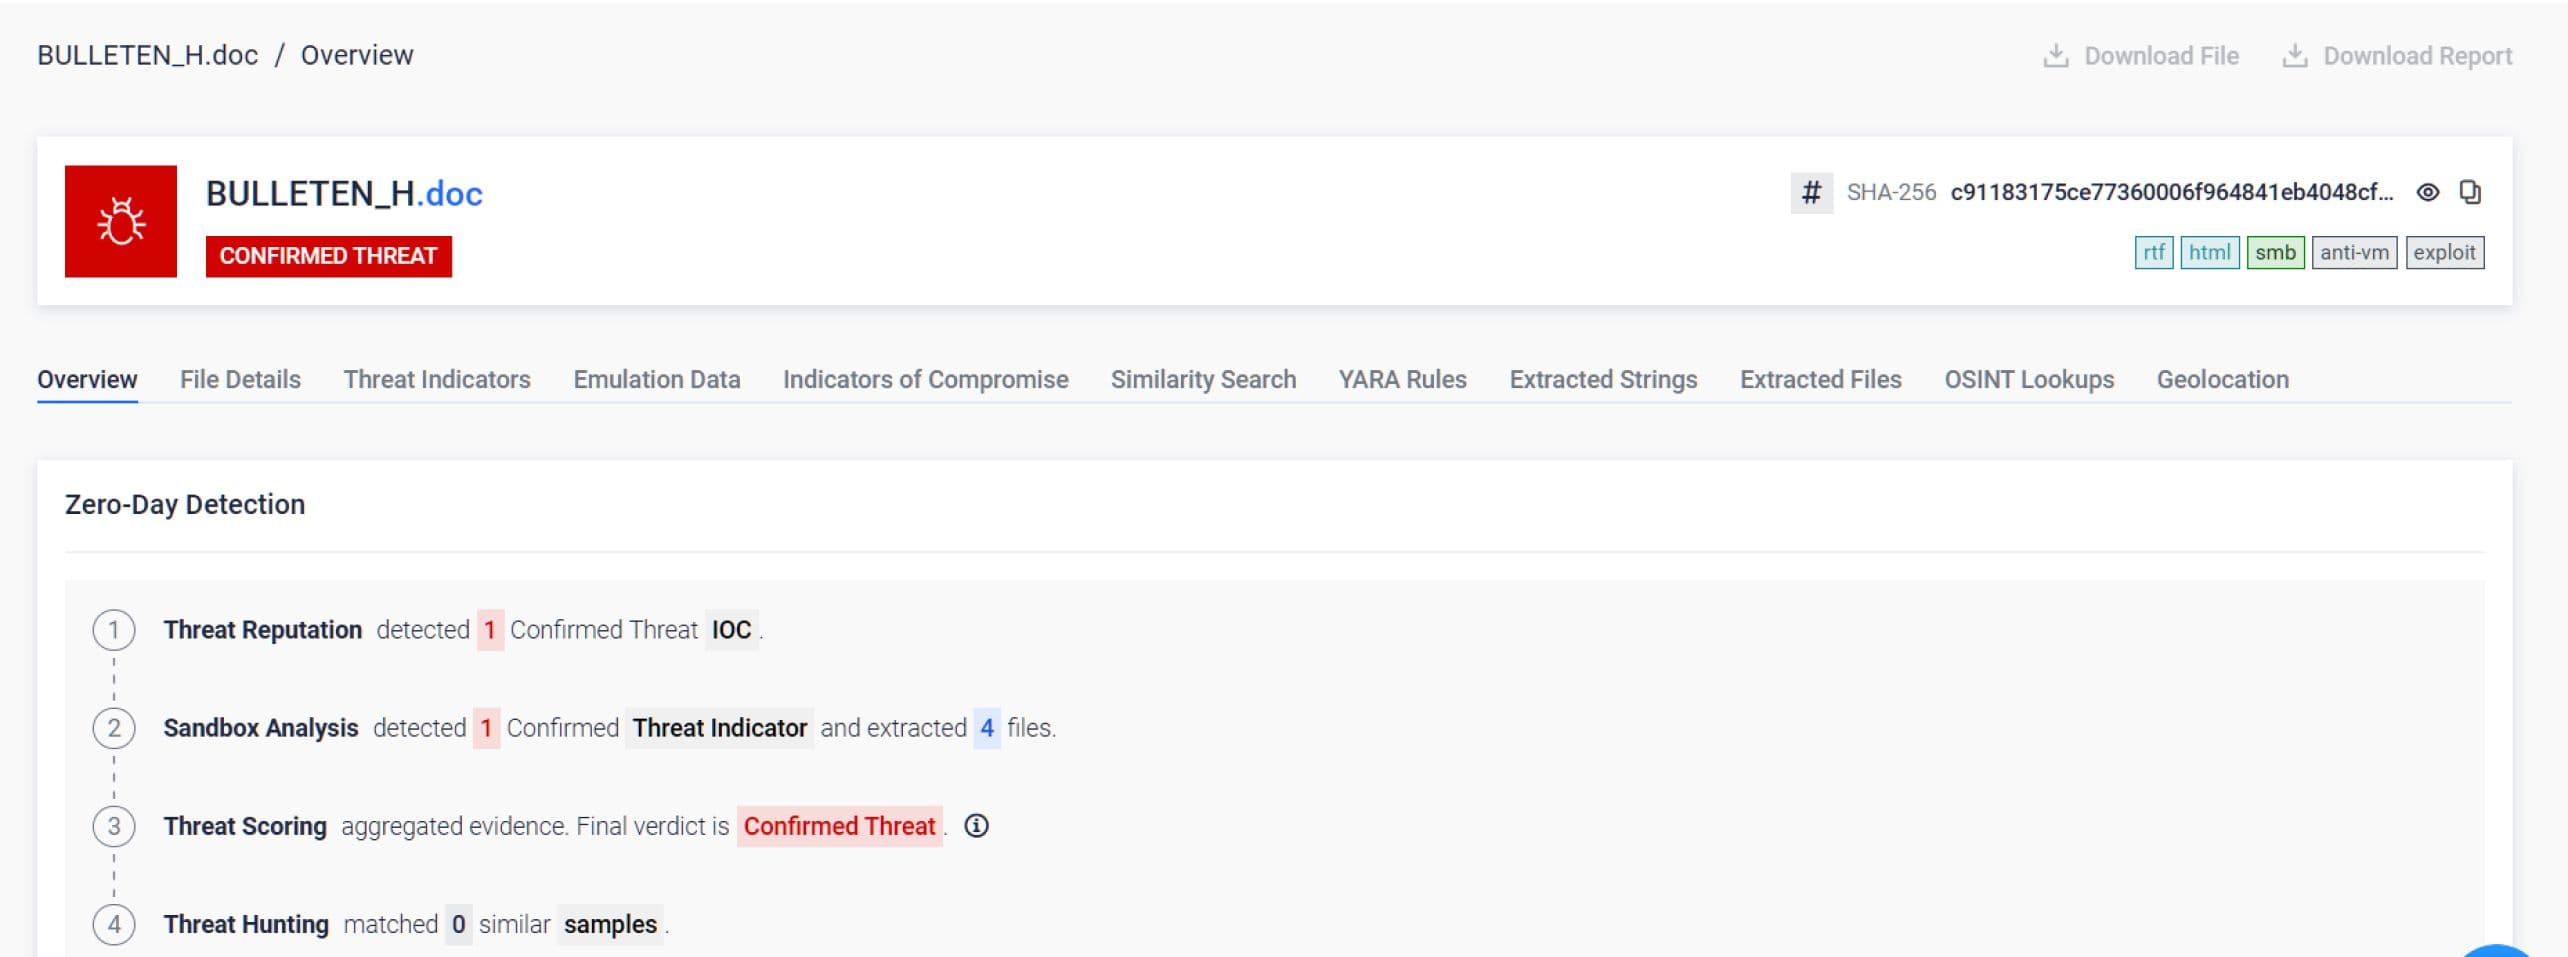
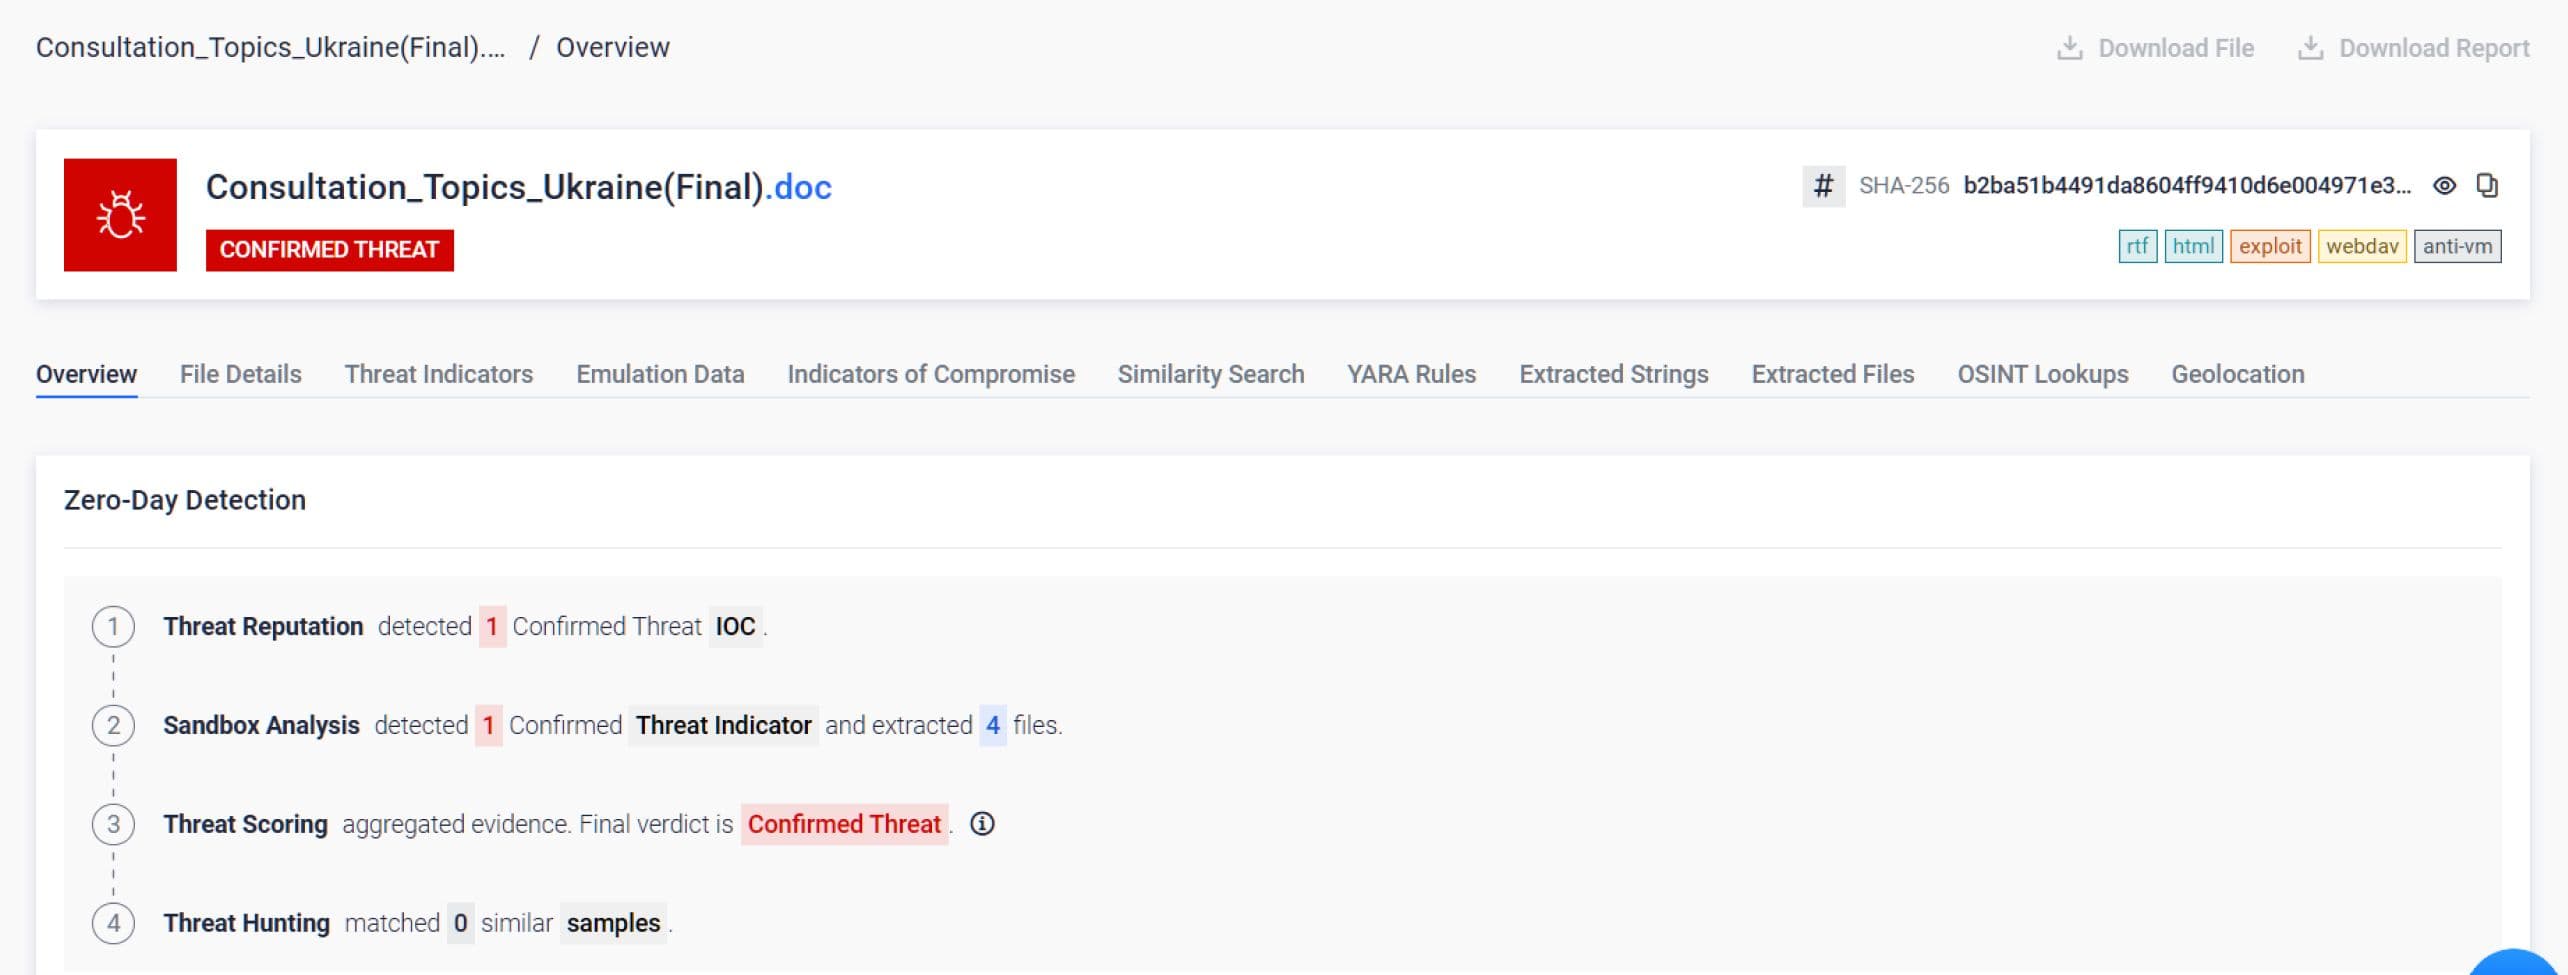
Sobald die Datei geöffnet wurde, wurde das eingebettete OLE-Objekt genau wie vom Angreifer beabsichtigt ausgelöst. Anstatt jedoch das Netzwerk des Opfers zu erreichen, offenbarte es sein wahres Ziel: die Initiierung einer WebDAV-Verbindung zur Infrastruktur des externen Angreifers, um die nächste Stufe der Payload abzurufen.
Dieses Netzwerkverhalten ist entscheidend. Nicht die XML-Struktur. Nicht das Vorhandensein bestimmter Flags. Die tatsächliche Aktion, die das Dokument ausführt, wenn es die Möglichkeit zur Ausführung erhält.
Adaptive Sandbox und emuliert alle aktiven und ausnutzbaren Elemente und erstellt so ein vollständiges Verhaltensprofil. Selbst wenn ein Exploit unbekannt ist,Sandbox Adaptive Sandbox dieses VerhaltenSandbox , bevor das Dokument die Benutzer erreicht, wenn ein Dokument versucht, auf externe Server zuzugreifen, zusätzliche Payloads herunterzuladen, versteckte Befehle auszuführen oder Befehls- und Kontrollverbindungen herzustellen.
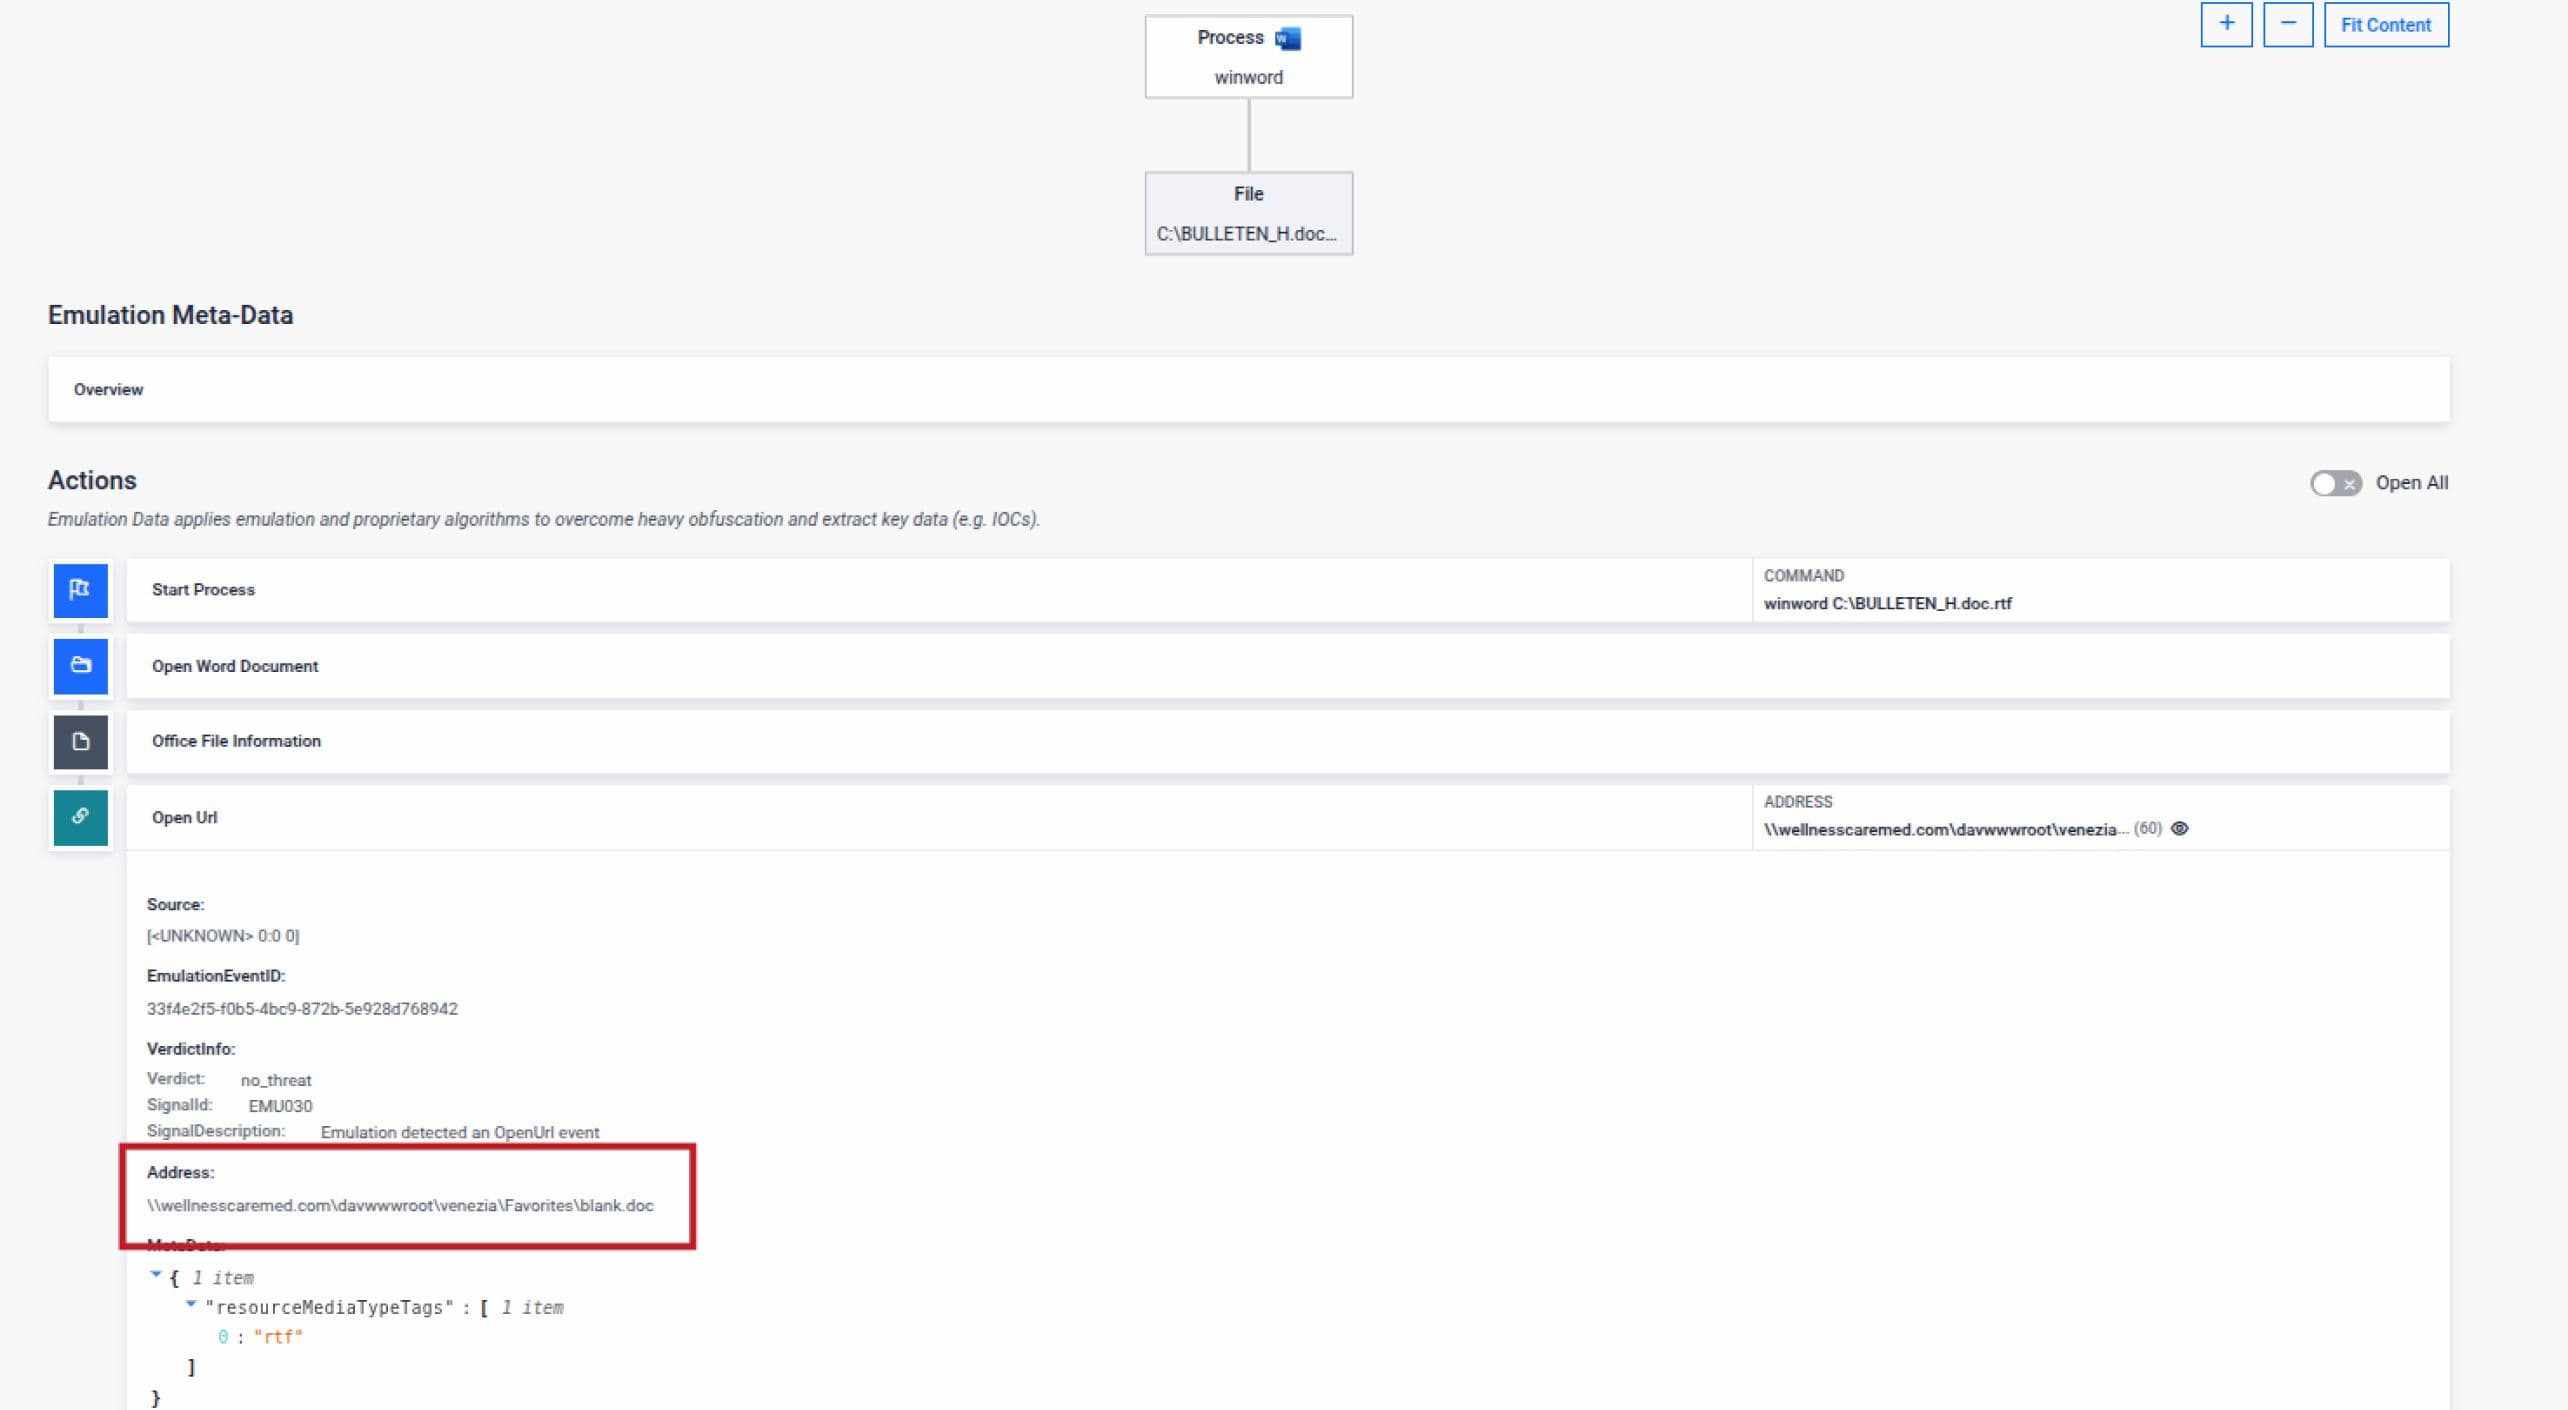
Wenn das OLE-Objekt bösartigen Code enthält,Sandbox Adaptive Sandbox diesen durch Verhaltensausführung und nicht durch Signaturabgleich.
Zwei Technologien arbeiten zusammen
Für Unternehmen, die in risikoreichen Umgebungen tätig sind,Sandbox Deep CDR™ Technology und Adaptive Sandbox unterschiedliche, sich jedoch ergänzende Funktionen:
- Deep CDR™-Technologie zur Prävention: Stellt sicher, dass Dokumente, die in die Umgebung gelangen, keine schädliche Logik ausführen können. Die Exploit-Fähigkeit wird entfernt, bevor die Datei die Benutzer erreicht. Verwenden Sie diese Funktion, wenn Dokumente für eine sichere Zustellung an Endbenutzer bereinigt werden müssen.
- Adaptive Sandbox die Erkennung: Zeigt die Verhaltensabsicht verdächtiger Dokumente durch kontrollierte Ausführung auf und unterstützt damit die Bedrohungserkennung, die Reaktion auf Vorfälle und die forensische Analyse. Verwenden Sie diese Funktion, wenn Sie genau verstehen möchten, wozu ein Dokument bestimmt ist.
CVE-2026-21509 nutzt das Vertrauen in die Dateistruktur aus. Die Deep CDR™-Technologie entfernt die ausnutzbare Struktur. Adaptive Sandbox , wozu der Exploit entwickelt wurde.
Bei keinem der beiden Ansätze müssen Sie die Schwachstelle im Voraus kennen. Beide gewährleisten, dass Ihr Unternehmen nicht abwarten muss, um herauszufinden, was passiert, wenn der nächste Office Zero Day auftritt.
Fazit: Sicherheit durch Design, nicht durch Erkennung
Es werden weiterhin Sicherheitslücken in Office-Anwendungen auftauchen. Angreifer werden die Komplexität von Dateien weiterhin ausnutzen, weil diese Methode funktioniert. Die praktische Schlussfolgerung ist einfach: In Umgebungen mit hohem Risiko sollten Office-Dokumente von vornherein sicher sein. Nicht nur überwacht. Nicht nur „wahrscheinlich sauber“. Sondern sicher zu öffnen.
CVE-2026-21509 wird nicht der letzte Office-Exploit sein, den russische Hacker nutzen. Der nächste existiert möglicherweise bereits. Die einzige relevante Frage ist, ob Dokumente in Ihrer Umgebung die Möglichkeit haben, versteckte Logik auszuführen.
Erfahren Sie mehr darüber, wie Sie Deep CDR™-Technologie und Adaptive Sandbox in Ihre bestehende Sicherheitsinfrastruktur integrieren können.
