Wie thehackernews.com berichtet, wird ein staatlich gesponserter Bedrohungsakteur für eine Spearphishing-Kampagne verantwortlich gemacht, die auf Journalisten in den Vereinigten Staaten abzielte. Die Eindringlinge, die sich APT37 nennen, installierten eine neue Malware namens GOLDBACKDOOR. Um der Entdeckung zu entgehen, wurde eine Backdoor in einem mehrstufigen Infektionsprozess installiert.
Diese versierten Angreifer wussten auch, dass die beste Möglichkeit, eine Erkennung durch AV-Engines zu vermeiden, darin bestand, gar nicht erst bösartige Anhänge zu versenden. Stattdessen schickten sie eine E-Mail-Nachricht mit einem Link zum Herunterladen eines ZIP-Archivs von einem Remote-Server, der sich als Nachrichtenportal für Nordkorea ausgeben sollte. In der Datei ist ein Windows-Skript eingebettet, das als Absprungpunkt für die Ausführung eines PowerShell-Skripts dient, das ein bösartiges Dokument öffnet und gleichzeitig die GOLDBACKDOOR-Backdoor installiert. Auf diese Weise konnten die Angreifer Befehle von einem Remote-Server abrufen, Dateien hoch- und herunterladen, Dateien aufzeichnen und die Backdoor aus der Ferne von den angegriffenen Computern deinstallieren.
Laut dem Verizon Data Breach Incident Report 2021 liegt die durchschnittliche Klickrate bei Phishing-Simulationen bei 3 %, bei einigen Unternehmen sogar bei 20-40 %! Wenn man bedenkt, dass die meisten Unternehmen mit einem extrem hohen Aufkommen an bösartigen E-Mails konfrontiert sind, braucht es nur ein paar Dutzend E-Mails, bis diese Angriffe erfolgreich sind. Es sollte nicht überraschen, dass bei 85 % der Sicherheitsverletzungen ein menschliches Element beteiligt ist, da Angreifer über E-Mails einen direkten Weg zu den Mitarbeitern finden. Viele gängige Sicherheitsrichtlinien und Compliance-Initiativen verlangen Schulungen zur Sensibilisierung der Benutzer, doch dies ist eindeutig unzureichend.
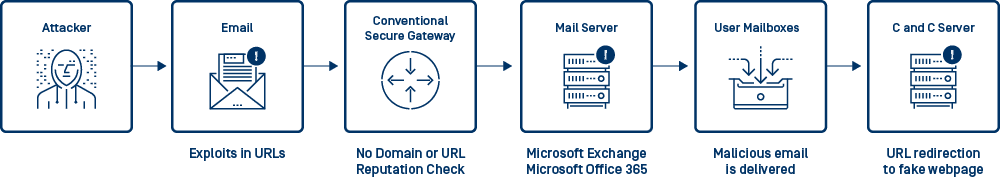
Die typische Angriffskette für bösartige E-Mails
Könnte das auch Ihnen passieren?
Der Grund dafür, dass bösartige E-Mail-Angriffe so effektiv sind, liegt im Social Engineering. Insbesondere Phishing macht 81 % des Social Engineering aus und ist eine der häufigsten Aktionen, die tatsächlich zu einem Einbruch führen (laut Verizon). Bei Phishing-Angriffen wird versucht, sich als vertrauenswürdige Person oder Marke auszugeben, um bösartige Inhalte zu übermitteln oder Anmeldedaten zu stehlen, aber wenn diese Inhalte auf einer Website gehostet werden, können sie von E-Mail-basierten AV-Engines nicht erkannt werden.
Wie der mehrstufige Malware-Fall GOLDBACKDOOR zeigte, konnten die gefälschten Nachrichten von der persönlichen E-Mail-Adresse eines ehemaligen südkoreanischen Geheimdienstmitarbeiters aus versendet werden, wobei ähnlich aussehende Nachrichtenportalseiten genutzt wurden, um eine Hintertür zu installieren und sensible Informationen zu stehlen.
Einige fortgeschrittene Angreifer haben auch erkannt, dass einige E-Mail-Sicherheitslösungen nicht nur Anhänge, sondern auch URLs scannen, so dass sich fortgeschrittenere Angriffe entwickelt haben, um die Erkennung mit URL-Verkürzungen, Umleitungen oder eindeutigen URLs zu umgehen.
The value of time-of-click URL reputation analysis
The reality is that AV is only the first pillar of email security; organizations also need protection against malicious emails that include no attachments. MetaDefender Email Security repels phishing attacks across multiple dimensions. First, emails with known phishing URLs are blocked before they reach a user’s inbox. Next, emails with suspicious URLs can be neutralized by exposing them into plain text. Finally, the reputation of URLs is checked whenever they are clicked, protecting users even after an email is delivered.
Diese Reputationsanalyse umfasst die IP-Adresse des Absenders, die E-Mail-Kopfzeilen (d.h. FROM-Adresse, FROM-Domäne, REPLY-TO-Adresse) und den Text der E-Mail, einschließlich aller versteckten Hyperlinks. OPSWAT MetaDefender Cloud sammelt Daten aus mehreren Echtzeit-Online-Quellen, die auf IP-Adressen, Domänen und URL-Reputation spezialisiert sind, um einen Suchdienst anzubieten, der unseren Nutzern aggregierte Ergebnisse liefert. Diese Funktionalität wird von MetaDefender Email Security genutzt, um Bedrohungen wie Botnets oder Phishing-Seiten zu identifizieren, die durch das Scannen von Dateien beim Zugriff auf Inhalte nicht gefunden werden.
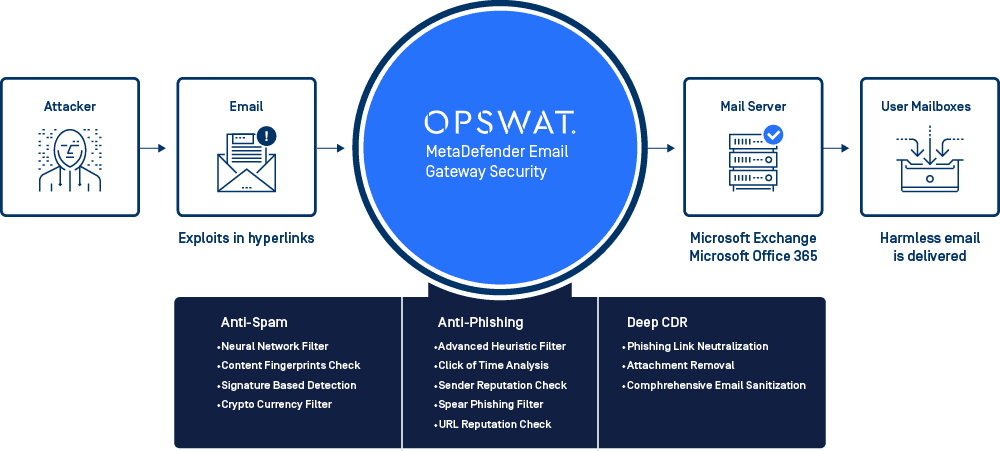
MetaDefender Email Security: Eine detaillierte Verteidigungslösung
OPSWAT Email Security Solution reduce human error by uncovering potential phishing attacks on multiple stages and protects users from social engineering attacks, so the IT department can rely less on user awareness.
Wenden Sie sich an OPSWAT und fragen Sie uns, wie wir Ihre E-Mail-Sicherheit mit AV- und Phishing-Schutz verbessern können. Laden Sie unser kostenloses Whitepaper herunter, um mehr über Best Practices für E-Mail-Sicherheit zu erfahren.