- Was Sie über die Zukunft der Secure Dateiübertragung wissen müssen
- Wie künstliche Intelligenz die Erkennung von Bedrohungen im Managed File Transfer verändert
- Was bedeutet Quantencomputing für die Sicherheit von Dateiübertragungen in Unternehmen?
- Wie quantensichere Verschlüsselung und Quantenschlüsselverteilung die nächste Generation der Dateiübertragungssicherheit prägen
- Warum Zero Trust für Secure Dateiübertragung im Zeitalter von KI und Quantenbedrohungen unverzichtbar ist
- Wie CISOs Managed File Transfer KI- und Quantenbedrohungen zukunftssicher machen können
- Welche Compliance- und regulatorischen Aspekte sind bei der Einführung quantensicherer und KI-gestützter Dateiübertragungslösungen zu beachten?
- FAQs
- Ist Ihr Unternehmen auf die Zukunft der Secure vorbereitet?
Was Sie über die Zukunft der Secure Dateiübertragung wissen müssen
Secure Die Dateiübertragung steht vor einer der einschneidendsten technologischen Umbrüche seit der Einführung der Kryptografie mit öffentlichen Schlüsseln. Da KI die Geschwindigkeit und Raffinesse von Cyberangriffen erhöht und Quantencomputer darauf abzielen, weit verbreitete Verschlüsselungssysteme zu knacken, müssen CISOs ihre Strategien zum Schutz von Daten während der Übertragung überdenken.
Bis Mitte der 2010er Jahre gingen Sicherheitsexperten davon aus, dass verschlüsselte Dateiübertragungen unter Verwendung von RSA und AES von Natur aus gegen alle bekannten Angriffsvektoren sicher seien. Diese Annahme trifft im Zeitalter des Quantencomputings und KI-gestützter Bedrohungen nicht mehr zu.
Angreifer setzen KI-gesteuerte Malware, Verhaltensnachahmung und automatisierte Angriffe auf Zugangsdaten als Waffen ein. Unterdessen sammeln staatliche Akteure bereits heute verschlüsselte Daten mit der Absicht, diese zu entschlüsseln, sobald die Quantencomputertechnik ausgereift ist – eine Bedrohung, die als „Harvest now, decrypt later“ (jetzt sammeln, später entschlüsseln) bekannt ist.
Diese Konvergenz von KI, Quantencomputing und zunehmend verteilten Architekturen hat die sichere Dateiübertragung zu einer strategischen Priorität für CISOs gemacht. Laut der CISO-Umfrage 2024 von Gartner nannten 68 % der Sicherheitsverantwortlichen die quantenresistente Dateiübertragung als eine der drei wichtigsten Infrastrukturprioritäten für die nächsten 24 Monate. Wer jetzt handelt, kann seine Datenaustauschumgebungen zukunftssicher machen.
Warum herkömmliche Sicherheit bei der Dateiübertragung nicht mehr ausreicht
Seit den 1990er Jahren stützt sich die sichere Dateiübertragung stark auf Verschlüsselungsalgorithmen wie RSA (eingeführt 1977) und ECC (Elliptic Curve Cryptography, standardisiert Anfang der 2000er Jahre), perimeterbasierte Authentifizierung und statische Vertrauensmodelle.
Ältere Verschlüsselungsalgorithmen, die einst als unknackbar galten, sind mittlerweile anfällig für Quantenalgorithmen wie den Shor-Algorithmus. Authentifizierungsmethoden, die auf statischen Anmeldedaten basieren, können durch KI-gestütztes „Credential Stuffing“ oder Angriffe mit synthetischen Identitäten umgangen werden. Perimeterbasierte Modelle, die für zentralisierte Netzwerke konzipiert wurden, bieten in Multi-Cloud- und Remote-Umgebungen keinen nennenswerten Schutz.
Da sich die Bedrohungsakteure ständig weiterentwickeln, können sich CISOs nicht mehr auf die traditionellen Annahmen des „ MFT “-Ansatzes verlassen. Sie müssen auf Architekturen umsteigen, die von einer Kompromittierung ausgehen, kontinuierlich Validierungen durchführen und auch bei Änderungen der Verschlüsselungsstandards widerstandsfähig bleiben.
Wie KI, Quantencomputer und Zero Trust die Dateiübertragung neu gestalten
KI verändert sowohl die Angriffs- als auch die Verteidigungsfähigkeiten grundlegend. KI ermöglicht die Erkennung von Anomalien in Echtzeit, die Klassifizierung von Inhalten und die vorausschauende Bewertung von Bedrohungen, wodurch die Überprüfung auf Dateiebene erheblich verbessert wird. Umgekehrt nutzen Angreifer KI, um Malware zu tarnen, polymorphe Payloads zu generieren und das Nutzerverhalten nachzuahmen.
Die Quantencomputertechnik führt zu einem zweiten und noch weitreichenderen Wandel. Sobald Quantencomputer etwa 4.000 stabile logische Qubits erreichen (eine Schwelle, die nach Schätzungen von Forschern innerhalb von 10 bis 15 Jahren erreicht werden könnte), werden sie in der Lage sein, 2048-Bit-RSA- und 256-Bit-ECC-Verschlüsselungen mithilfe des Shor-Algorithmus zu knacken. Post-Quanten-Kryptografie (quantensichere Kryptografie) und QKD (Quanten-Schlüsselverteilung) stellen den notwendigen evolutionären Schritt dar.
Zero Trust verbindet diese Elemente miteinander, indem es eine kontinuierliche Überprüfung, den Zugriff nach dem Prinzip der geringsten Berechtigungen und die Mikrosegmentierung über alle Dateiübertragungsabläufe hinweg durchsetzt. Es bildet das architektonische Rückgrat, das erforderlich ist, um sowohl KI-gesteuerten als auch quantenbasierten Bedrohungen standzuhalten.
Wie künstliche Intelligenz die Erkennung von Bedrohungen im Managed File Transfer verändert
Künstliche Intelligenz revolutioniert die Erkennung von Bedrohungen in „ MFT “-Umgebungen, indem sie einen tieferen Einblick, schnellere Reaktionszeiten und eine weitaus genauere Erkennung komplexer Angriffe ermöglicht. Während herkömmliche Tools auf statische Signaturen setzen, analysiert KI das Verhalten, die Inhaltsstruktur und umgebungsübergreifende Muster, um Anomalien zu identifizieren.
Für CISOs bietet KI konkrete operative Vorteile:
- Echtzeit-Identifizierung von abnormalem Dateiverhalten
- Vorausschauende Bedrohungsbewertung zur Beurteilung des Risikos von Dateiübertragungen vor der Zustellung
- Inhaltsklassifizierung, die die Gefährdung in regulierten Arbeitsabläufen verringert
- Automatisierte Reaktionsmaßnahmen, die bösartige Übertragungen isolieren, unter Quarantäne stellen oder blockieren
- Sichtbarkeit in Hybrid- und Multi-Cloud-Umgebungen, in denen die Perimeterüberwachung versagt
Was sind die neuesten KI-Techniken zur Erkennung von Bedrohungen bei der Dateiübertragung?
Die KI-gestützte Erkennung von Bedrohungen in MFT umfasst nun drei Kernkategorien:
- ML (Machine Learning) – Erkennt Abweichungen von bekannten Referenzwerten für Dateiübertragungen und markiert Anomalien wie ungewöhnliche Dateigrößen, Übertragungszeiten oder Zielorte.
- Verhaltensanalyse – Überwacht das Verhalten von Benutzern, Systemen und Dateien im Zeitverlauf, um interne Bedrohungen, kompromittierte Konten und verdächtige Arbeitsabläufe zu erkennen.
- Deep-Learning-Modelle – Erkennen komplexer Malware-Muster, die in Dokumenten, Mediendateien, komprimierten Archiven oder verschlüsselten Payloads verborgen sind, einschließlich solcher, die darauf ausgelegt sind, Antiviren-Engines zu umgehen.
Laut einer Studie des SANS Institute aus dem Jahr 2024 verbesserten KI-gesteuerte Erkennungssysteme die Genauigkeit bei der Analyse unbekannter oder polymorpher Bedrohungen im Vergleich zu signaturbasierten Erkennungsmethoden um 43 % und reduzierten die Falsch-Negativ-Rate von 28 % auf 16 %.
Wie können KI-gestützte Sicherheitstools in Managed File Transfer integriert werden?
CISOs, die KI-gestützte Lösungen für die Dateiübertragung evaluieren, sollten sicherstellen, dass die KI in alle Phasen des Workflows integriert ist:
- Scannen vor der Übertragung mithilfe einer ML-basierten Bedrohungsbewertung
- Echtzeit-Verhaltensüberwachung integriert mit SIEM/SOAR
- Validierung nach der Übertragung zur Erkennung latenter oder sich entwickelnder Bedrohungen
- Richtlinienautomatisierung, die sich anhand von Risikosignalen anpasst
- Zero-Trust-Identitätssignale zur Verbesserung von Zugriffskontrollentscheidungen
Zu den Best Practices für die Integration gehören:
- Auswahl von MFT mit integrierter KI oder nativen Integrationsoptionen
- Sicherstellen, dass APIs Automatisierung, Verhaltenstelemetrie und Korrelation von Sicherheitsereignissen unterstützen
- Ausrichtung von KI-Tools auf IAM-, DLP- und SIEM-Ökosysteme
Wie trägt KI zur Secure Dateiübertragung inCloud Hybridumgebungen bei?
Cloud erschweren die herkömmliche Überwachung, aber KI bietet eine skalierbare Lösung. Moderne KI-gestützte Analysen:
- Erkennen Sie ungewöhnliche Dateibewegungen zwischen Cloud-Mandanten.
- Identifizieren Sie kompromittierte „ API “-Schlüssel oder Dienstkonten
- Überwachen Sie seitliche Bewegungen über Cloud-Ressourcen hinweg.
- Kontextbezogene Zugriffsrichtlinien basierend auf Benutzerverhalten und Geräteidentität durchsetzen
- Verbessern Sie die Protokollierung zur Einhaltung von Vorschriften durch Echtzeit-Einblicke in verteilte Systeme
MetaDefender Managed File Transfer™ (MFT) unterstützt den sicheren und vorschriftsmäßigen Dateitransfer über komplexe Multi-Cloud-Architekturen hinweg, indem intelligente Funktionen und Zero-Trust-Kontrollen in die Arbeitsabläufe des Dateiaustauschs integriert werden.
Was bedeutet Quantencomputing für die Sicherheit von Dateiübertragungen in Unternehmen?
Quantencomputing stellt die größte Umwälzung im Bereich der Kryptografie seit Jahrzehnten dar. Auch wenn sich Quantensysteme noch in der Entwicklungsphase befinden, werden sie letztendlich die asymmetrische Kryptografie knacken, auf der die sichere Dateiübertragung heute basiert.
Auch wenn praktische Quantenangriffe noch Jahre entfernt sind, sammeln Angreifer bereits verschlüsselte Daten, um sie später zu entschlüsseln. Sowohl die US-amerikanische National Security Agency (NSA) als auch das britische National Cyber Security Centre (NCSC) haben öffentlich vor staatlich gestützten Akteuren gewarnt, die unter dem Motto „Jetzt sammeln, später entschlüsseln“ Kampagnen gegen verschlüsselte Kommunikation und Dateiübertragungen durchführen. Alle sensiblen Daten, die heute unter Verwendung anfälliger Verschlüsselungsverfahren übertragen werden, sind langfristig gefährdet.
Quantum-Bedrohungen machen eine frühzeitige Vorbereitung unerlässlich.
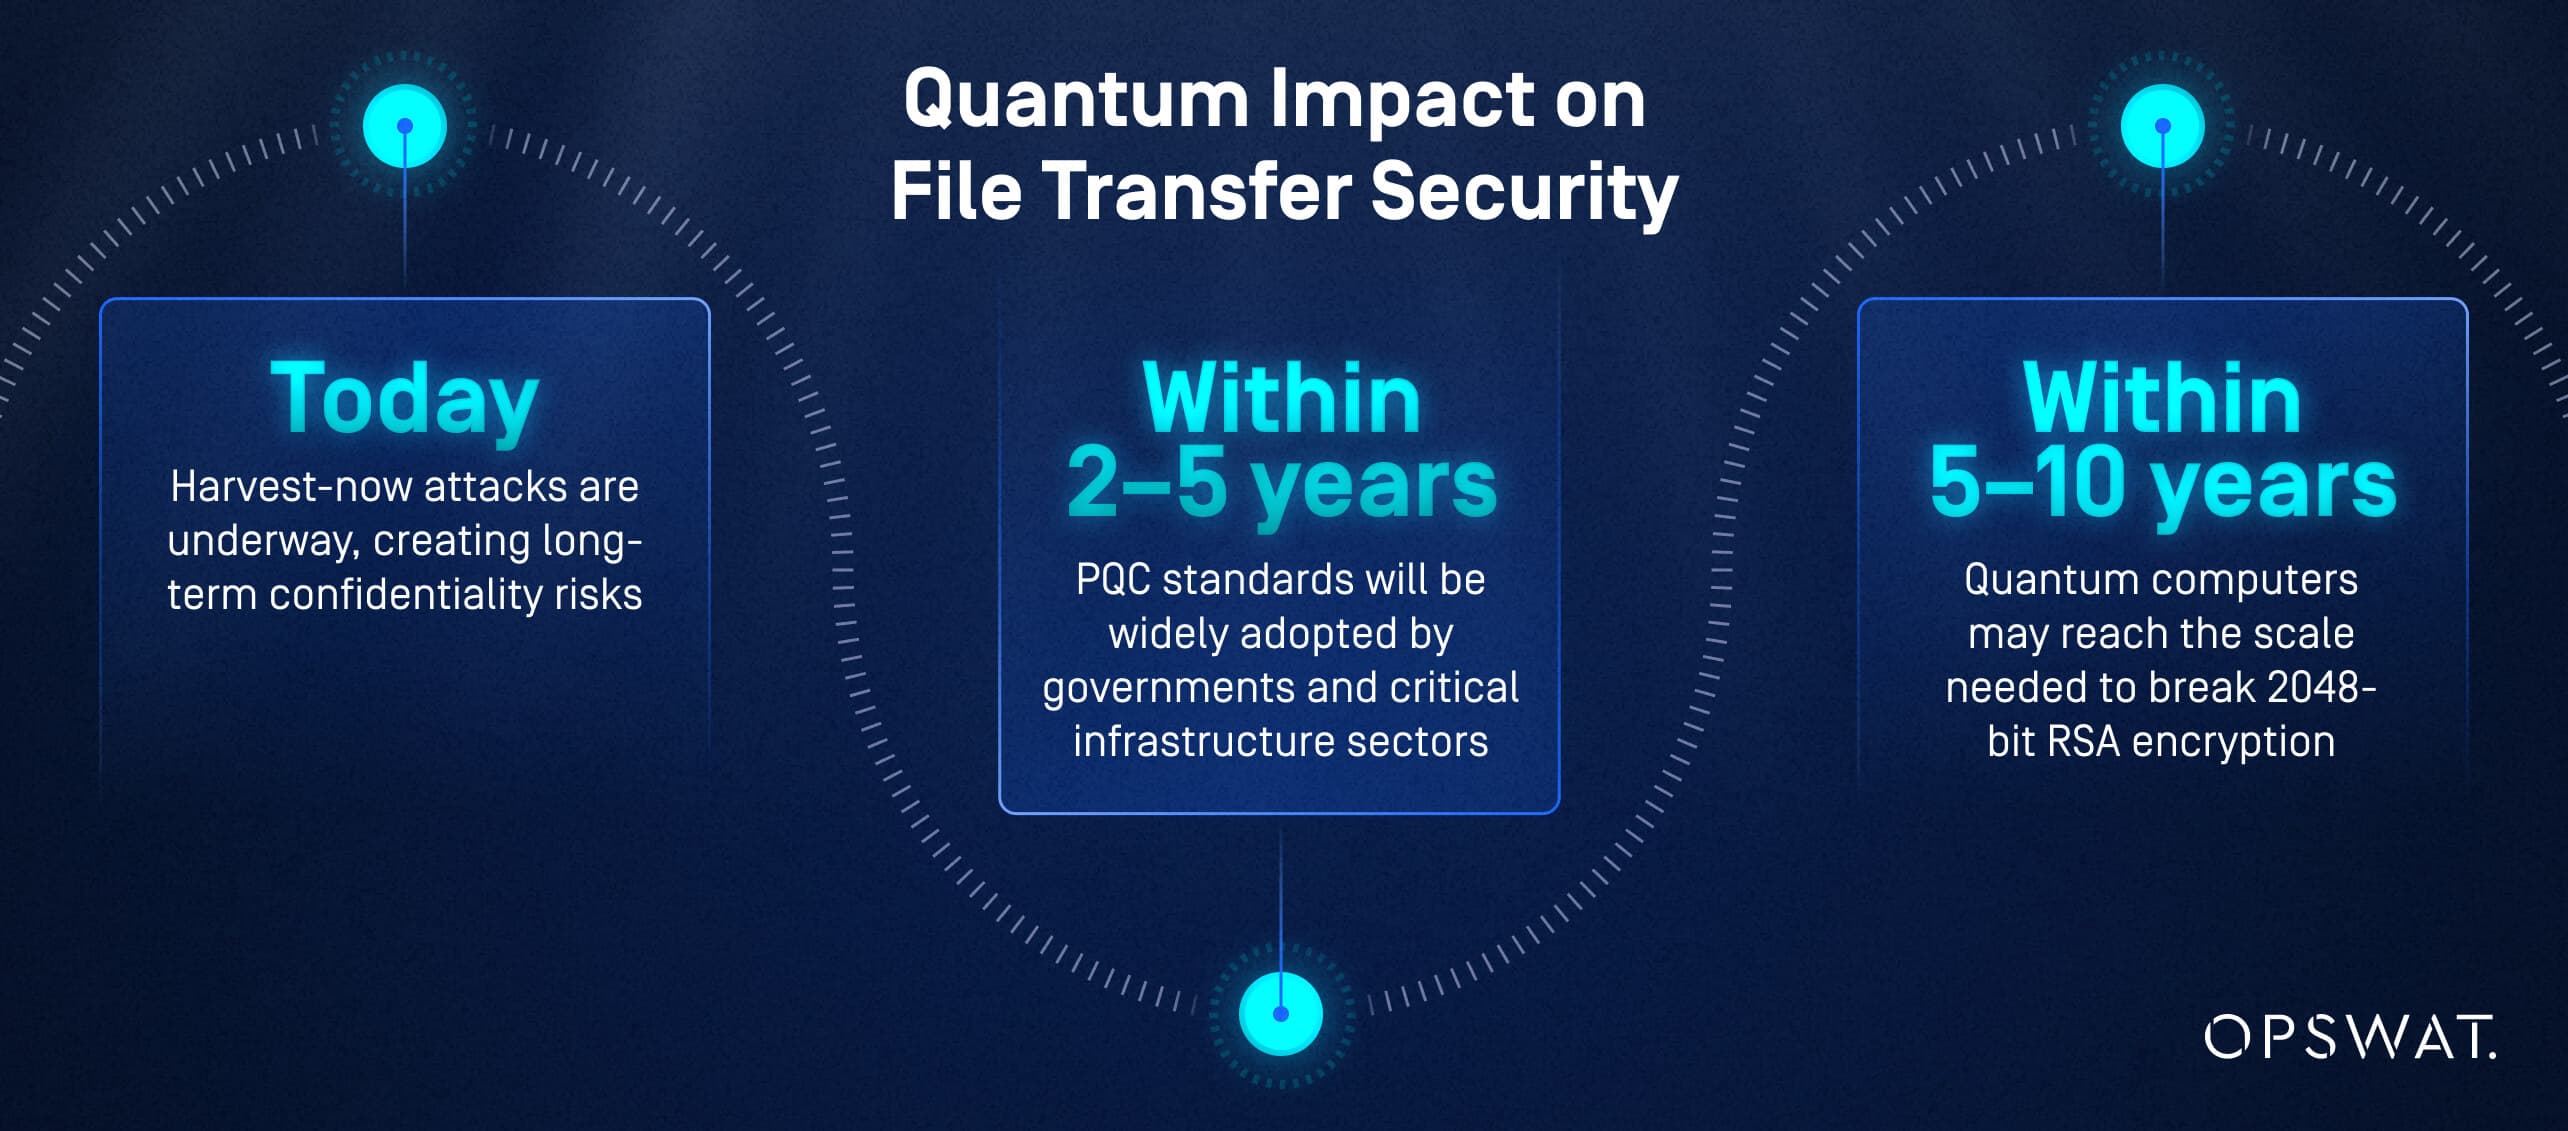
Wie schnell wird sich Quantencomputing auf die Sicherheit der Dateiübertragung in Unternehmen auswirken?
Auch wenn die Schätzungen auseinandergehen, sind sich das NIST, das Global Risk Institute und führende Forscher auf dem Gebiet der Quantencomputer von IBM und Google über mehrere Meilensteine einig:
- Heute: Harvest-Now-Angriffe sind im Gange und verursachen langfristige Risiken für die Vertraulichkeit.
- Innerhalb von 2–5 Jahren: PQC-Standards werden von Regierungen und kritischen Infrastruktursektoren weitläufig übernommen werden.
- Innerhalb von 5 bis 10 Jahren: Quantencomputer könnten die erforderliche Leistungsfähigkeit erreichen, um die 2048-Bit-RSA-Verschlüsselung zu knacken.
CISOs können sich nicht auf weit entfernte Zeitpläne verlassen; die Migrationsplanung muss jetzt beginnen.
Was sind die Core der herkömmlichen Dateiübertragungsverschlüsselung gegenüber Quantenangriffen?
Quantenalgorithmen stellen eine direkte Bedrohung dar:
- RSA-Verschlüsselung (Faktorisierungsschwachstelle)
- Elliptische Kurvenkryptografie (ECC) (Anfälligkeit für diskrete Logarithmen)
- Diffie-Hellman-Schlüsselaustausch
- TLS-Protokolle, die eine RSA/ECC-basierte Schlüsselaushandlung nutzen
Mit diesen Algorithmen heute übertragene verschlüsselte Dateien könnten nachträglich entschlüsselt werden, wodurch regulierte, vertrauliche oder geschützte Informationen offengelegt werden könnten.
Wie können Organisationen ihr Risiko durch quantenbasierte Bedrohungen einschätzen?
Eine praktische, vom CISO geleitete Bewertung umfasst:
- Erfassung aller Dateiübertragungsabläufe, die auf RSA/ECC basieren
- Ermittlung von Daten mit langer Aufbewahrungsfrist, wie beispielsweise Daten aus dem Gesundheitswesen, dem Finanzwesen oder der öffentlichen Verwaltung
- Bewertung von Partner-Ökosystemen hinsichtlich ihrer Quantenreife
- Bewertung von Verschlüsselungsabhängigkeiten innerhalb von MFT , API und TLS-Endpunkten
- Modellierung des Risikos „Jetzt ernten, später entschlüsseln“ für sensible Workloads
Wie quantensichere Verschlüsselung und Quantenschlüsselverteilung die nächste Generation der Dateiübertragungssicherheit prägen
Quantensichere Verschlüsselung und QKD sind die grundlegenden Technologien, um die sichere Dateiübertragung zukunftssicher zu machen. Sie gewährleisten langfristige Vertraulichkeit selbst dann, wenn Angreifer über Quantenfähigkeiten verfügen.
Was sind die führenden Post-Quanten-Kryptografie-Standards für Managed File Transfer?
Das NIST (das US-amerikanische National Institute of Standards and Technology) und das ETSI (das Europäische Institut für Telekommunikationsnormen) treiben die weltweite Standardisierung im Bereich der postquantenkryptografischen (PQC) Technologien voran.
Zu den führenden Algorithmen gehören:
- CRYSTALS-Kyber (Schlüsselbetrieb)
- CRYSTALS – Dilithium (digitale Signaturen)
- SPHINCS+ (Hash-basierte Signaturen)
- Falcon (gitterbasierte Signaturen)
Diese Algorithmen sind so konzipiert, dass sie Quantenangriffen standhalten und gleichzeitig eine für Dateübertragungs-Workloads in Unternehmen geeignete Leistung gewährleisten.
Wie lässt sich die Quantenschlüsselverteilung mit der Post-Quanten-Kryptografie zur Sicherung von Dateiübertragungen vergleichen?
QKD (Quanten-Schlüsselverteilung):
- Verwendet Quantenphysik, um den Austausch von Schlüsseln zu sichern.
- Erkennt Abhörversuche in Echtzeit
- Erfordert spezielle Hardware und Glasfaserinfrastruktur
PQC (Post-Quanten-Kryptografie):
- Läuft auf vorhandener Hardware
- Einfacher in großem Maßstab einzusetzen
- Wird MFT seiner Praktikabilität zum dominierenden Standard für MFT in Unternehmen werden.
In globalen Organisationen wird die Einführung von PQC wahrscheinlich der von QKD vorausgehen, auch wenn beide Technologien in Umgebungen mit hohen Sicherheitsanforderungen nebeneinander bestehen können.
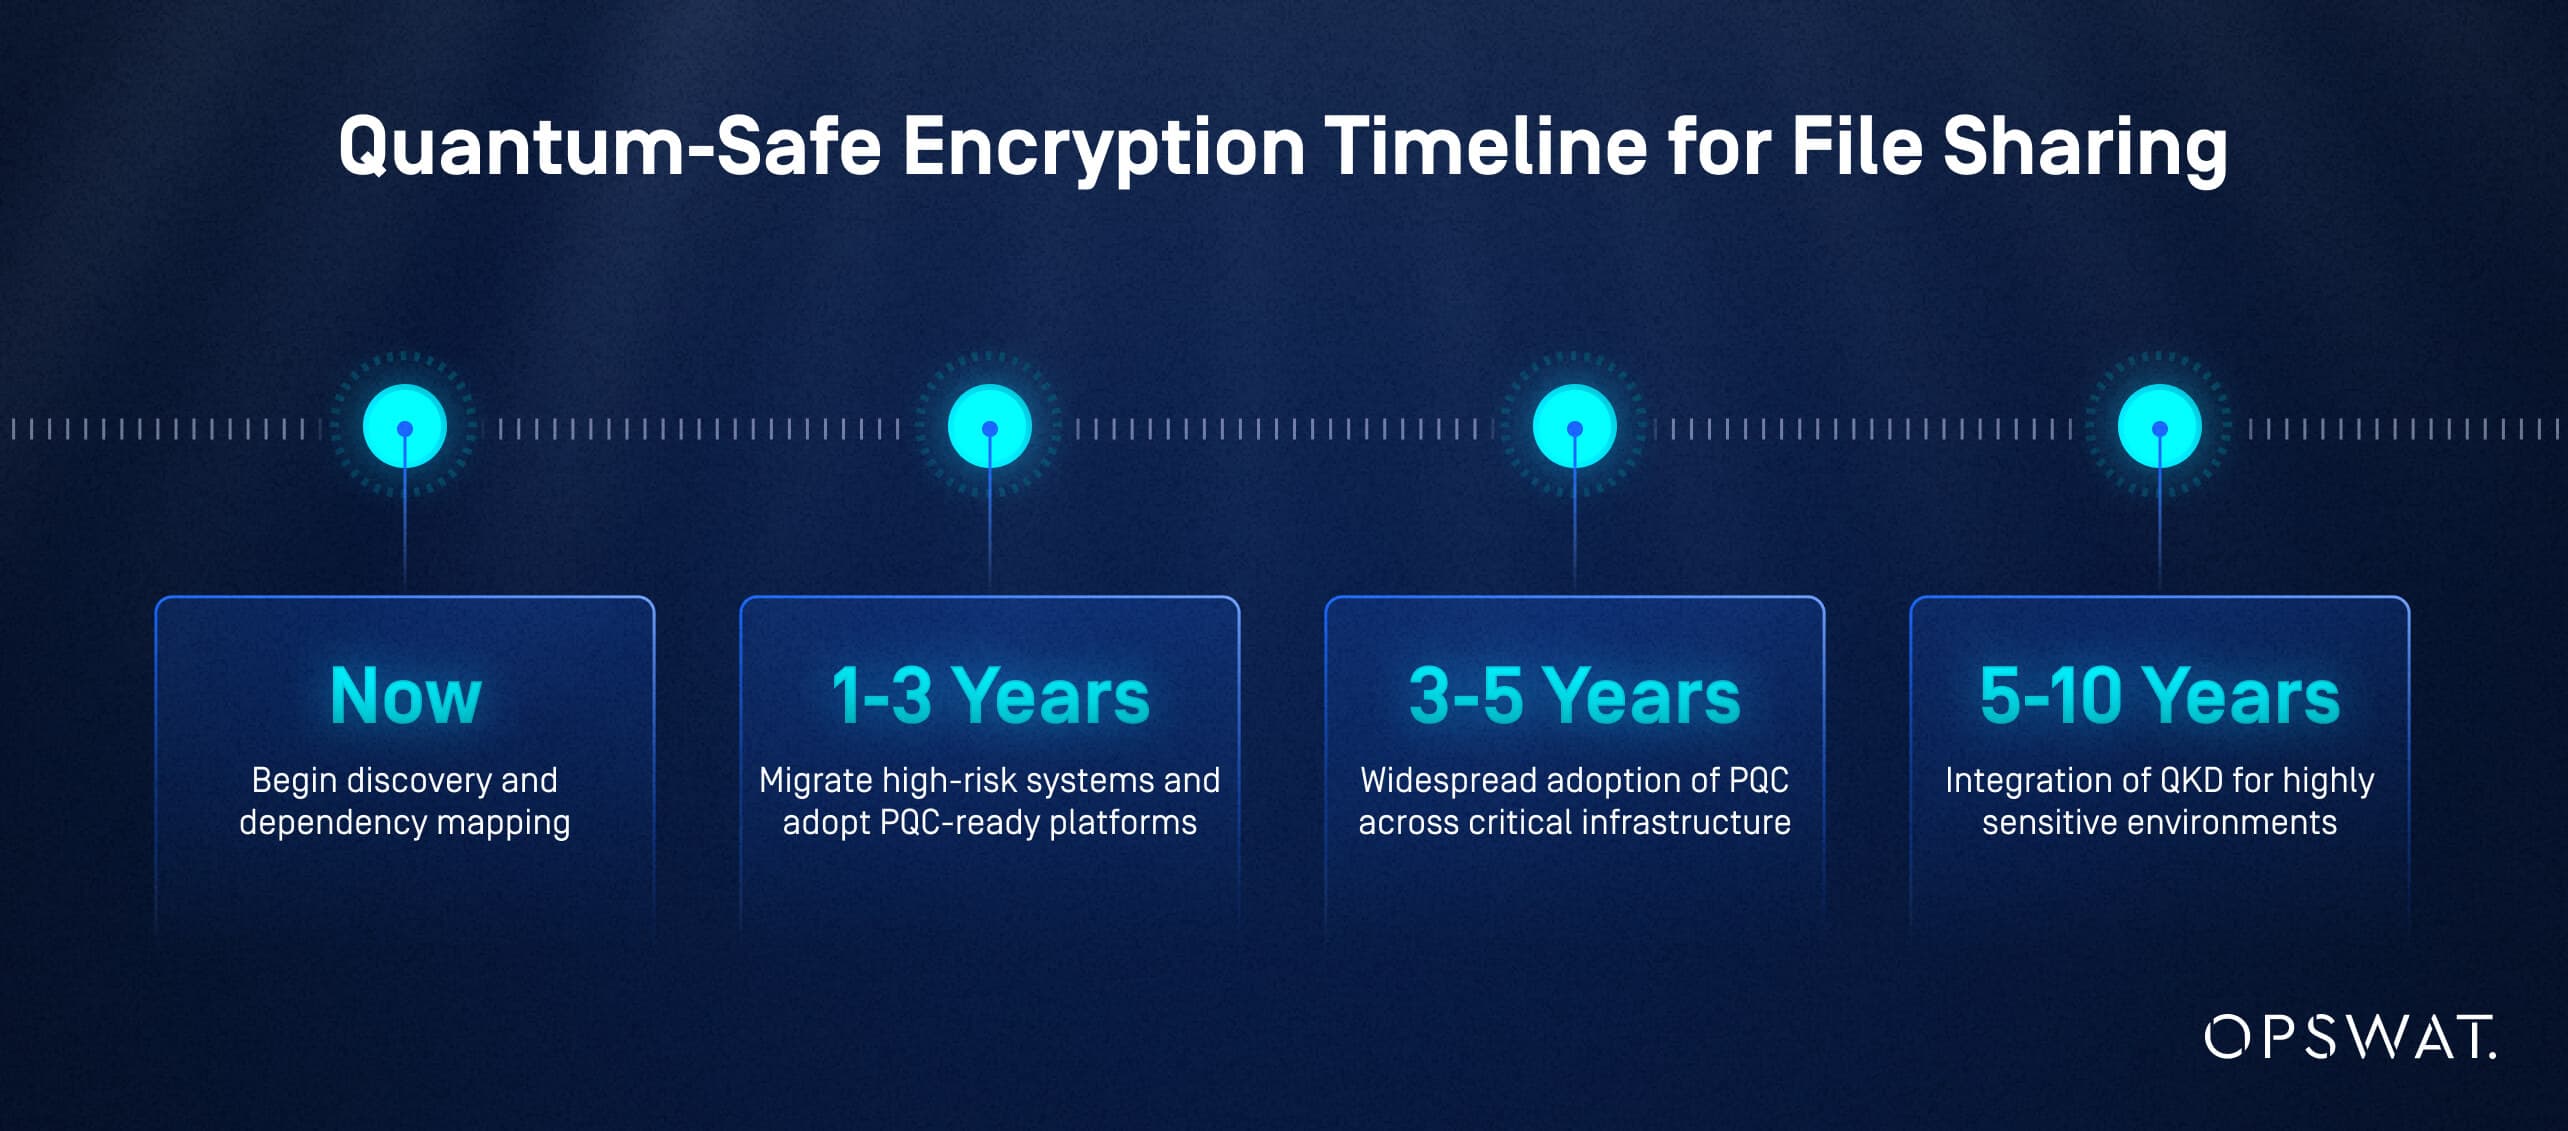
Wie sieht der Zeitplan für die Einführung quantensicherer Verschlüsselung bei der Dateifreigabe in Unternehmen aus?
Auf der Grundlage der NIST-Roadmap für Post-Quanten-Kryptografie und der bei früheren Umstellungen im Bereich der Kryptografie beobachteten Akzeptanzmuster in der Industrie umfasst ein strategischer Zeitplan Folgendes:
- Jetzt: Beginnen Sie mit der Ermittlung und Abhängigkeitszuordnung.
- 1–3 Jahre: Migration risikoreicher Systeme und Einführung PQC-fähiger Plattformen
- 3–5 Jahre: Weit verbreitete Einführung von PQC in kritischen Infrastrukturen
- 5–10 Jahre: Integration von QKD in besonders sensible Umgebungen
Warum Zero Trust für Secure Dateiübertragung im Zeitalter von KI und Quantenbedrohungen unverzichtbar ist
Zero Trust ist die einzige Sicherheitsarchitektur, die flexibel und robust genug ist, um KI-gesteuerten Bedrohungen, quantenbasierter Entschlüsselung und zunehmend verteilten Netzwerken standzuhalten.
Indem implizites Vertrauen beseitigt und jede Zugriffsanfrage überprüft wird, stellt Zero Trust sicher, dass Angreifer sich nicht frei bewegen oder sensible Daten abziehen können – selbst wenn die Verschlüsselung geknackt oder Zugangsdaten kompromittiert werden.
Wie entwickelt sich Zero Trust weiter, um quanten- und KI-gesteuerte Bedrohungen bei der Dateiübertragung zu bekämpfen?
Zero-Trust-Modelle umfassen nun:
- Kontinuierliche Risikobewertung auf Basis von KI
- Identitäts- und Gerätevertrauensbewertungen in Echtzeit
- Verschlüsselungsagilität zur Unterstützung von Post-Quanten-Protokollen
- Mikrosegmentierung in hybriden und Multi-Cloud-Dateiübertragungsumgebungen
- Prüfung auf Dateiebene zur Überprüfung der Integrität und zur Erkennung versteckter Bedrohungen
Diese Verbesserungen gewährleisten Ausfallsicherheit selbst in Szenarien, in denen KI-gesteuerte Malware herkömmliche Schutzmaßnahmen umgeht oder Quantenbedrohungen die bestehende Kryptografie untergraben.
Was sind die praktischen Schritte zur Implementierung von Zero Trust in Managed File Transfer ?
CISOs können Zero Trust für MFT eines schrittweisen Ansatzes einführen:
- Alle Ressourcen für die Dateiübertragung (Benutzer, Systeme, Workflows, Partner) abbilden.
- Durchsetzen Sie Zugriffsrechte mit minimalen Berechtigungen und bedingte Richtlinien.
- Implementieren Sie eine kontinuierliche Überprüfung anhand von Signalen auf Identitäts-, Geräte- und Dateiebene.
- Segmentieren Sie Dateiübertragungsumgebungen, um laterale Bewegungen zu begrenzen.
- Integrieren Sie fortschrittliche Maßnahmen zur Bedrohungsabwehr, einschließlich KI-gestützter Überprüfung und CDR.
- Die Durchsetzung von Richtlinien automatisieren und das Verhalten kontinuierlich überwachen.
Erfolg erfordert die Unterstützung durch die Führungsetage, eine enge IAM-Integration und eine moderne Plattform für die Identitäts- und Zugriffsverwaltung ( MFT ), die auf Zero Trust ausgelegt ist.
Wie verbessert Zero Trust die Compliance und Ausfallsicherheit bei Dateiübertragungen?
Zero Trust stärkt die Compliance erheblich, indem es Folgendes sicherstellt:
- Klare, unveränderliche Prüfpfade
- Durchgesetzte Kontrollen zur Datenverwaltung
- Dokumentierte Zugangsbeschränkungen
- Adaptive Authentifizierung
- Starke Ausrichtung an Rahmenwerken wie DSGVO, HIPAA, PCI DSS, SOX
Durch kontinuierliche Überprüfung und umfassende Transparenz werden Unternehmen widerstandsfähiger gegenüber Sicherheitsverletzungen, Fehlkonfigurationen, Insider-Bedrohungen und Herausforderungen bei Audits.
Wie CISOs Managed File Transfer KI- und Quantenbedrohungen zukunftssicher machen können
CISOs müssen strategische Planung mit technologischer Modernisierung kombinieren, um sicherzustellen, dass ihre Dateiübertragungsumgebungen auch angesichts sich weiterentwickelnder Bedrohungen sicher bleiben. Zukunftssicherheit erfordert Investitionen in KI-gestützte Erkenntnisse, Post-Quanten-Kryptografie und Zero-Trust-Architektur.
Welche konkreten Schritte sind für die Umstellung auf quantenresistente Dateiübertragungsarchitekturen erforderlich?
Eine zukunftssichere Migrationsstrategie umfasst:
- Bewertung – Bewerten Sie Verschlüsselungsabhängigkeiten, die langfristige Sensibilität von Daten und das Quantenrisiko.
- Priorisierung – Identifizieren Sie Arbeitsabläufe mit risikoreichen oder langfristig aufzubewahrenden Akten.
- PQC-Bereitschaft – Wählen Sie „ MFT “-Plattformen aus, die agile Kryptografie unterstützen.
- Pilotphase – Testen Sie PQC-Implementierungen in Umgebungen mit geringem Risiko.
- Vollständige Umsetzung – Umstellung von Arbeitsabläufen und Partnern auf quantensichere Protokolle.
- Laufende Validierung – Überwachung von Standardaktualisierungen und Aufrechterhaltung der Krypto-Agilität.
Wie kann KI genutzt werden, um quantenbasierte Bedrohungen bei der Dateiübertragung zu erkennen und zu mindern?
KI verbessert die Sicherheit im Quantenzeitalter durch:
- Überwachung auf Anomalien im Zusammenhang mit quantenbasierten Angriffen
- Vorhersage, welche Vermögenswerte einem langfristigen kryptografischen Risiko ausgesetzt sind
- Überprüfung der Dateiintegrität nach der Übertragung
- Erkennen ungewöhnlicher Zugriffsmuster, die auf „Harvest-Now“-Kampagnen hindeuten
- Automatisierung von Quarantäne- und Isolationsabläufen
OPSWATDie KI-basierten Tools zur Erkennung von Bedrohungen von […] stärken dieses Modell, indem sie Bedrohungsinformationen direkt in die Arbeitsabläufe beim Dateiaustausch integrieren.
Was sind die besten Vorgehensweisen zur Vorbereitung von Managed File Transfer auf quanten- und KI-gesteuerte Cyberbedrohungen?
CISOs sollten die folgenden Best Practices anwenden:
- Krypto-Agilität implementieren, um Algorithmen schnell wechseln zu können
- Setzen Sie Zero-Trust-Prinzipien in allen Dateiübertragungs-Workflows durch.
- Einsatz von KI-gestützter Anomalieerkennung und Risikobewertung
- Verringerung der Abhängigkeit von anfälligen Legacy-Protokollen
- Validierung von Partner-Ökosystemen hinsichtlich ihrer PQC-Bereitschaft
- Dokumentieren Sie Quantum und KI-Risikomanagement für die Compliance-Berichterstattung
- Integrieren Sie Maßnahmen zur Bedrohungsabwehr auf Dateiebene wie CDR und Anti-Malware-Scans mit mehreren Scan-Engines
Welche Compliance- und regulatorischen Aspekte sind bei der Einführung quantensicherer und KI-gestützter Dateiübertragungslösungen zu beachten?
Die Vorschriften entwickeln sich schnell weiter, um Quantenbedrohungen, KI-Risiken und fortgeschrittenen Datenschutzanforderungen Rechnung zu tragen. CISOs müssen sicherstellen, dass ihre Bemühungen zur Modernisierung der Dateiübertragung mit diesen sich wandelnden Erwartungen im Einklang stehen.
Was sind die wichtigsten Compliance-Standards für quantensichere Dateiübertragungen?
Wichtige Standards und Leitlinien stammen aus:
- NIST-PQC-Richtlinien (Kyber, Dilithium, SPHINCS+)
- ETSI-Standards für QKD und PQC
- Regionale Vorgaben für Krypto-Agilität und Algorithmus-Updates
- US-amerikanische Durchführungsverordnungen und Bundesrichtlinien zur Quantenbereitschaft
Diese Standards legen den Schwerpunkt auf Algorithmusübergänge, Aktualisierungen der Schlüsselverwaltung, Audit-Dokumentation und langfristige Vertraulichkeitsgarantien.
Wie sollten Unternehmen quantensichere und KI-gestützte Dateiübertragungssicherheit dokumentieren und melden?
Zu den bewährten Praktiken gehören:
- Pflege von kryptografischen Beständen
- Dokumentation von Algorithmusübergängen und Governance des Schlüssel-Lebenszyklus
- Aufzeichnung von KI-gesteuerten Erkennungsereignissen und Reaktionsmaßnahmen
- Erfassung von Zugriffskontrollentscheidungen innerhalb von Zero-Trust-Workflows
- Erstellung von Compliance-Berichten gemäß DSGVO, CCPA, HIPAA und SOX
OPSWATDie Compliance-konforme Protokollierung und Berichterstellung entlasten die Sicherheitsteams erheblich.
Welche Auswirkungen haben Quanten- und KI-Technologien auf den Datenschutz und grenzüberschreitende Datenübertragungen?
Quantencomputer und KI bringen neue Datenschutzaspekte mit sich:
- PQC gewährleistet langfristige Vertraulichkeit für sensible Exporte
- Die KI-Inspektion wirft rechtliche Fragen hinsichtlich der Datenverarbeitung auf.
- Gesetze zur Datenhoheit (DSGVO, CCPA, APAC-Vorschriften) verlangen kryptografische Transparenz.
- Bei grenzüberschreitenden Datenübertragungen muss gewährleistet sein, dass die quantensicheren Schutzmaßnahmen auch dann noch bestehen bleiben, wenn die Daten die Ursprungsumgebung verlassen haben.
CISOs müssen sicherstellen, dass Dateiübertragungssysteme die Dauerhaftigkeit der Verschlüsselung nachweisen können und KI innerhalb der gesetzlichen Grenzen verantwortungsbewusst einsetzen.
FAQs
Was sind die führenden Post-Quanten-Kryptografie-Standards für MFT?
NIST-zugelassene Algorithmen wie Kyber und Dilithium bilden die Grundlage für die zukünftige Einführung von PQC.
Wie lassen sich KI-gestützte Tools in MFT integrieren?
Durch Verhaltensanalysen, Anomalieerkennung und automatisierte Bedrohungsbewertung mit SIEM/IAM-Integration.
Wie sieht der Fahrplan für die Einführung von PQC in MFT für Unternehmen aus?
Beginnen Sie jetzt mit der Bewertung, führen Sie PQC in 1–3 Jahren als Pilotprojekt ein und erreichen Sie die vollständige Einführung in 3–5 Jahren.
Was ist das Risiko von Angriffen, bei denen Daten zunächst gesammelt und später entschlüsselt werden?
Angreifer können heute verschlüsselte Dateien erfassen und sie entschlüsseln, sobald Quantencomputer ausgereift sind.
Wie lässt sich QKD mit PQC vergleichen?
QKD bietet beispiellose Sicherheit, erfordert jedoch spezielle Hardware; PQC ist für eine großflächige Einführung praktischer.
Wie sollten sich Unternehmen auf KI- und Quantenbedrohungen vorbereiten?
Implementieren Sie Zero Trust, setzen Sie auf Krypto-Agilität, nutzen Sie KI-basierte Erkennung und modernisieren Sie veraltete Protokolle.
Ist Ihr Unternehmen auf die Zukunft der Secure vorbereitet?
Künstliche Intelligenz und Quantencomputing verändern die Grundlagen der sicheren Dateiübertragung grundlegend. Für CISOs bergen diese Veränderungen sowohl Risiken als auch Chancen. Wer jetzt modernisiert, indem er KI-gestützte Analysen einsetzt, eine quantensichere Verschlüsselung plant und eine Zero-Trust-Architektur integriert, wird widerstandsfähige, zukunftsfähige Ökosysteme für den Datenaustausch aufbauen, die der nächsten Generation von Cyberbedrohungen standhalten können.
OPSWAT treibt diesen Wandel voran, indem es über Metadefender Managed File Transfer ( MFT) Zero-Trust-, KI-gestützte und quantenresistente Funktionen für die sichere Dateiübertragung bereitstellt, die sowohl Unternehmen als auch kritische Infrastrukturen schützen.
Was sind die führenden Post-Quanten-Kryptografie-Standards für MFT?
NIST-zugelassene Algorithmen wie Kyber und Dilithium bilden die Grundlage für die zukünftige Einführung von PQC.
Wie lassen sich KI-gestützte Tools in MFT integrieren?
Durch Verhaltensanalysen, Anomalieerkennung und automatisierte Bedrohungsbewertung mit SIEM/IAM-Integration.
Wie sieht der Fahrplan für die Einführung von PQC in MFT für Unternehmen aus?
Beginnen Sie jetzt mit der Bewertung, führen Sie PQC in 1–3 Jahren als Pilotprojekt ein und erreichen Sie die vollständige Einführung in 3–5 Jahren.
Was ist das Risiko von Angriffen, bei denen Daten zunächst gesammelt und später entschlüsselt werden?
Angreifer können heute verschlüsselte Dateien erfassen und sie entschlüsseln, sobald Quantencomputer ausgereift sind.
Wie lässt sich QKD mit PQC vergleichen?
QKD bietet beispiellose Sicherheit, erfordert jedoch spezielle Hardware; PQC ist für eine großflächige Einführung praktischer.
Wie sollten sich Unternehmen auf KI- und Quantenbedrohungen vorbereiten?
Implementieren Sie Zero Trust, setzen Sie auf Krypto-Agilität, nutzen Sie KI-basierte Erkennung und modernisieren Sie veraltete Protokolle.
