Hintergrund
Im November hatVMware eine Sicherheitslücke in VMware Workspace ONE Access (früher bekannt als VMware Identity Manager) bekannt gegeben. Die Sicherheitslücke wird unter der Kennung CVE-2020-4006 geführt. Die NSA hat davor gewarnt, dass von dem russischen Staat unterstützte Hacker diese Sicherheitslücke aktiv ausnutzen, und hat diesen Sicherheitshinweis veröffentlicht. Die Sicherheitslücke kann dazu genutzt werden, sich unberechtigt Zugang zur webbasierten Verwaltungsoberfläche des Systems zu verschaffen und beliebige Befehle mit erweiterten Berechtigungen auf Betriebssystemebene auszuführen. Letztendlich ermöglicht der Exploit dem Angreifer, föderierte Authentifizierungsmechanismen auszunutzen, wodurch er Anmeldedaten fälschen kann, um auf geschützte Daten zuzugreifen.
Wie kann man das erkennen?
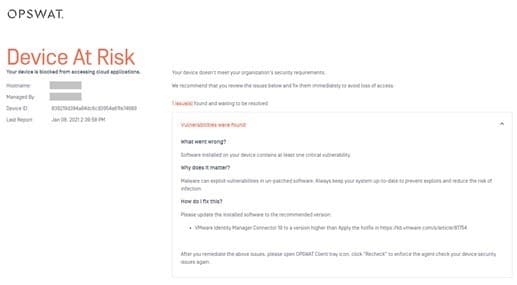
Basierend auf den Informationen, die VMware in ihrem Advisory zur Verfügung gestellt hat, hat OPSWAT die Möglichkeit hinzugefügt, die CVE auf einem Gerät zu erkennen und sie in MetaDefender Access zu melden. Wenn sie entdeckt wird, wird sie sowohl im MetaDefender Access Management-Portal als auch an den Benutzer des infizierten Computers und den MetaDefender Endpoint , auf dem das Gerät läuft, gemeldet.
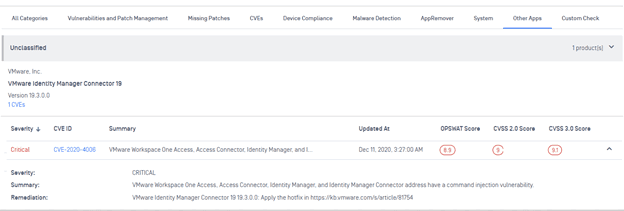
Ein Beispiel für ein CVE, das einem Benutzer des Geräts gemeldet wird:
Wie kann man Abhilfe schaffen und vorbeugen?
Nachdem Sie mit „ MetaDefender Access“ anfällige Rechner ermittelt haben, kann der Patch installiert und anschließend ein erneuter Scan der Geräte durchgeführt werden. Darüber hinaus werden Sie durch automatisierte bzw. fortlaufende Scans auf diese Sicherheitslücke benachrichtigt, falls ein Rechner mit einer älteren Konfiguration, die den Exploit enthält, online geschaltet wird.
Wie kann man ähnliche Angriffe verhindern?
Da Angriffe auf weit verbreitete Identitätsanbieter wie diesen schwerwiegend sind und erhebliche Auswirkungen haben, hat die NSA eine Empfehlungherausgegeben, wie Systeme erkannt, geschützt und abgesichert werden können, um Angriffe aufgrund dieser spezifischen Sicherheitslücke sowie anderer ähnlicher Angriffe zu verhindern, die wahrscheinlich unentdeckt lauern.
Wie allgemein bekannt ist und das NSA-Dokument unterstreicht, beginnen diese und viele andere Angriffe mit der Ausnutzung von ungepatchten Endpunkten, auf denen veraltete Software läuft. MetaDefender Access kann mit seinen Advanced Endpoint Protection-Fähigkeiten weit mehr als nur dafür sorgen, dass die Endgeräte gepatcht und auf dem neuesten Stand sind. Es kann verhindern, dass sie eine Verbindung herstellen, wenn sie nicht mit einer langen Liste von Gesundheits- und Sicherheitsprüfungen konform sind.
Um Angriffe auf die Verwaltungsschnittstelle einer Sicherheitsinfrastruktur zu verhindern, ist es seit langem üblich, diese Schnittstellen zu segmentieren - und mit Funktionen wie einem Software Defined PerimeterSDP) kann diese Segmentierung viel sicherer und einfacher zu verwalten sein. MetaDefender Access kombiniert den Netzwerksegmentierungsschutz von SDP mit seiner Advanced Endpoint Protection und stellt so sicher, dass der Netzwerkendpunkt der Verwaltungsschnittstelle unerreichbar ist, bis das Gerät, das eine Verbindung herzustellen versucht, als vertrauenswürdig eingestuft wird.
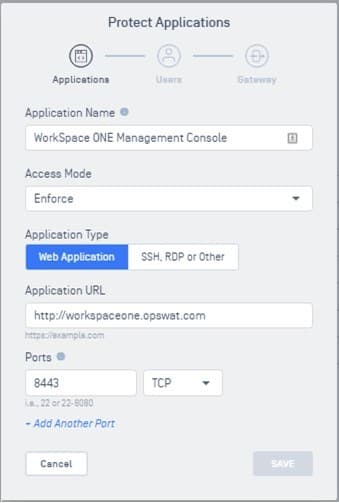
MetaDefender Access macht es einfach, solche Management-Schnittstellen zu schützen. Nachdem das Gateway eingerichtet ist, muss nur noch die zu schützende Anwendung definiert werden - in diesem Fall die WorkSpace ONE Access Management-Konsole:
Wie Sie mehr Informationen erhalten.
Wenn Sie mehr darüber erfahren möchten, wie OPSWAT MetaDefender Access zum Schutz Ihrer kritischen Infrastruktur beitragen kann, kontaktieren Sie uns noch heute.
Referenzen
CVE-2020-4006 VMware-Beratung VMSA-2020-0027.2 (vmware.com)
NSA warnt: Russische Hacker nutzen kürzlich gepatchte VMware-Schwachstelle aus | SecurityWeek.com
NSA Cybersecurity Advisory: Böswillige Akteure missbrauchen Authentifizierungsmechanismen für den Zugriff auf Cloud > Sechzehnte Luftwaffe (Air Forces Cyber) > Nachrichten (af.mil)
Anforderungen an die System- und Netzwerkkonfiguration (vmware.com)
