Marktanalysten zufolge hat die Cloud-Nutzung seit 2021 stark zugenommen und wird voraussichtlich auch 2023 weiter wachsen. E-Mail-Sicherheit ist keine Ausnahme, da immer mehr Unternehmen die digitale Transformation nutzen, um wettbewerbsfähig zu bleiben.
Branchenexperten haben die nativen Funktionen von Microsoft bewertet und festgestellt, dass Office 365 zwar grundlegende Funktionen zur E-Mail-Sicherheit bietet, darunter Anti-Spam-, Anti-Phishing- und Anti-Malware-Technologien, jedoch möglicherweise keinen ausreichenden Schutz vor den komplexen Bedrohungen bietet, denen Unternehmen heute ausgesetzt sind. Cyberkriminelle werden immer raffinierter und entwickeln ständig neue Methoden, um herkömmliche Sicherheitsmaßnahmen zu umgehen. Hier kann eine fortschrittliche E-Mail-Sicherheitslösung wie„ OPSWAT MetaDefender™ für Microsoft 365“ (früher bekannt als „ MetaDefender Cloud Email Security™“) dazu beitragen, den Schutz zu maximieren.
Ab dem 23. September 2026 wird MetaDefender Cloud Email Security einen umfassenden Schutz vor Dateibedrohungen sowohl für Microsoft Teams als auch für Exchange Online bereitstellen. Mit dieser Erweiterung erhält MetaDefender Cloud Email Security einen neuen Namen: MetaDefender für Microsoft 365.
Advanced Threat Detection mit Multiscanning
Eine der wichtigsten Funktionen von OPSWAT MetaDefender Cloud Email Securityist die Multiscanning , die zum Schutz vor Zero-Day-Malware beiträgt. Multiscanning ist eine fortschrittliche Technologie zur Erkennung von Bedrohungen, bei der mehr als 20 marktführende Antiviren-Engines zum Einsatz kommen, um E-Mail-Textkörper und Anhänge mithilfe von signaturbasierten, heuristischen und maschinellen Lerntechnologien zu scannen. Dieser Ansatz ist äußerst effektiv, da er die Malware-Erkennungsrate auf 99 % erhöht und gleichzeitig die Gefährdung durch Zero-Day-Malware auf praktisch Null reduziert.
Prävention von Zero-Day-Bedrohungen mit Deep CDR™-Technologie
Was ist mit unbekannten oder Zero-Day-Exploits, die von der Sicherheitsgemeinschaft noch nicht entdeckt wurden und für die es daher noch keine Virendefinitionssignatur gibt?
Hier kommt die Deep CDR™-Technologie (Content Disarm and Reconstruction) zum Einsatz. Die Deep CDR™-Technologie ist eine fortschrittliche Technologie zur Bedrohungsprävention, die nicht auf Erkennung setzt, sondern E-Mail-Anhänge wie Archive, PDF-Dateien und eingebettete Office-Dokumente bereinigt.
Die Deep CDR™-Technologie analysiert jede E-Mail und jeden Anhang, um alle aktiven Objekte zu entschärfen, die Zero-Day-Exploits enthalten könnten. Nach Abschluss der Bereinigung wird eine sichere Datei neu generiert, die dieselben Funktionen und Eigenschaften wie das Original aufweist. Die Deep CDR™-Technologie unterstützt über 130 Dateitypen, darunter passwortgeschützte mehrstufige Archivdateien, um zu verhindern, dass dokumentbasierte Bedrohungen in hochsichere Infrastrukturen gelangen. Ein weiterer wesentlicher Vorteil der Deep CDR™-Technologie besteht darin, dass sie im Durchschnitt 30-mal schneller ist als herkömmliche, auf Erkennung basierende Ansätze wie Sicherheitslösungen mit Tiefenanalyse.
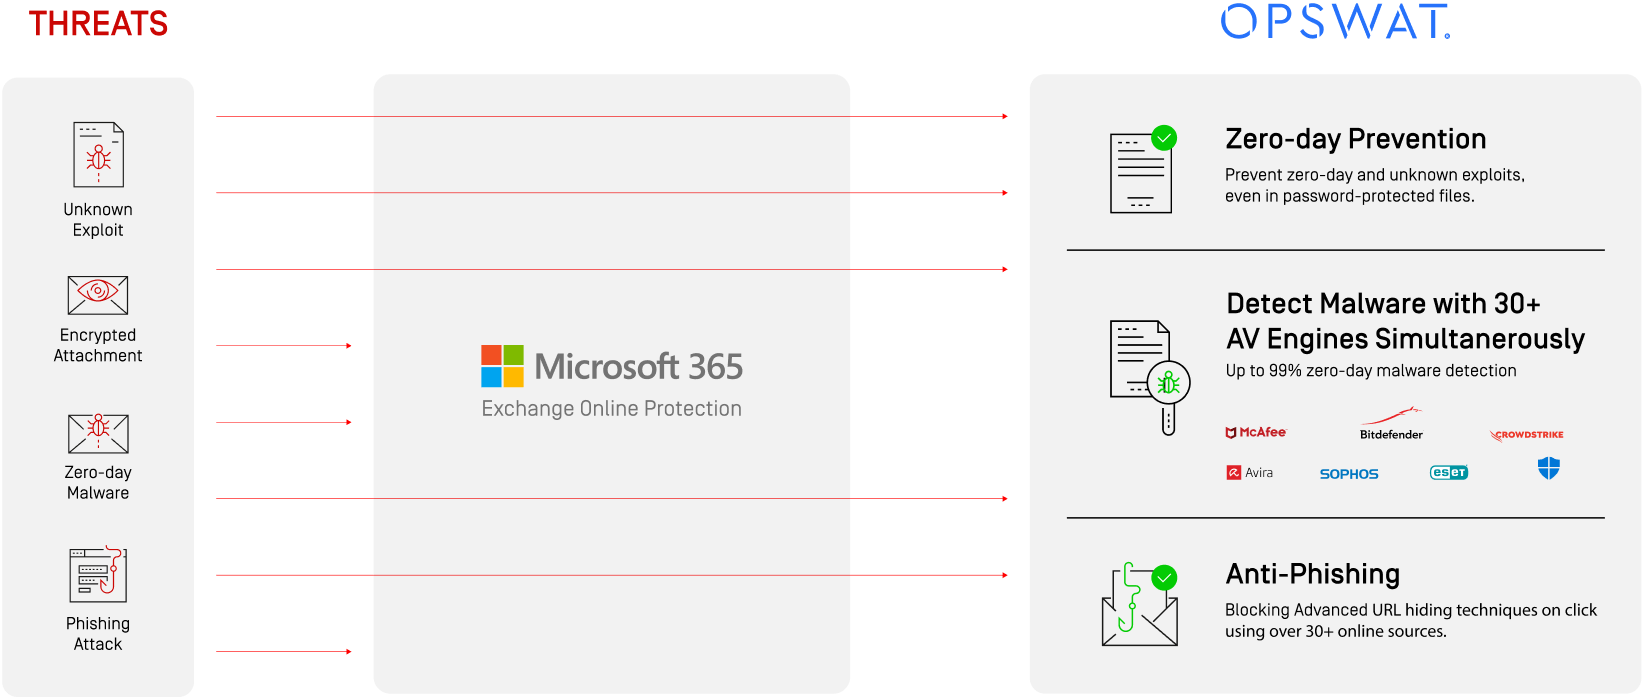
Durch die Integration dieser beiden Technologien maximiert OPSWAT Cloud Email Security den E-Mail-Schutz vor fortschrittlichen Bedrohungen. Dies ist besonders wichtig für Office 365-Nutzer, da Microsoft nur native Sicherheitsfunktionen anbietet, während OPSWAT eine höhere Erkennungsrate von Malware sowie eine Prävention gegen unbekannte Exploits bietet. Die Ergänzung der Microsoft 365 Enterprise-Pakete mit OPSWAT Cloud Email Security ermöglicht es Unternehmen, einen erweiterten E-Mail-Schutz zu erhalten und die Sicherheitsbelastung für ihre Benutzer zu reduzieren, was zu einem beruhigenden Gefühl für IT-Experten führt.
Erfahren Sie mehr darüber, wie OPSWAT Ihnen dabei helfen kann, Ihre E-Mail-Sicherheit auf ein Maximum zu steigern.