Was ist Emotet? Warum ist es gefährlich?
Emotet ist eine außerordentlich fortschrittliche und zerstörerische Malware-Familie, die sich der Erkennung entzieht, Malware auf den Computern der Opfer ablegt und sich auf andere verbundene Geräte ausbreitet.
Emotet wurde erstmals 2014 von Sicherheitsforschern als sich selbst verbreitender Banking-Trojaner identifiziert, der zum Diebstahl sensibler und privater Daten entwickelt wurde. Spätere Versionen entwickelten sich zu einer der leistungsstärksten Formen von Malware, die von Cyberkriminellen als Malware-Verteilungsdienst genutzt wird.(1) Er zielt weltweit auf kritische Branchen ab, darunter das Bankwesen, den E-Commerce, das Gesundheitswesen, den akademischen Bereich, Behörden und die Technologiebranche.
Das US-Ministerium für Innere Sicherheit stuft Emotet als eine der kostspieligsten und schädlichsten Malware-Varianten ein, deren Beseitigung pro Vorfall Kosten von über 1 Million US-Dollar verursacht.(2) Sie hat weltweit mehr als 1,6 Millionen Computer infiziert und Schäden in Höhe von mehreren hundert Millionen Dollar verursacht.(3) Im Dezember 2020 war sie die weltweit am weitesten verbreitete Malware und betraf 7 % der Organisationen weltweit.(4) Weitere Informationen zu Emotet und ihren jüngsten Aktivitäten finden Sie in unserem vorherigen Blogbeitrag.
Wie verbreitet sich Emotet?
Emotet wird in erster Linie über Spam-E-Mails verbreitet, die schädliche Anhänge oder Hyperlinks enthalten. Dabei werden verschiedene Köder eingesetzt, um die Opfer dazu zu verleiten, infizierte Anhänge zu öffnen oder auf schädliche Links zu klicken. Die E-Mails können so gestaltet sein, dass sie den Anschein erwecken, von einer legitimen Quelle oder von einer Person aus dem Adressbuch des Opfers zu stammen, als Rechnungen präsentiert werden oder als Lieferbenachrichtigungen und Dokumente zur Coronavirus-Pandemie getarnt sind usw. So wurde beispielsweise im vergangenen Februar in Japan eine betrügerische E-Mail-Kampagne mit einem infizierten Word-Anhang, die vorgab, sich mit Maßnahmen zur Prävention von COVID-19-Infektionen zu befassen, in großem Umfang versendet.(5)
Sicherheitsanalysten bei Microsoft haben eine Änderung der Taktik gegenüber den üblichen Emotet-Kampagnen entdeckt, bei denen verschlüsselte Archivdateien wie ZIP-Dateien an E-Mail-Angriffe angehängt werden, um E-Mail-Sicherheitsgateways zu umgehen. (6) Diese E-Mails verleiten die Opfer dazu, diese Anhänge bzw. Hyperlinks zu öffnen und Makros zu aktivieren, um das Dokument anzuzeigen oder zu bearbeiten.
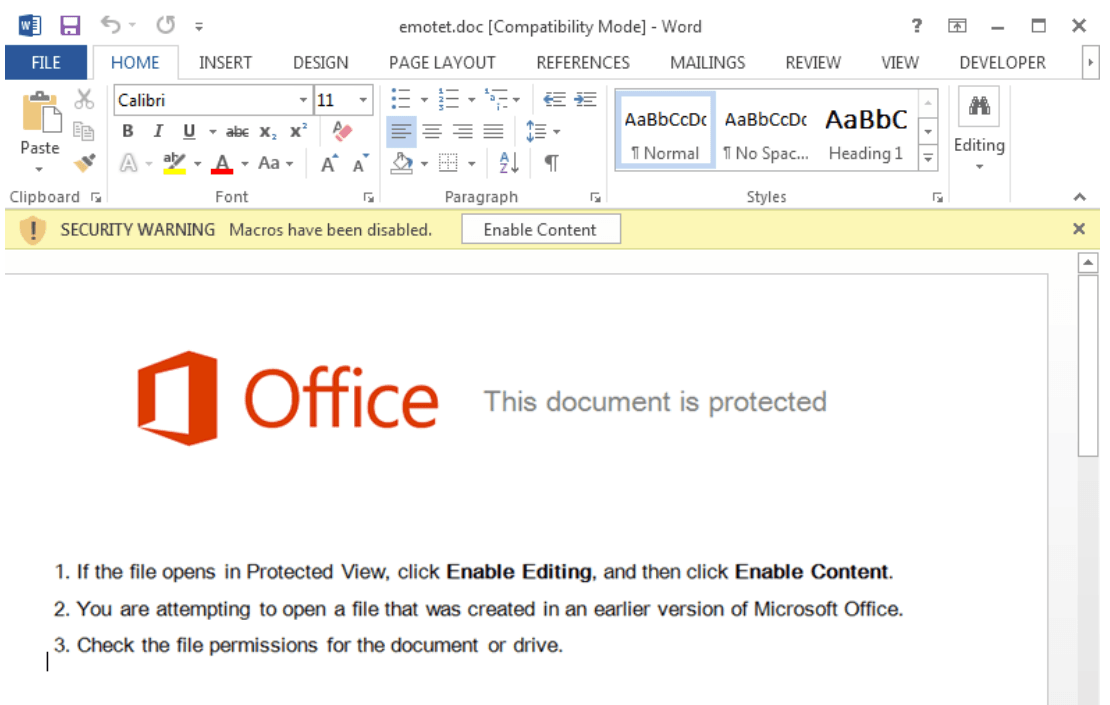
Sobald die Opfer eingebettete Makros aktivieren, lädt Emotet zusätzliche Malware auf ihren Computer herunter und versucht, die Bedrohung auf das gesamte Netzwerk auszubreiten. Das infizierte Netzwerk wird dann in das Botnetz von Emotet aufgenommen, sodass der Hacker von einem entfernten Standort aus die vollständige Kontrolle über das Netzwerk übernimmt.(7)
Wie kann MetaDefender Emotet verhindern und Ihr Netzwerk schützen?
Ein Aspekt, der Emotet besonders gefährlich macht, ist, dass es sich der Erkennung durch einige Anti-Malware-Produkte entziehen kann. Mit MetaDefender - einer fortschrittlichen Lösung zur Abwehr von Bedrohungen von OPSWAT- gibt es für Emotet keine Möglichkeit, Ihre Geräte und Ihr Netzwerk zu infizieren.
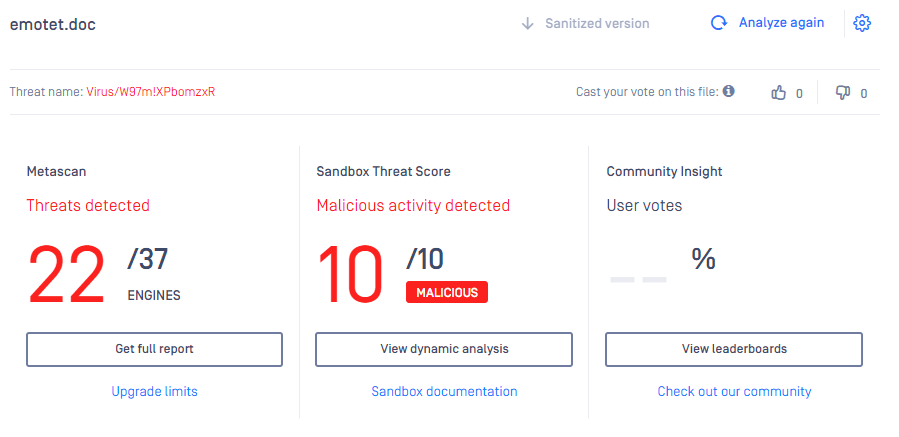
1. OPSWAT Metascan scannt Dateien und E-Mails, die an Ihr Unternehmen gesendet werden, schnell mit über 30 Anti-Malware-Engines, die mehr als 99 % der bekannten Malware erkennen. Sehen Sie hier die Scan-Ergebnisse, die die Erkennung von Emotet durch unsere Multiscan-Technologie zeigen. 22 von 37 Anti-Malware-Engines haben die Malware erfolgreich erkannt. Wenn Sie nur eine einzige Anti-Malware-Engine verwenden und diese die Malware nicht erkennen kann, wird Ihr Computer infiziert. Untersuchungen zeigen, dass sich die Erkennungsrate von Malware verbessert, je mehr Anti-Malware-Engines hinzugefügt werden.
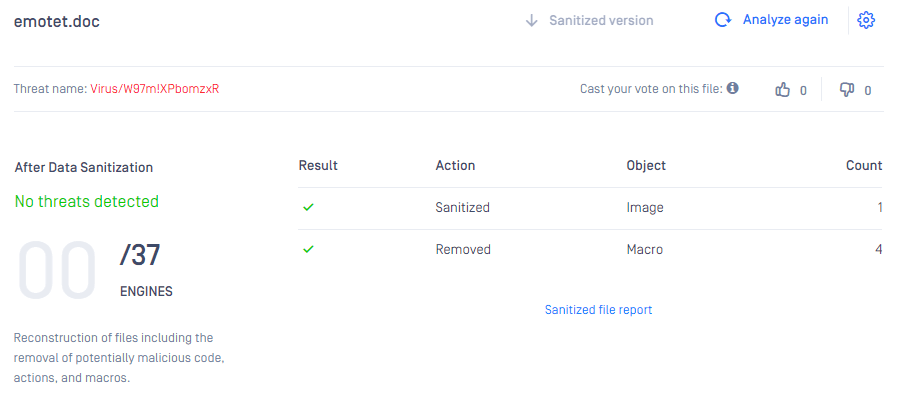
2. Selbst wenn hochentwickelte, schwer zu erkennende Malware Anti-Malware-Engines umgeht, wird sie durch Deep Content Disarm and Reconstruction OPSWAT Deep Content Disarm and Reconstruction (Deep CDR™-Technologie) vollständig unschädlich gemacht. Alle Dateien, E-Mails und Anhänge, einschließlich passwortgeschützter Archive, werden rekursiv bereinigt, bevor sie an die Endbenutzer weitergeleitet werden. Wie aus den Verarbeitungsergebnissen hervorgeht, werden alle bösartigen eingebetteten aktiven Inhalte, darunter 1 Bild und 4 Makros, entfernt und bereinigt. Nach der Bereinigung wird keine Bedrohung mehr erkannt. Die Benutzer sind vor allen Bedrohungen geschützt.
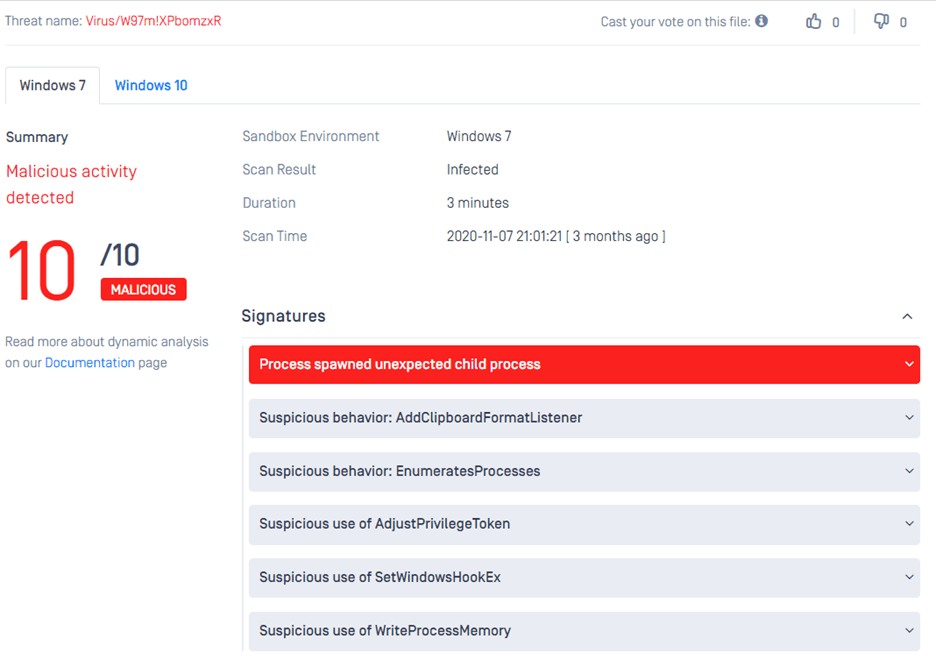
3. Bei der Analyse der Emotet-Malware mit MetaDefender wurden innerhalb von 3 Minuten böswillige Aktivitäten festgestellt. Unsere Sandbox führt die Malware in einer kontrollierten Umgebung aus, um böswilliges Verhalten aufzudecken, indem sie das Dateiverhalten aufzeichnet und klassifiziert. Für die weitere Malware-Analyse wird ein detaillierter Bericht bereitgestellt.
Parallel zur Kommerzialisierung der Internetkriminalität entwickeln Hacker immer ausgefeiltere technologische Angriffe. Komplexe Malware mit Umgehungsfunktionen wie Emotet wird von geschickten Bedrohungsakteuren entwickelt, um herkömmliche Sicherheitsmaßnahmen zu umgehen. Jedes Unternehmen, insbesondere kritische Infrastrukturen, benötigt eine fortschrittliche Lösung zur Abwehr von Bedrohungen, um sich gegen die sich ständig weiterentwickelnden Bedrohungen zu schützen.
Kontaktieren Sie uns jetzt, um mehr über die fortschrittlichen Technologien von OPSWATzu erfahren und darüber, wie OPSWAT MedaDefender Ihr Unternehmen vor immer raffinierteren Cyberkriminalität schützen kann.
Referenzen
(1) Palmer, Danny. 2021. "Malware und Botnets: Warum Emotet die bösartige Bedrohungslandschaft im Jahr 2019 dominiert | Zdnet". Zdnet. https://www.zdnet.com/article/....
(2) "Emotet-Malware | CISA". 2021. Us-Cert.Cisa.Gov. https://us-cert.cisa.gov/ncas/....
(3) "Emotet Botnet Disrupted In International Cyber Operation". 2021. Justice.Gov. https://www.justice.gov/opa/pr....
(4) "Dezember 2020's Most Wanted Malware: Emotet kehrt als Top-Malware-Bedrohung zurück | Check Point Software". 2021. Check Point Software https://www.checkpoint.com/pre....
(5) Cluley, Graham. 2021. "Coronavirus - Hacker nutzen die Angst vor einer Infektion zur Verbreitung von Malware aus". Graham Cluley. https://grahamcluley.com/coron....
(6) "Emotet-Malware | CISA". 2021. Us-Cert.Cisa.Gov. https://us-cert.cisa.gov/ncas/....
(7) Cluley, Graham. 2021. "Emotet Botnet Takedown - What You Need To Know". Der Stand der Sicherheit. https://www.tripwire.com/state....
