Unser kompetentes Team war sehr produktiv und hat sich darauf konzentriert, die Aether-Analyse-Engine von MetaDefender weiter zu optimieren, zusätzliche Bedrohungsarten zu unterstützen (wie beispielsweise unsere neu hinzugefügte URL-Analysefunktion), die Community durch globale Trends zu stärken und ein Produkt auf Unternehmensniveau zu entwickeln.
In diesem kurzen Blog-Beitrag stellen wir einige Funktionen des Admin-Panels/Backends vor, mit denen die meisten Benutzer im Alltag nicht interagieren, da diese Funktionen nur für Administratoren verfügbar sind.
Zugriff auf die Verwaltungskonsole
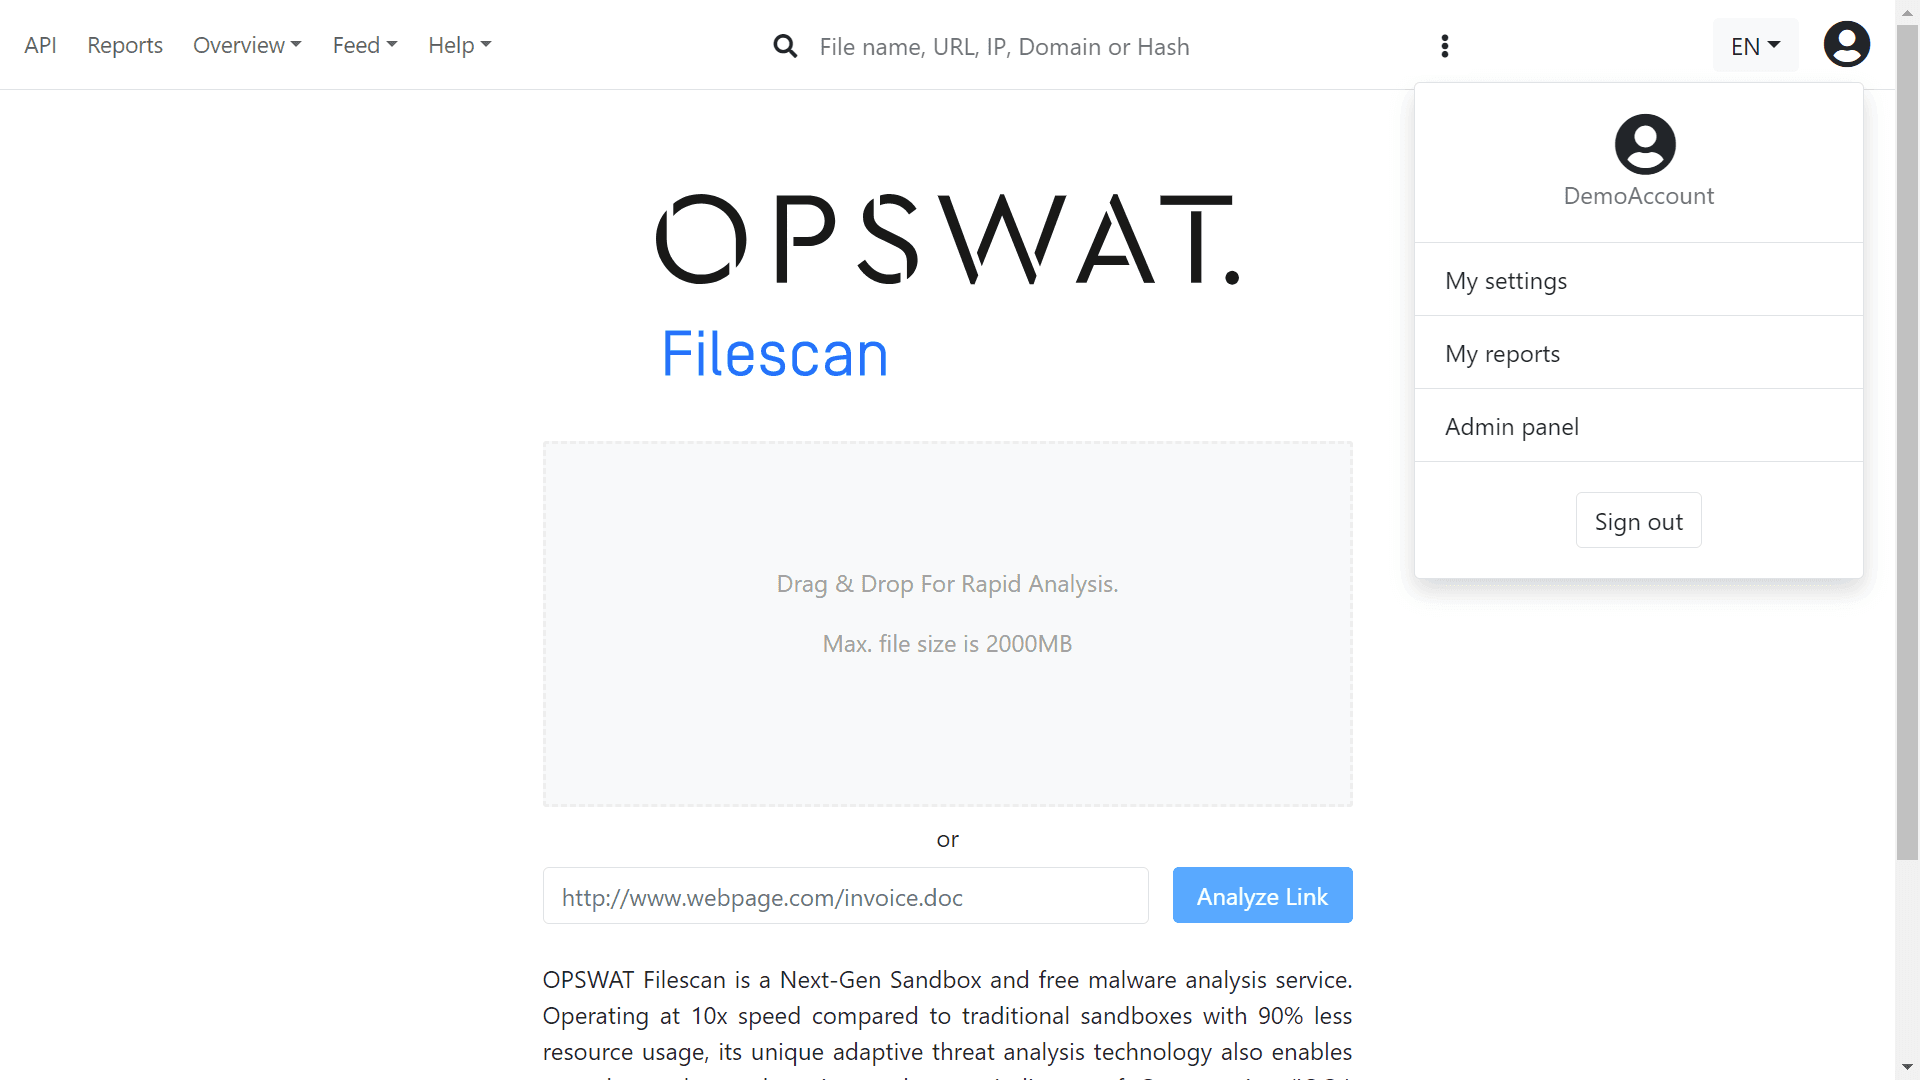
Benutzer mit Administratorrechten können nach der Anmeldung beim Webdienst „ OPSWAT “ unterFilescan auf das Admin-Panel zugreifen. Sie finden die Schaltfläche „Admin“, indem Sie oben rechts auf dem Bildschirm zum Menü „Benutzerprofil“ navigieren und dort auf„Admin-Panel“ klicken.
Hinweis: Der Admin-Status wird dem ersten Benutzer automatisch zugewiesen, wenn er das Vanilla-System einsetzt.
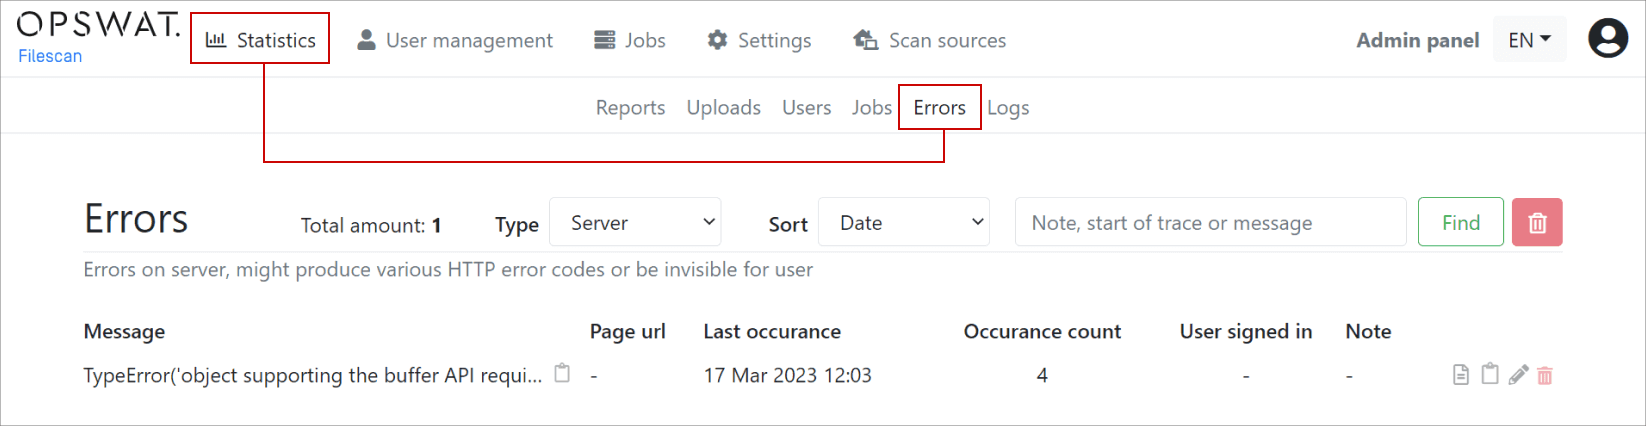
Die Verwaltungskonsole enthält alle Unterseiten zur Statistik, auf die Sie über die unten abgebildete obere Menüleiste zugreifen können. Darüber hinaus können normale Nutzer die Seite Trends aufrufen, um ähnliche Ergebnisse zu erhalten.
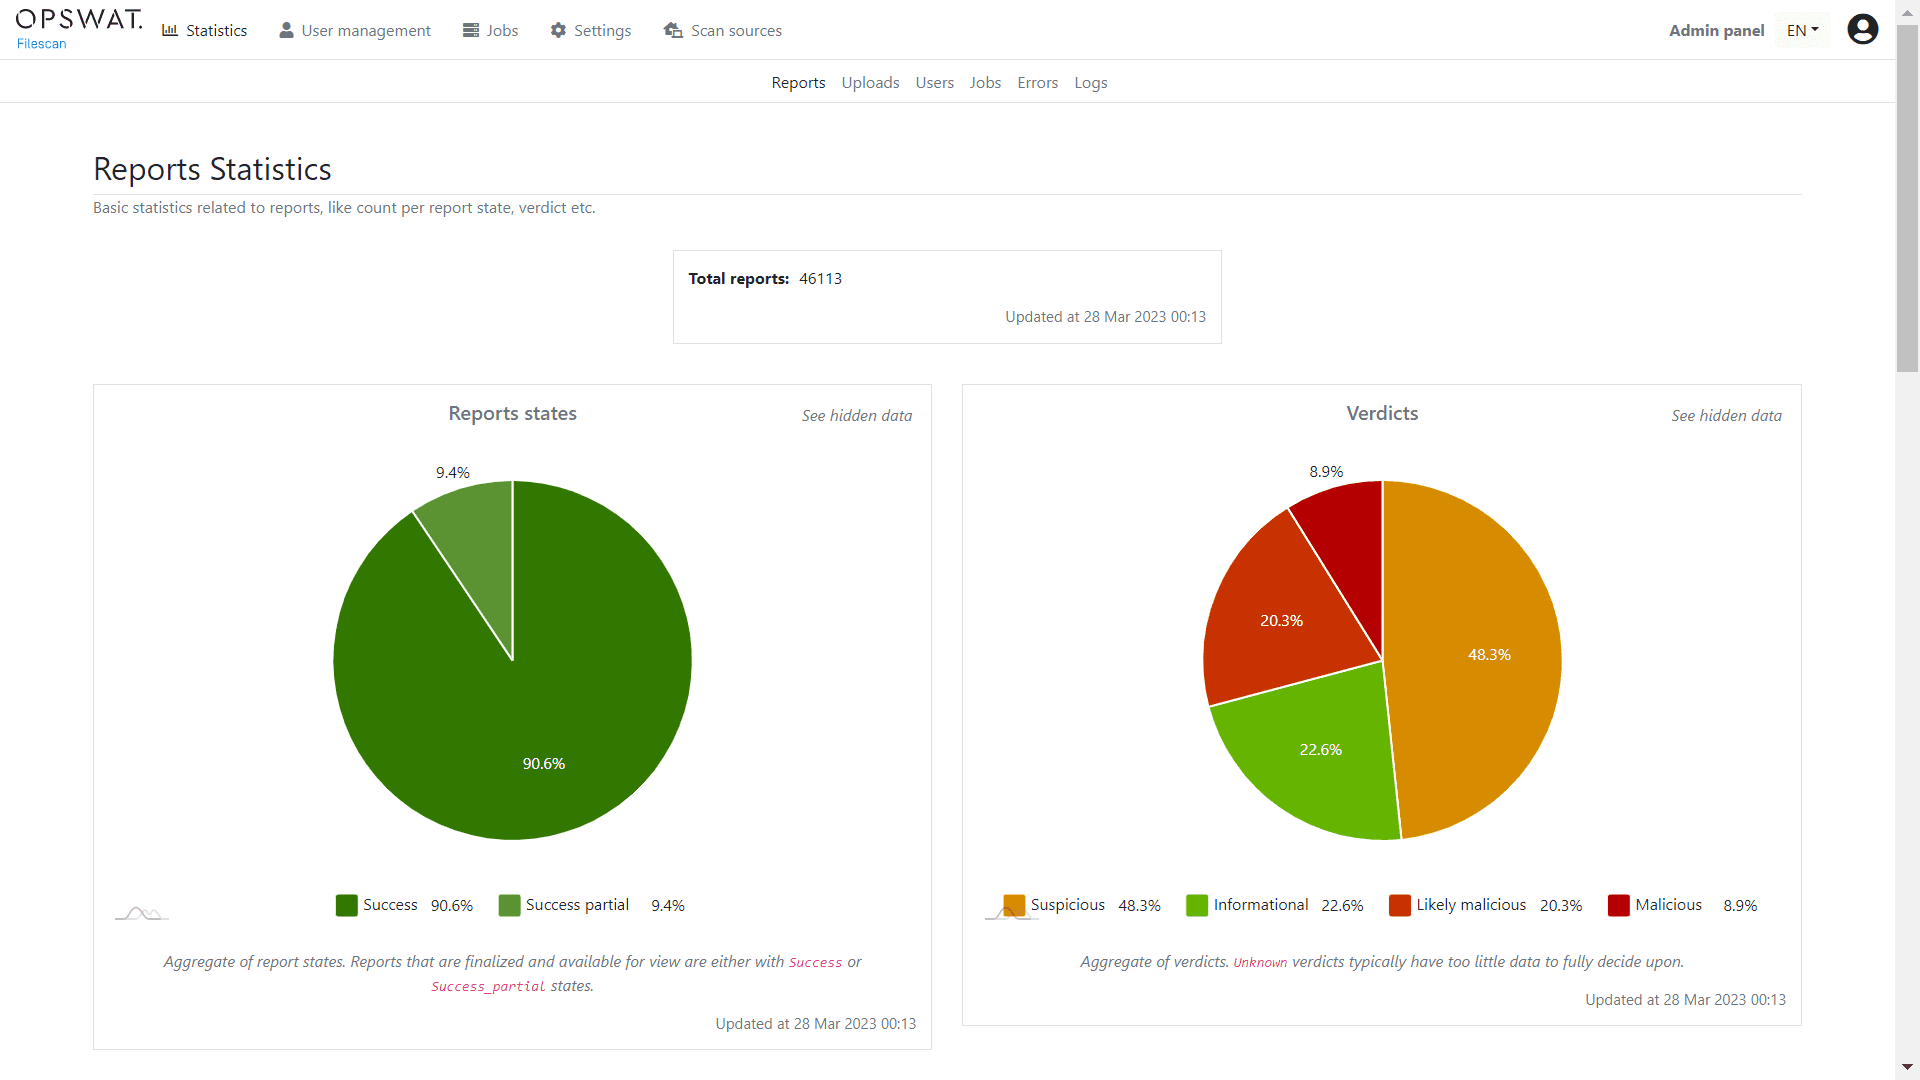
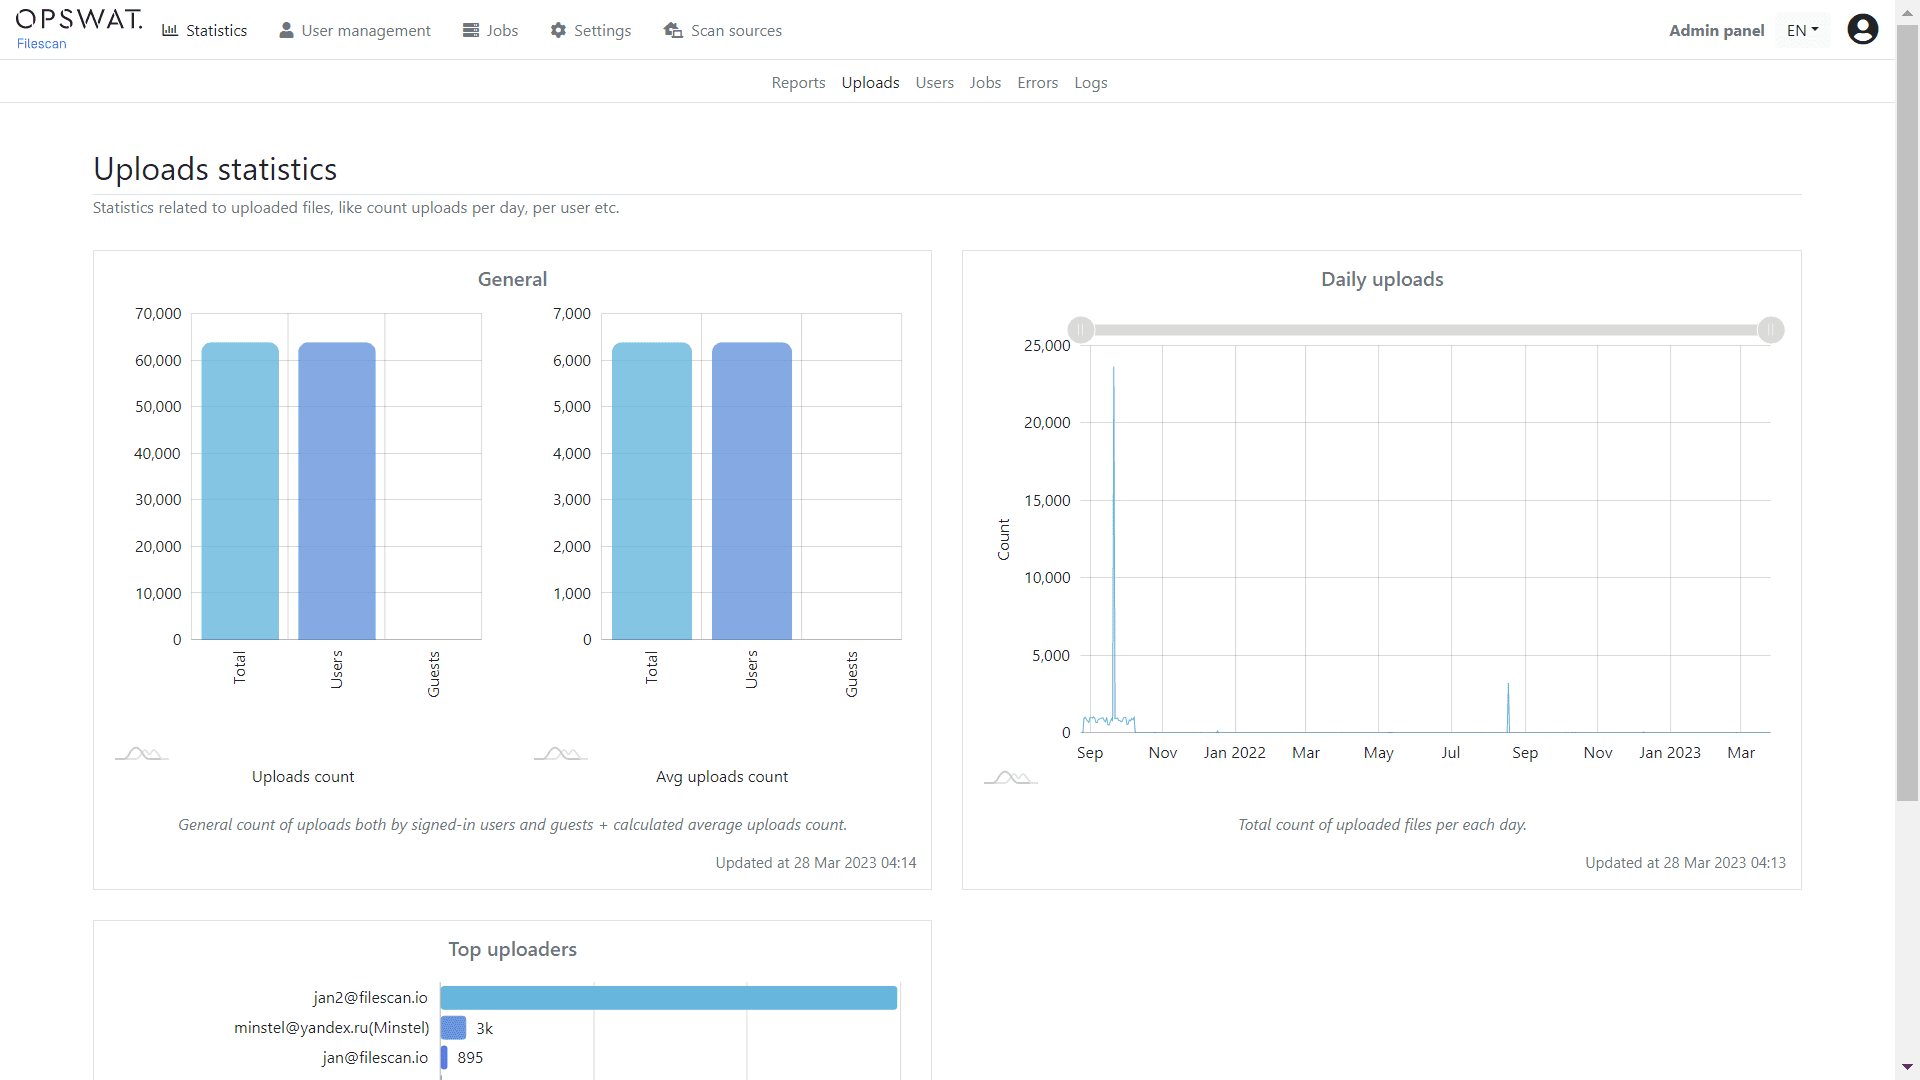
Die Statistikseiten bieten eine Vielzahl von Analysedaten zu den gesichteten Dateitypen, der Gesamtzahl der aktiven Nutzer, den Top-Uploadern, der Anzahl der Uploader und mehr.
Die Unterseite "Fehler" enthält auch eine de-duplizierte Listenansicht mit Filterfunktionen für Client-Fehler, die bei Benutzern auftreten können. Dies ist der ideale Ort, um Randfälle zu finden, die Sie vielleicht noch nicht berücksichtigt haben.
Hinweis: Einer der Vorteile des Betriebs eines öffentlichen Gemeinschaftsdienstes ist, dass wir eine große Bandbreite an Dateien und URLs erhalten. Wir härten unser System ständig mit realen Daten ab.
Benutzerverwaltung
Auf der Seite " Benutzerverwaltung " finden Sie eine paginierte Liste der Benutzer, einschließlich ihres Benutzerkontostatus, des Gruppennamens, des Datums der letzten Anmeldung und anderer Informationen. Aus Gründen des Datenschutzes werden wir keinen Screenshot einfügen. Es ist jedoch erwähnenswert, dass es eine hochgradig konfigurierbare Benutzergruppenfunktion gibt, die es dem Administrator ermöglicht, eine beliebige Anzahl von Gruppen zu erstellen und Berechtigungen zuzuweisen. Jeder Benutzer kann Mitglied einer oder mehrerer Gruppen sein, und die endgültigen Zugriffsberechtigungen sind gruppenbezogen, ähnlich wie bei UN*X (Unix-ähnlichen) Systemen
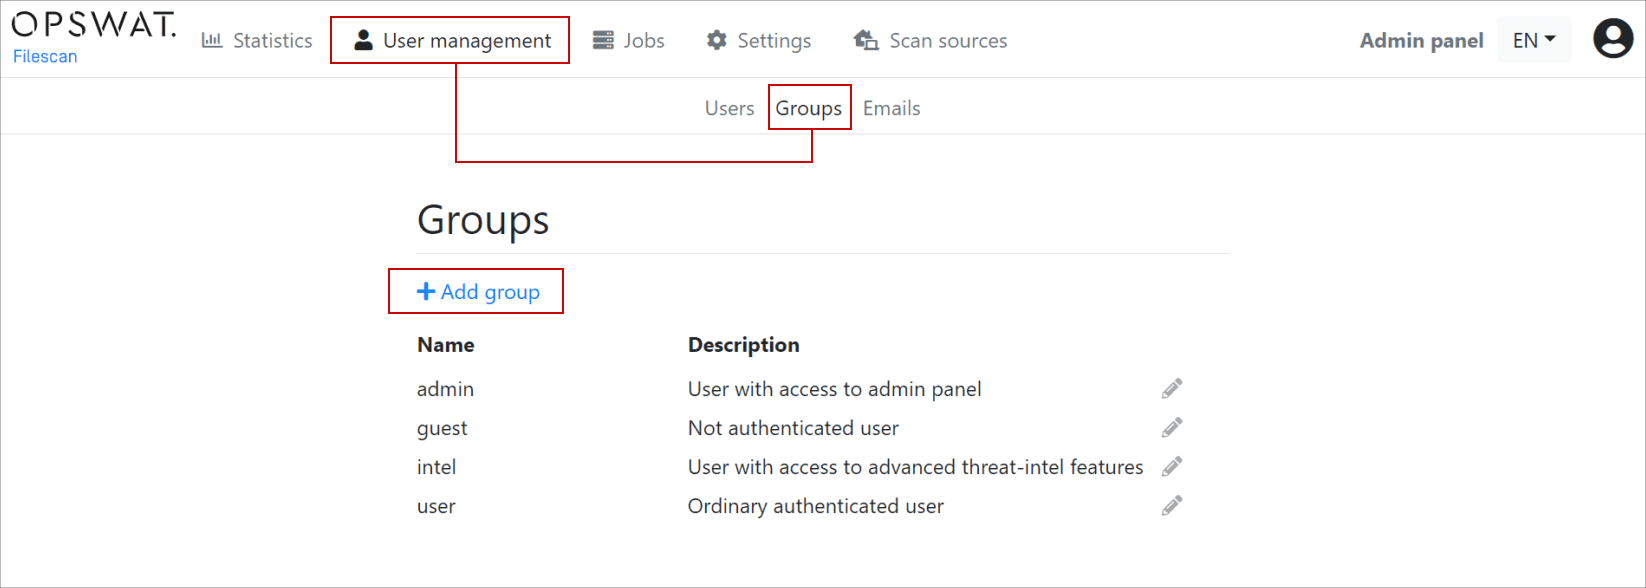
Individuelle Gruppenberechtigungen können konfiguriert werden, indem Sie über die obere Menüleiste zuEinstellungen > Funktionszugangnavigieren. Sie können zum Beispiel konfigurieren, welche Gruppe auf welche Funktion zugreifen darf.
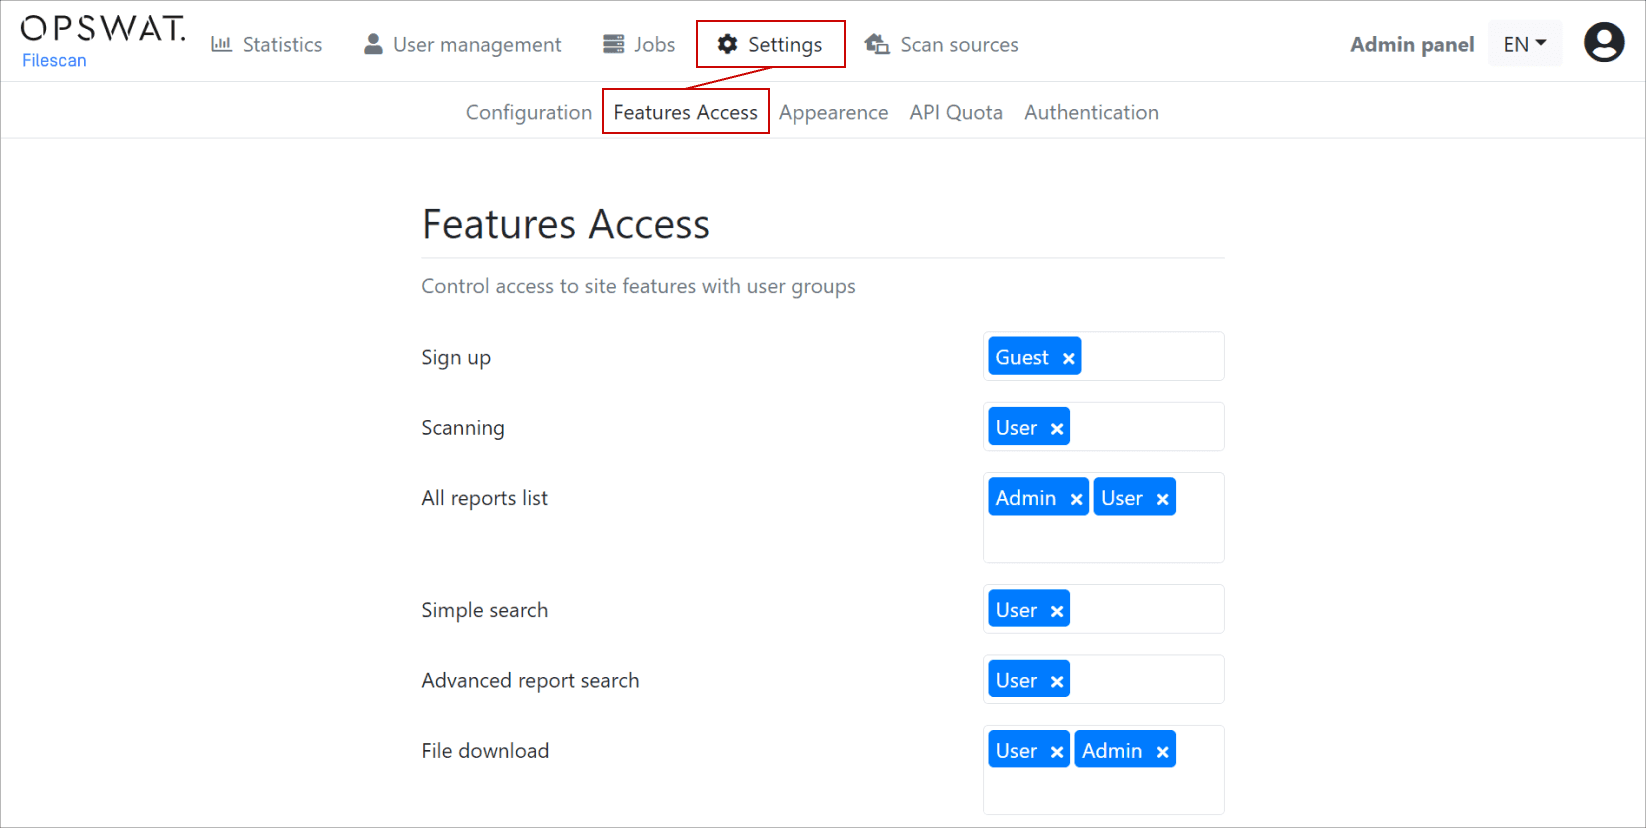
Beachten Sie, dass jeder Benutzer standardmäßig Teil der Benutzergruppe ist. Intel-Benutzer können sowohl auf die Basic Threat Intelligence als auch auf die Advanced Intelligence-Funktionen zugreifen.
API Kontingente
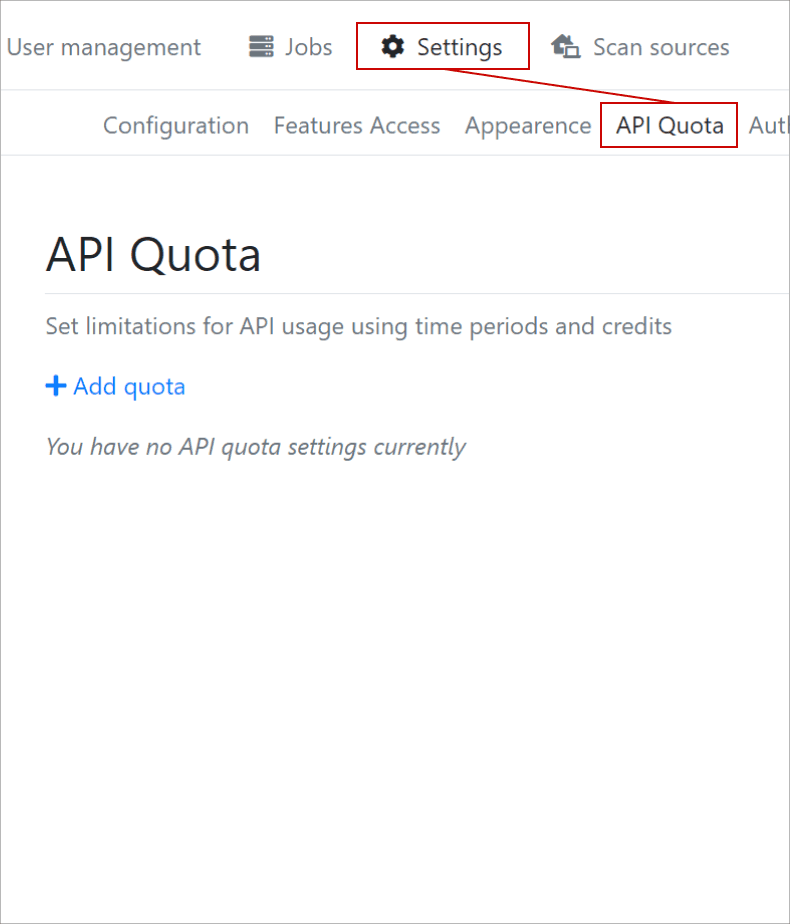
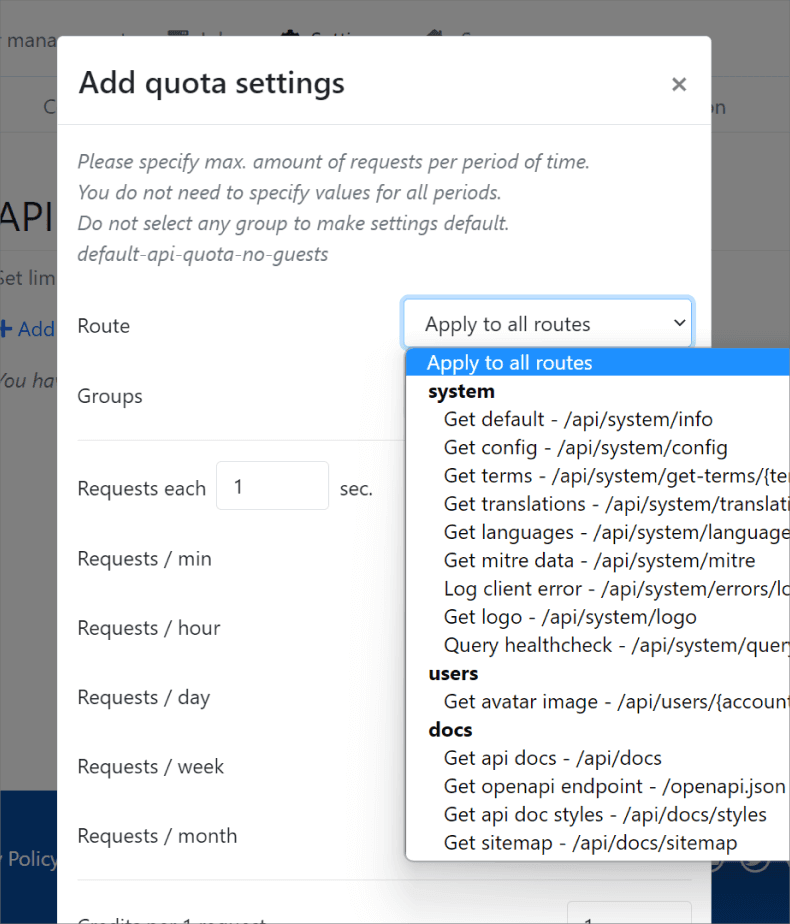
Wir haben eine sehr umfangreiche Unterseite API Quoteneinstellungen, die es ermöglicht, eine API Quote entweder auf Routen- oder auf Gruppenbasis mit sehr granularen Konfigurationsoptionen festzulegen.
OAuth 2.0
Eine weniger bekannte Funktion ist die Möglichkeit, die Authentifizierung mit dem Webservice über OAuth 2.0 wie Google oder Azure Active Directory zu ermöglichen.
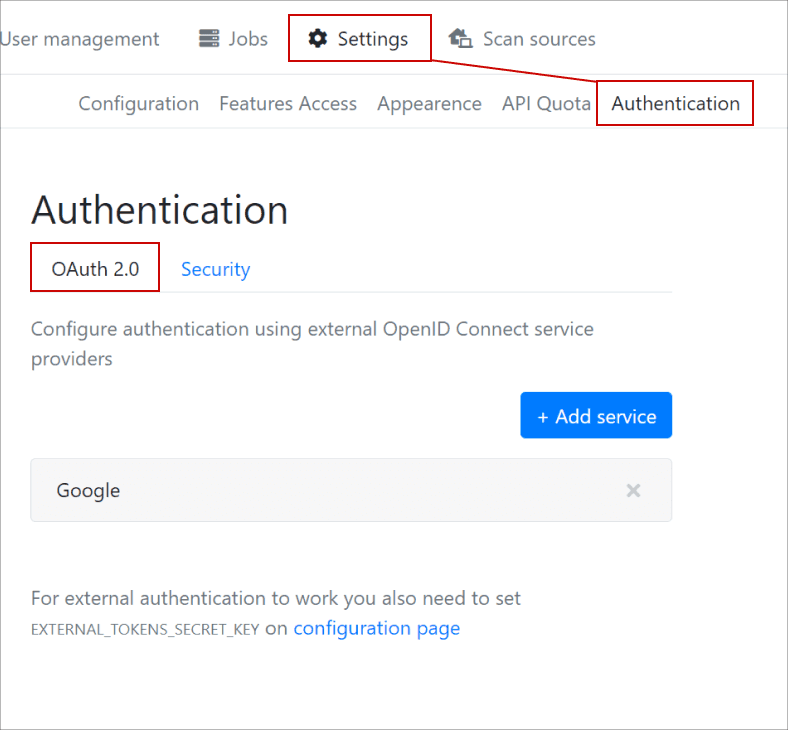
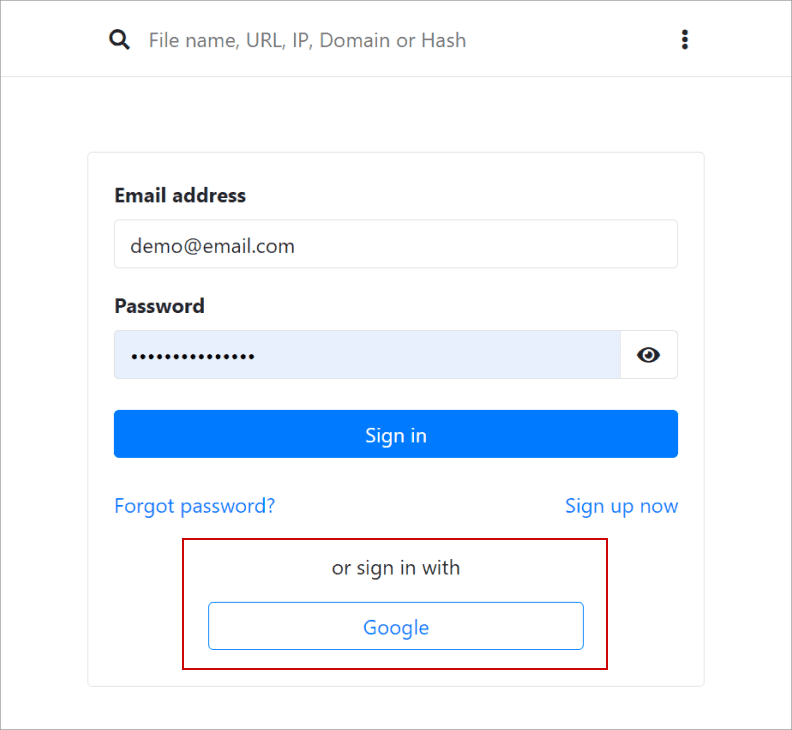
Wenn diese Funktion aktiviert ist, kann sich ein Benutzer entweder mit seinem lokalen Konto oder mit dem OAuth 2.0-Dienstanbieter beim Webservice anmelden.
Hinweis: Eine interessante Funktion ist, dass wir die Angabe mehrerer OAuth-Anbieter erlauben und Benutzer mit der gleichen Kennung automatisch erkennen und zusammenführen.
Quellen scannen
Eine weitere neue Funktion des Webservice ist die Funktion " Scan Sources", die über das obere Menü zugänglich ist. Damit kann der Webservice so konfiguriert werden, dass er Dateien/URLs aus einer Vielzahl von Quellen abruft.
Um eine E-Mail-Scan-Quelle einzurichten, navigieren Sie zu „Scan-Quellen“ -> „Konfiguration“ -> „Quelle hinzufügen“.
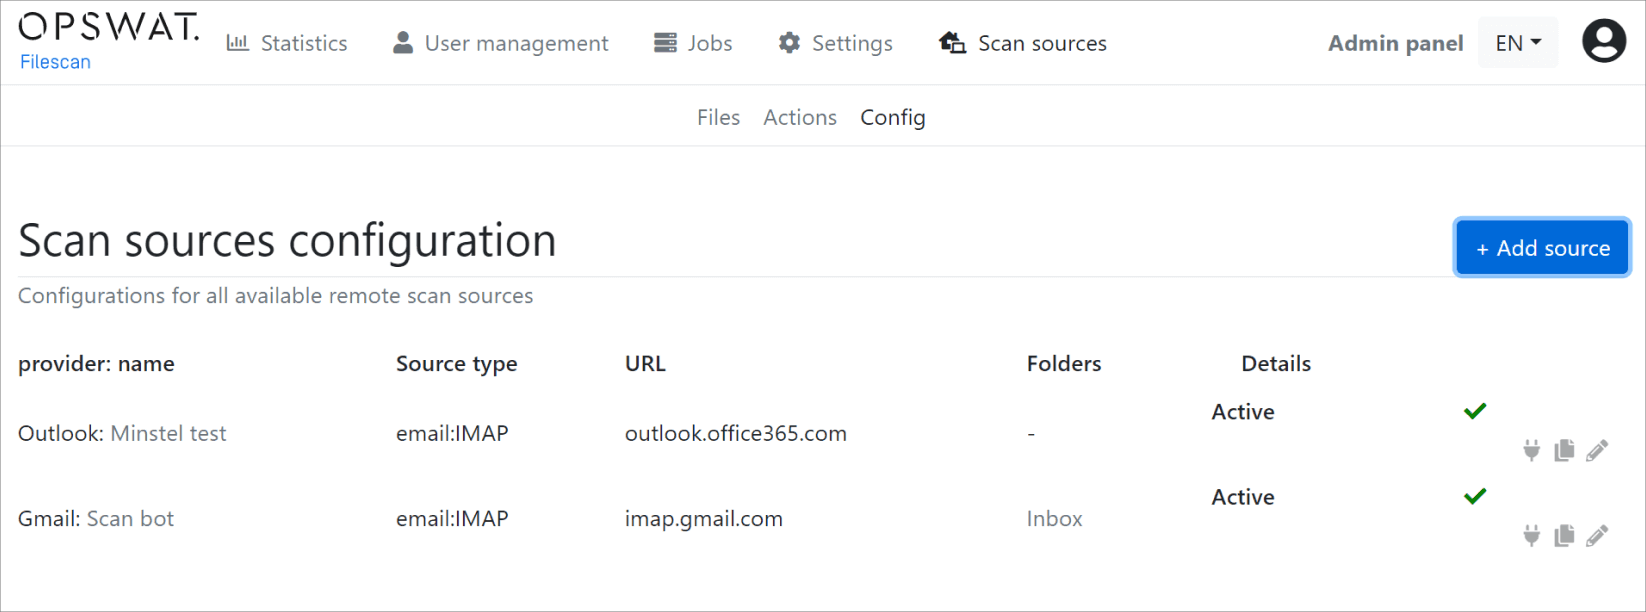
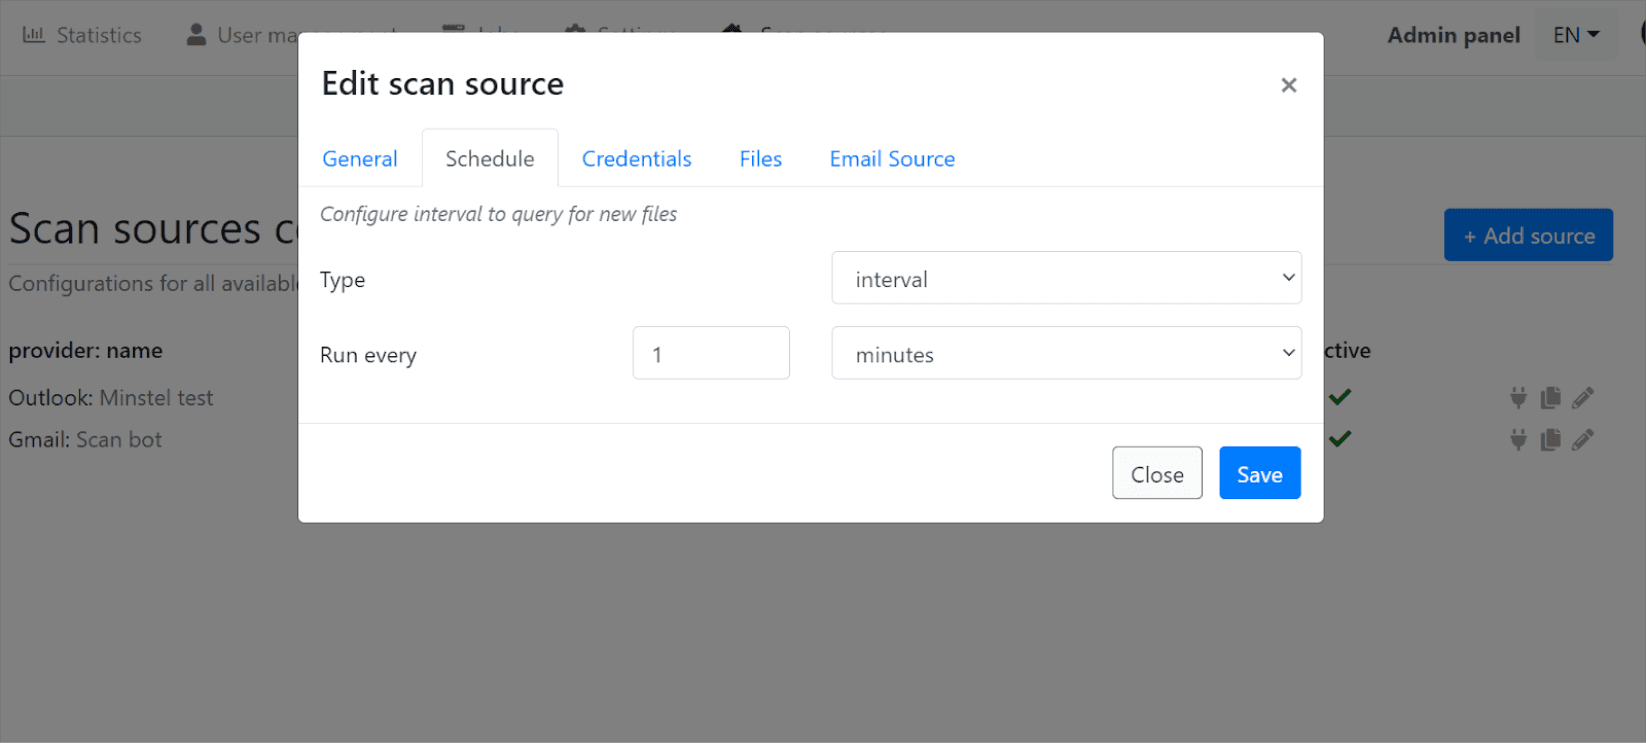
Derzeit unterstützen wir die Konfiguration von IMAP-Konten, die dann regelmäßig mit einem Hintergrundjob (cron-ähnlich) abgefragt und automatisch in den Webservice aufgenommen werden. Hier sind ein paar Beispiele:
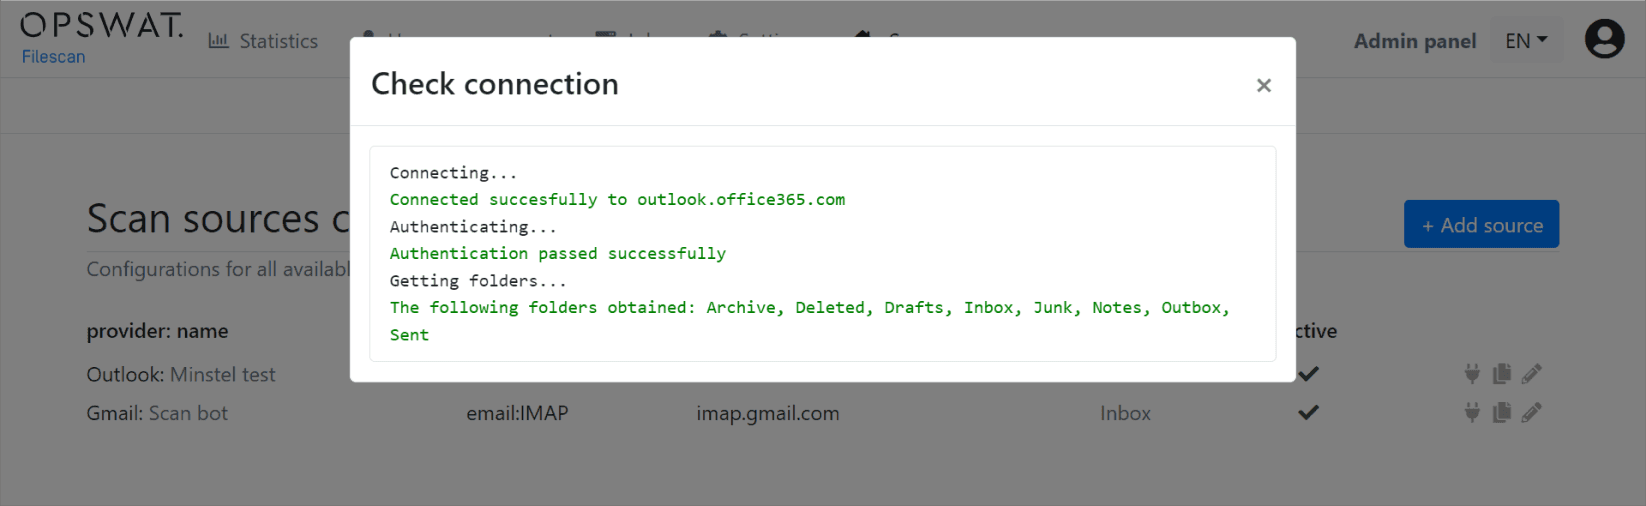
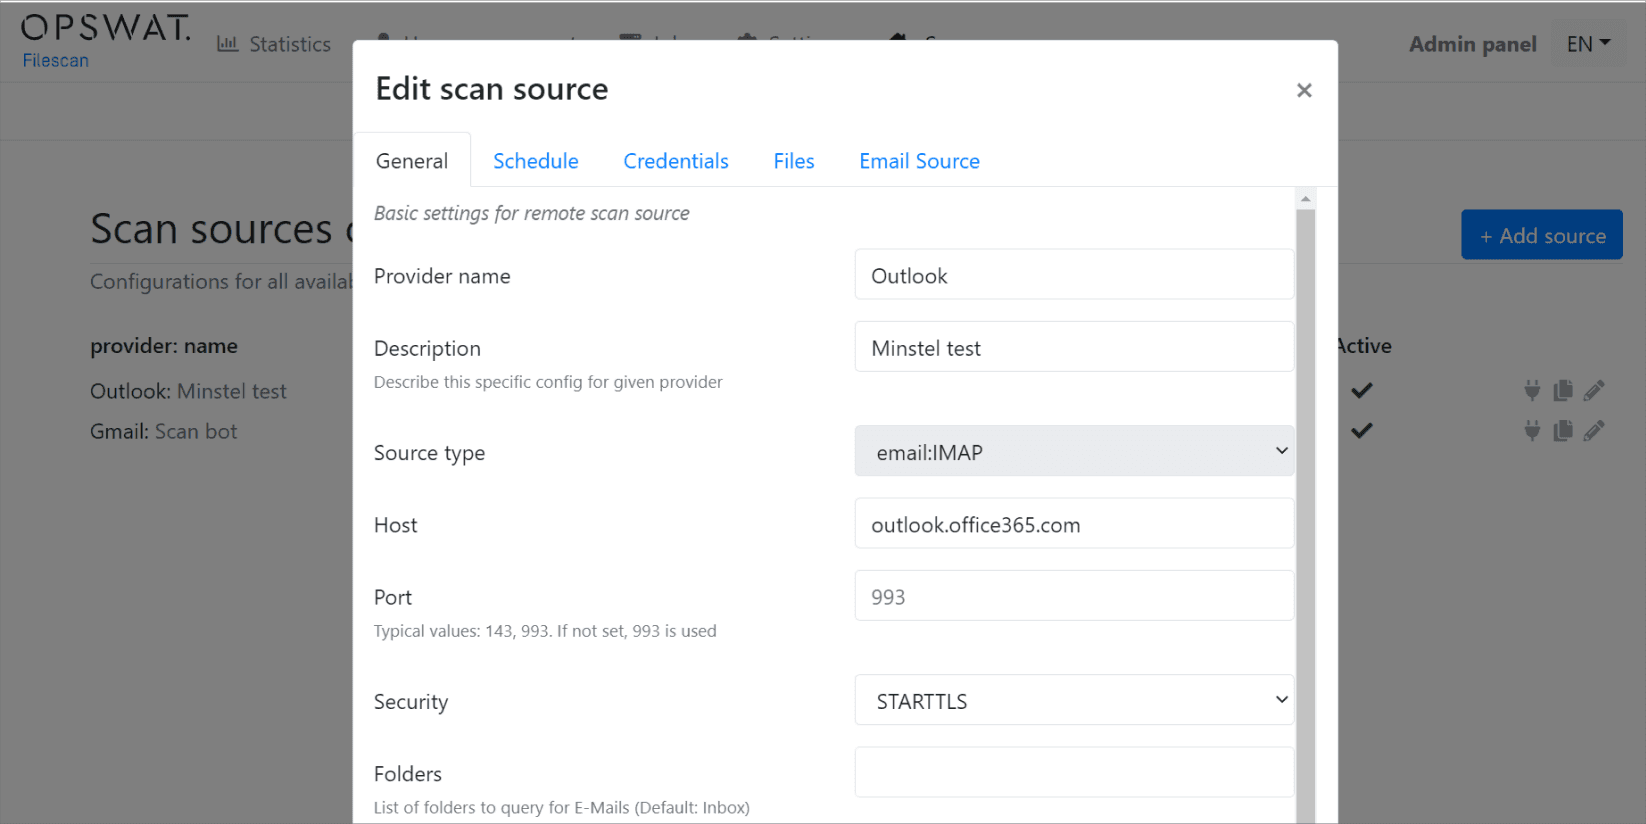
Sie können eine Scanquelle bearbeiten, indem Sie zu Scanquelle -> Konfiguration navigieren und auf das Stiftsymbol klicken.
Oft übersehene Merkmale
URL-Phishing-Erkennung
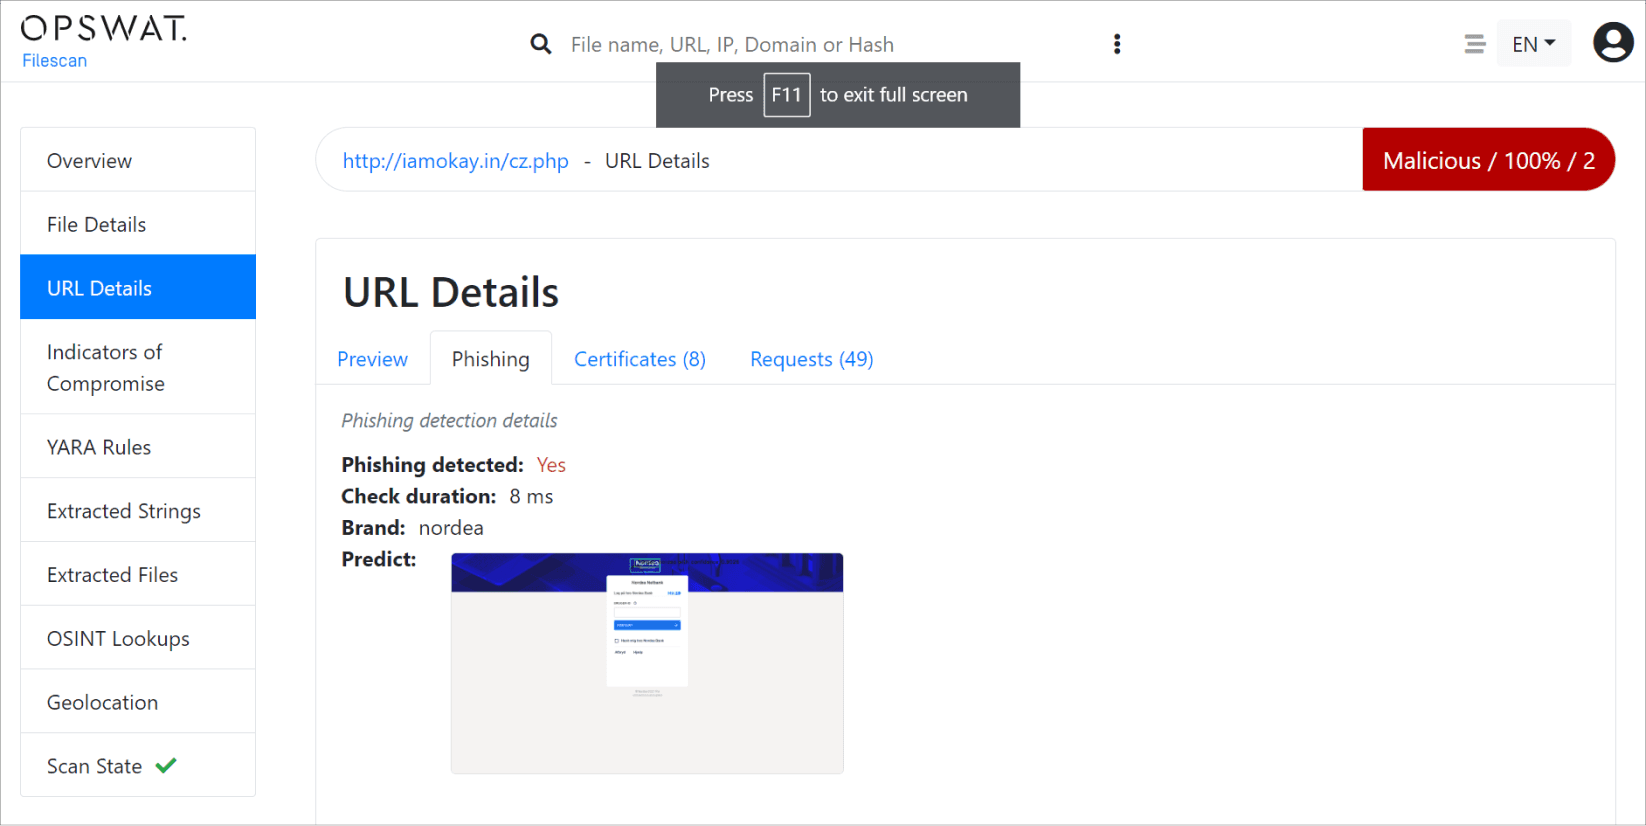
Bei der Übermittlung einer URL ermittelt MetaDefender automatisch, ob es sich um eine „URL zu einer Datei“ oder um eine Webseite handelt. Bei einer normalen Webseite wird eine vollständige Browseremulation durchgeführt, einschließlich einer auf maschinellem Lernen basierenden Bildanalyse auf Phishing-Angriffe. Hier ist ein gutes Beispiel dafür, wie MetaDefender einen potenziellen Phishing-Angriff erkennt und die Benutzer darauf hinweist:
OpenAPI / Python CLI
Eine umfassende Dokumentation zu API und OpenAPI (OAS3) finden Sie unter dem API Link im oberen Menü. Sie können Ihren „ API “-Schlüssel für die Autorisierung auf der Registerkarte „API -Schlüssel“ inIhren Profileinstellungen generieren. Ein praktisches Pip-Paket bzw. CLI-Tool finden Sie hier:https://github.com/filescanio/fsio-cli.
Whitelisting und Validierung von Zertifikaten
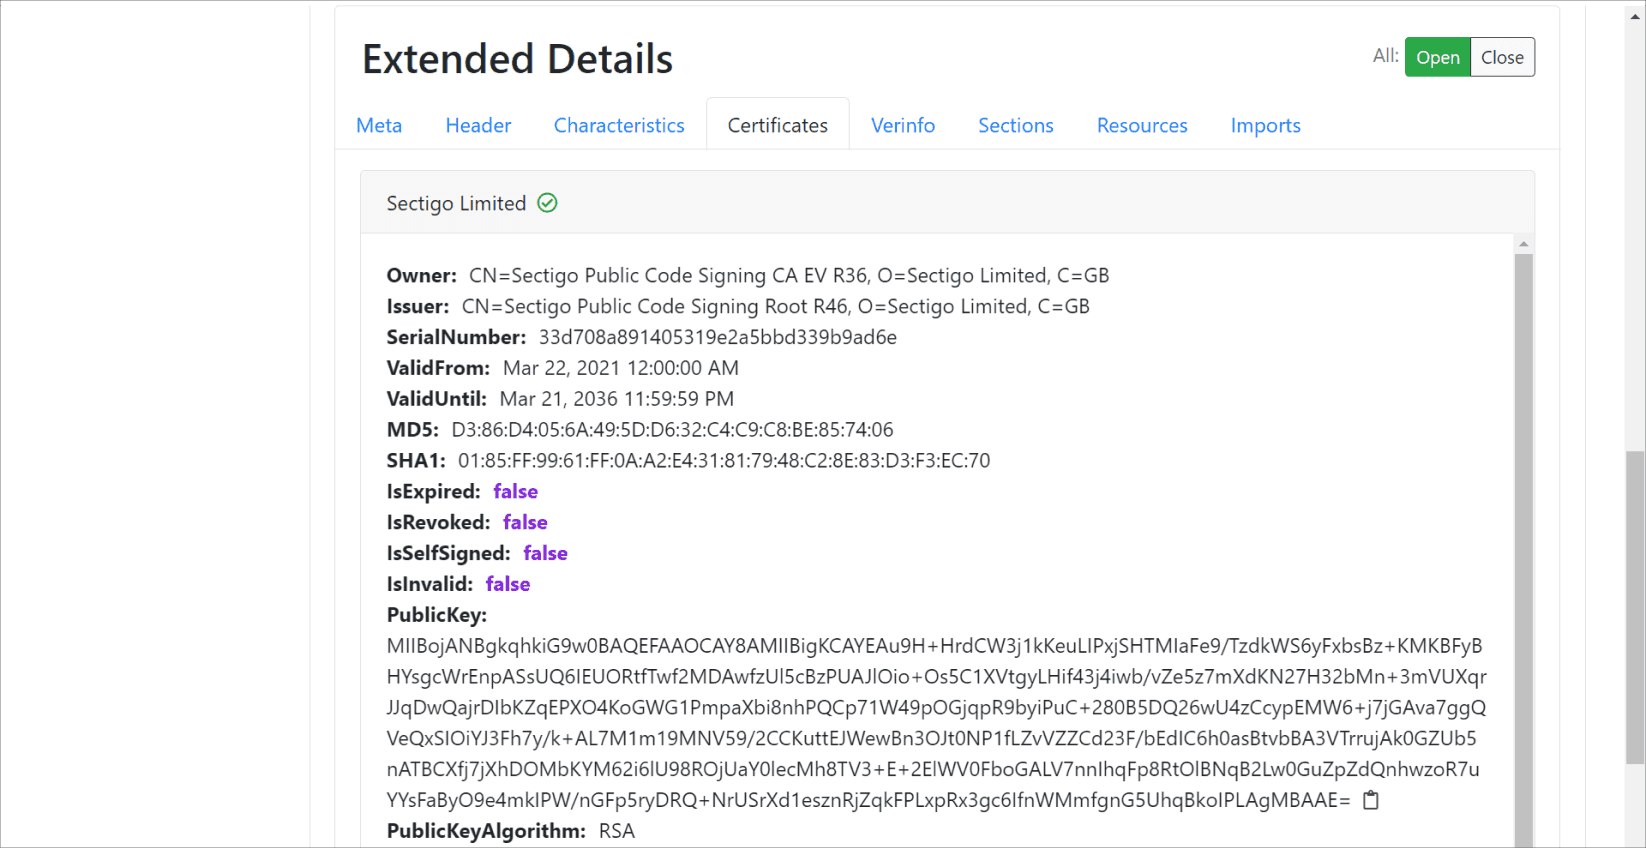
MetaDefender .io extrahiert Zertifikate nicht nur aus PE-Dateien, sondern auch aus Produktivitätsdateien wie PDF-Dateien oder VBA-Makros. Alle extrahierten Zertifikate werden überprüft, um festzustellen, ob sie abgelaufen, widerrufen oder selbstsigniert sind. Wenn ein vertrauenswürdiger Softwareanbieter ein Zertifikat ausstellt, wird das Urteil für dieses Binärartefakt automatisch auf „harmlos“ gesetzt.
Letzte Worte
In diesem Blog-Beitrag werden einige Schlüsselbereiche des Admin-Panels und der Backend-Funktionen vorgestellt, um die Reife des Gesamtprodukts und seine Flexibilität in Bezug auf ACL und Anpassung zu verdeutlichen.
Wenn Sie mehr über www.filescan.io oder diesen Blog-Beitrag erfahren möchten und an einer technischen Live-Demo, Datenblättern und/oder einem Angebot interessiert sind, wenden Sie sich bitte über unseren Firmenkontakt an den Vertrieb.