Kolonialer Angriff auf die Pipeline
Ransomware-Angriffe auf kritische Infrastrukturen sind seit einem Jahrzehnt ein großes Problem und haben in den letzten Monaten erheblich zugenommen, was Fragen und Bedenken darüber aufwirft, wie schwerwiegend die Auswirkungen gezielter Cybersicherheitsangriffe auf Regierungen, die Wirtschaft und unser tägliches Leben sein können. Der SolarWinds-Angriff, der sich gegen mehrere staatliche und private Organisationen richtete, sowie der jüngste Angriff auf Colonial Pipeline zeigen, dass Organisationen und Regierungen den Schutz ihrer kritischen Infrastrukturen weiter verstärken müssen, um künftige Angriffe zu verhindern.
Die Colonial Pipeline, die größte Pipeline für raffinierte Produkte in den USA und ein wichtiger Lieferant von Benzin und Flugzeugtreibstoff für die Ostküste, wurde nach einem Ransomware-Angriff am 7. Mai 2021 geschlossen.
Nach Angaben des FBI steckt eine mit Russland in Verbindung stehende kriminelle Organisation namens „DarkSide“ hinter dem Angriff. Die Cyberbande bestreitet den Angriff zwar nicht, behauptet jedoch, eine unpolitische Organisation zu sein, deren Ziel es ist, Geld von ihren Opfern zu erpressen.
Obwohl der ursprüngliche Angriffsvektor unbekannt ist, wissen wir, dass die Angreifer, nachdem sie sich zunächst Zugang zum Netzwerk des Unternehmens verschafft hatten, die Ransomware „DarkSide“ gegen das IT-Netzwerk von Colonial Pipeline einsetzten. Als Reaktion auf den Cyberangriff hat das Unternehmen berichtet, dass es bestimmte Systeme der Betriebstechnik (OT) proaktiv vom Netz genommen hat, um deren Sicherheit zu gewährleisten.
Nach Angaben des Weltwirtschaftsforums (WEF) stellten Cyberangriffe auf kritische Infrastrukturen im Jahr 2020 das fünftgrößte wirtschaftliche Risiko dar, und das WEF bezeichnete das Potenzial für solche Angriffe als „die neue Normalität in mehreren Sektoren, darunter Energie, Gesundheitswesen und Verkehr“.
Ransomware-Angriffe
Ransomware-Angriffe gehören heute zu den häufigsten Cyberangriffen, und OT-Umgebungen in Sektoren kritischer Infrastrukturen sind – anders als IT-Infrastrukturen in Großunternehmen – oft nicht ausreichend vor modernen, gezielten Malware-Angriffen geschützt.
OT-Umgebungen können durch folgende Faktoren zu "leichten" Zielen werden:
- Mangelnde Sichtbarkeit der vorhandenen oder in die Infrastruktur eingebrachten Vermögenswerte
- Unzureichende Verfahren zur Verwaltung der innerhalb und außerhalb isolierter Netze ausgetauschten Daten
- Veraltete Systeme und Netzwerke bergen Schwachstellen für Zero-Day-Exploits
Die häufigsten Möglichkeiten für Angreifer, in einem Unternehmensnetzwerk Fuß zu fassen, sind:
- Verwendung bösartiger E-Mails für Phishing-Angriffe mit Google Drive -Links (z. B. DarkSide)
- Verwendung ungeschützter Konten und Systeme mit Fernzugriff - RDP, VPN, VDI usw.
- Ausnutzung bekannter Schwachstellen in nach außen gerichteten Anwendungen - DarkSide ist dafür bekannt, CVE-2021-20016 auszunutzen, wie es bei dem SonicWall-SMA-Angriff der Fall war.
- Verwendung von Wechseldatenträgern, die nicht überwacht oder kontrolliert werden, um Dateien zu übertragen.
Die vom FBI veröffentlichte Liste der Abhilfemaßnahmen finden Sie hier.
OPSWAT Lösungen
OPSWAT bietet zwei Plattformen an, die darauf ausgelegt sind, kritische Infrastrukturen vor Ransomware und anderen raffinierten Cyberangriffen zu schützen, indem sie verhindern, dass Bedrohungen über Dateien oder unbekannte Geräte in die Netzwerke gelangen.
MetaDefender Plattform
MetaDefender nutzt die einzigartige „deep content disarm and reconstruction “ (Deep CDR™-Technologie) von OPSWAT, um Bedrohungen aus Dateien zu entfernen, indem die Dateien rekonstruiert und dabei potenziell schädliche Inhalte und Skripte entfernt werden. MetaDefender bietet außerdem Multiscanning,file-based vulnerability assessment sowie proaktive Datenverlustprävention (Proactive DLP).
MetaDefender Access Plattform
MetaDefender Access sorgt dafür, dass SaaS-Anwendungen und Cloud-Daten sicher und geschützt sind. Es ermöglicht den Zugriff auf der Grundlage des Gerätezustands und der Compliance, damit Administratoren riskante Geräte vom Zugriff auf sensible Cloud-Daten und SaaS-Anwendungen abhalten können.
Hier ist ein Screenshot des OPSWAT MetaDefender Kiosk in Aktion, der die bei den Angriffen auf Colonial Pipeline und SolarWinds verwendete Malware erkennt.
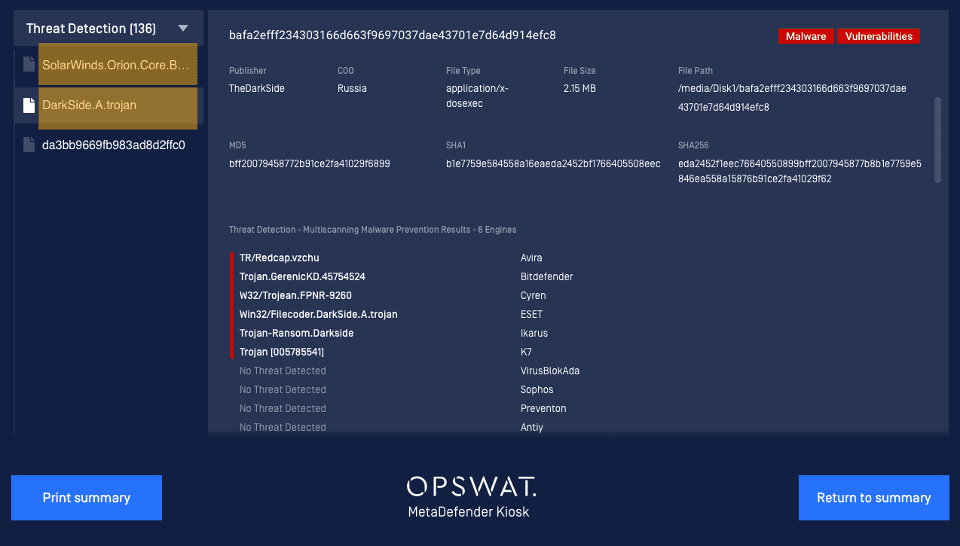
Weitere bewährte Vorgehensweisen zur Verringerung der Angriffsfläche und der Cybersicherheitsrisiken finden Sie im Blog „ OPSWAT “.
Wenn Sie weitere Informationen darüber wünschen, wie „ OPSWAT “ zum Schutz Ihrer kritischen Infrastruktur – einschließlich OT-, ICS- und SCADA-Systemen – beitragen kann, vereinbaren Sie einen Termin mit einem unserer Cybersicherheitsexperten .
Diese Geschichte entwickelt sich weiter und wir werden den Blog aktualisieren, sobald neue Informationen verfügbar sind.
