Dringende Cyberbedrohungen im Finanzsektor erfordern ein proaktives Risikomanagement
Der Finanzsektor nimmt in der Welt der Cybersicherheit eine besondere Stellung ein. Die Unternehmen dieser Branche gelten zwar als führend in Sachen Sicherheitspraktiken, sind aber auch ein bevorzugtes Ziel für Cyberkriminelle. Hacker haben es vor allem auf sensible Kundendaten wie Kreditwürdigkeitswerte oder persönliche Informationen wie Sozialversicherungsnummern abgesehen.
Für unseren Kunden, ein vertrauenswürdiges Bankinstitut im Nahen Osten mit einem Jahresumsatz von über 8 Milliarden US-Dollar, ist der Schutz sensibler Finanzdaten eine Frage des geschäftlichen Überlebens, da Experten davor warnen, dass Cyberangriffe auf Finanzinstitute zu Finanzierungsproblemen, schwerwiegenden Reputationsschäden und in einigen Fällen zur Insolvenz führen können. Unser Kunde nutzte AWS S3 zum Speichern seiner vertraulichen Daten und benötigte eine spezielle Cybersicherheitslösung, die sich nahtlos in seine bestehende AWS S3-Infrastruktur integrieren lässt.
Kritische Malware-Risiken und Probleme mit der Datenintegrität lassen sensible Daten ungeschützt
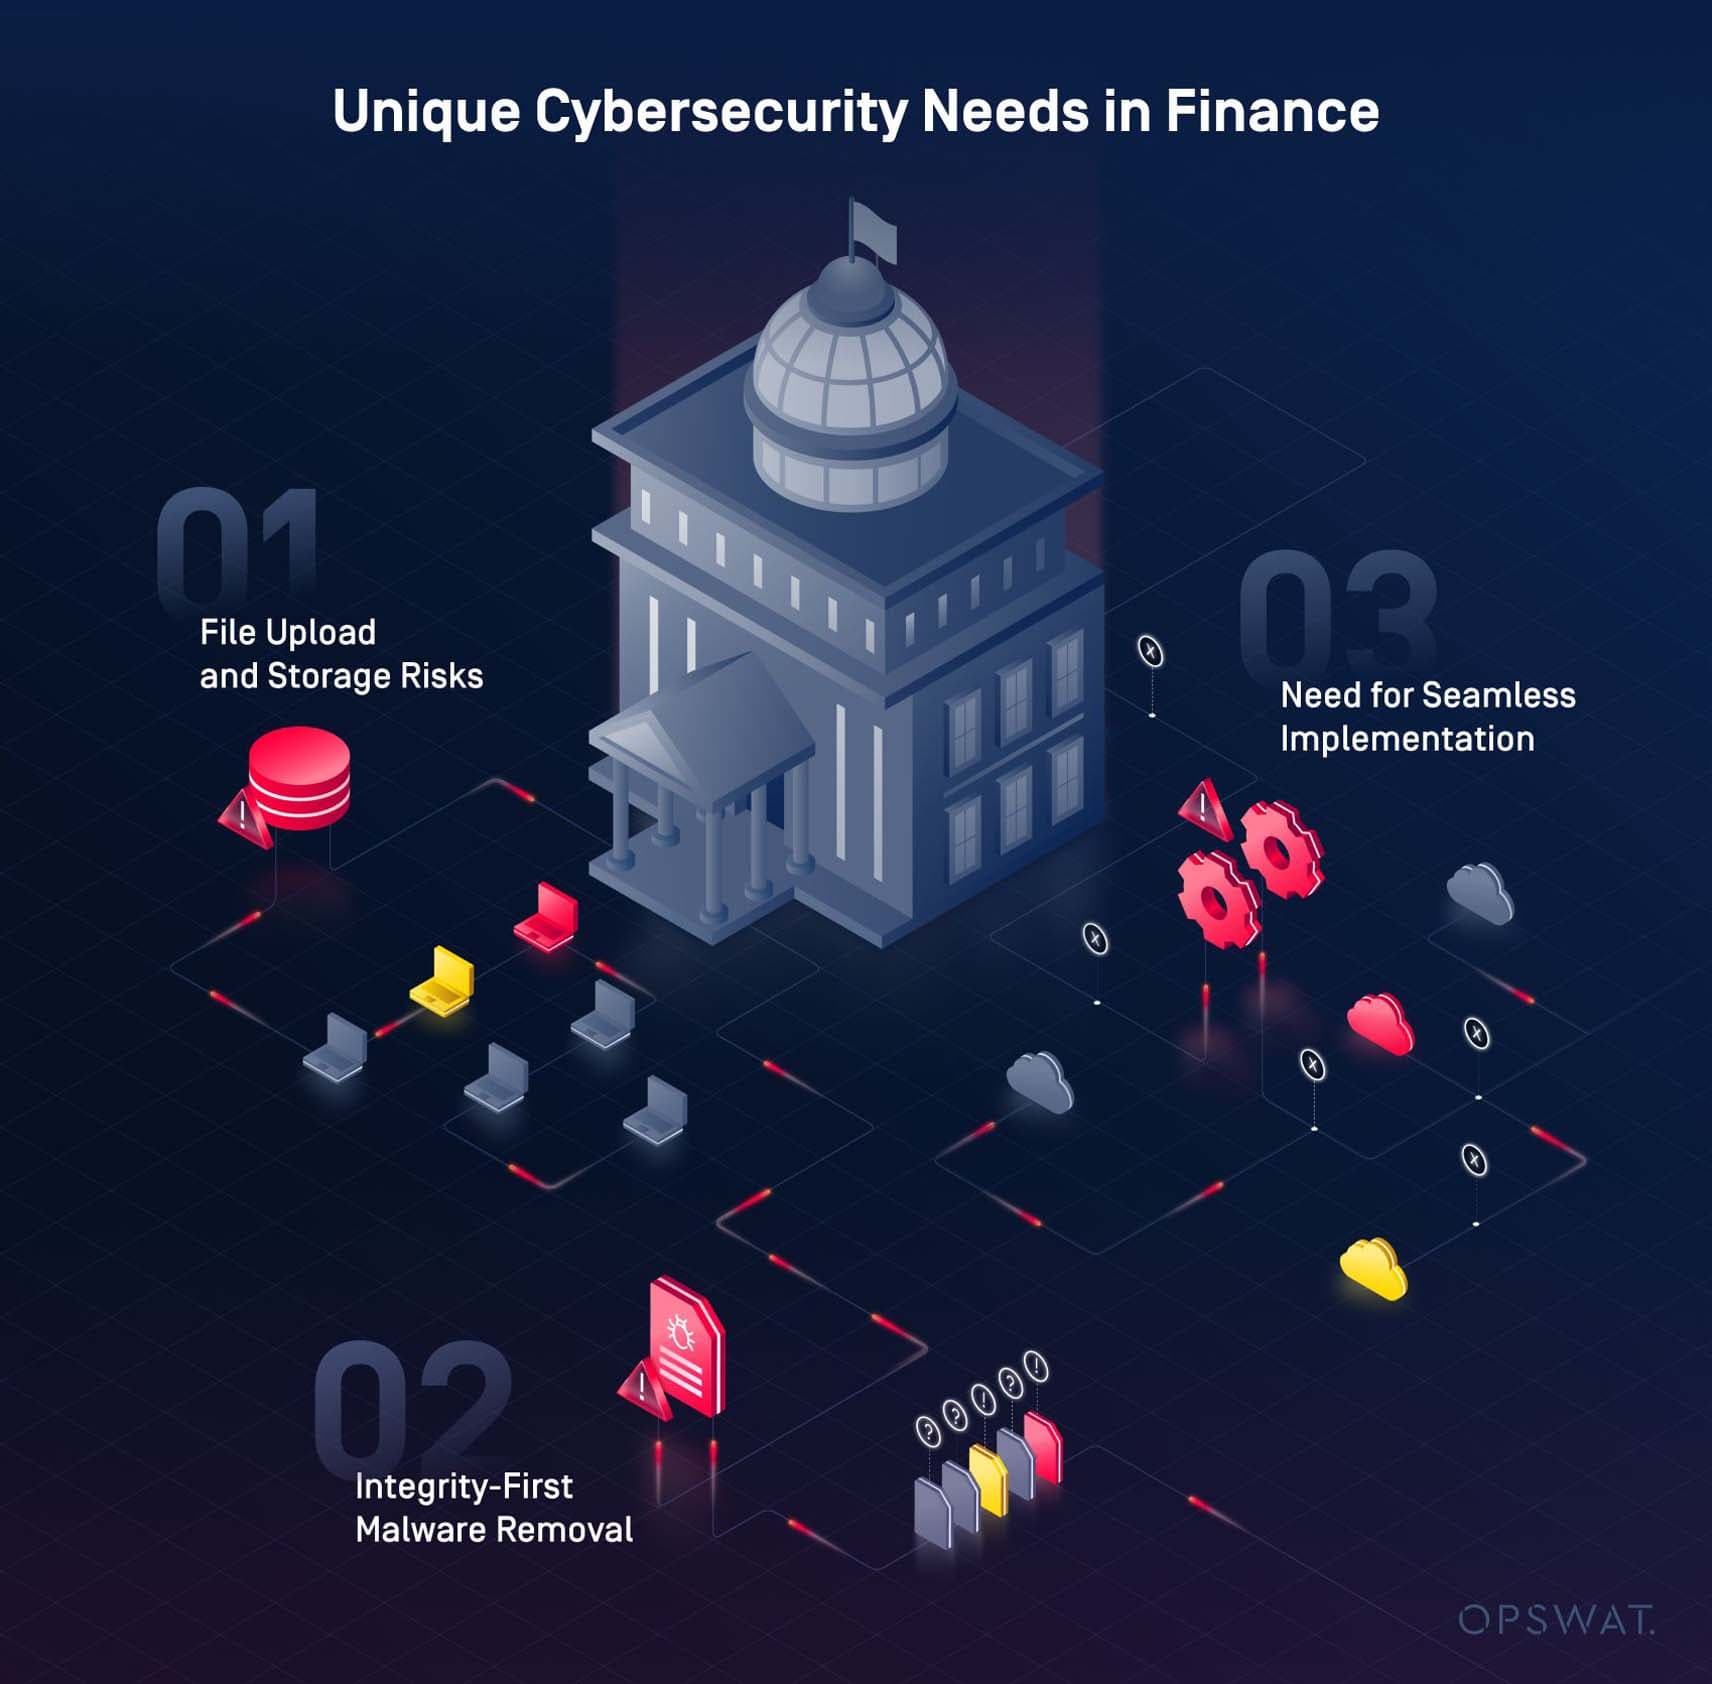
Risiken beim Hochladen und Speichern von Dateien
Das Kernproblem bestand darin, dass ihre Prozesse zum Hochladen von Dateien und zur Speicherung von Objekten anfällig für ausgeklügelte Malware waren. Jedes Mal, wenn eine neue Datei in ihr System hochgeladen wurde, bestand die Gefahr, dass Schadsoftware eingeschleust wurde – was möglicherweise Finanzdaten, Kundeninformationen und vertrauliche Transaktionsdaten gefährden konnte.
Integritätsorientierte Malware-Entfernung
Ebenso besorgniserregend war die Notwendigkeit, Malware zu entfernen, ohne dabei die Datenintegrität zu gefährden. Wäre eine Datei während des Vorgangs verändert oder beschädigt worden, hätte der Kunde wichtige Daten verlieren können, was zu Betriebsstörungen oder schwerwiegenden Reputationsschäden geführt hätte. In einem stark regulierten Umfeld wie dem Finanzsektor könnte eine solche Beeinträchtigung zu Geldstrafen und Problemen mit den Aufsichtsbehörden führen.
Notwendigkeit einer nahtlosen Umsetzung
Unser Kunde stand zudem vor der Herausforderung, Sicherheitsmaßnahmen zu implementieren, ohne dabei seine bestehende AWS-S3-Konfiguration zu beeinträchtigen. Angesichts des Umfangs, in dem das Unternehmen tätig ist, würde jede Unterbrechung der Cloud-Infrastruktur zu Verzögerungen führen und möglicherweise geschäftskritische Abläufe zum Erliegen bringen. Jede Sicherheitslösung hätte schnell und effizient implementiert werden müssen, ohne die Leistung oder Zuverlässigkeit der Cloud-Infrastruktur zu beeinträchtigen.
Secure -Upload, Entfernung von Malware, keine Unterbrechungen des Arbeitsablaufs
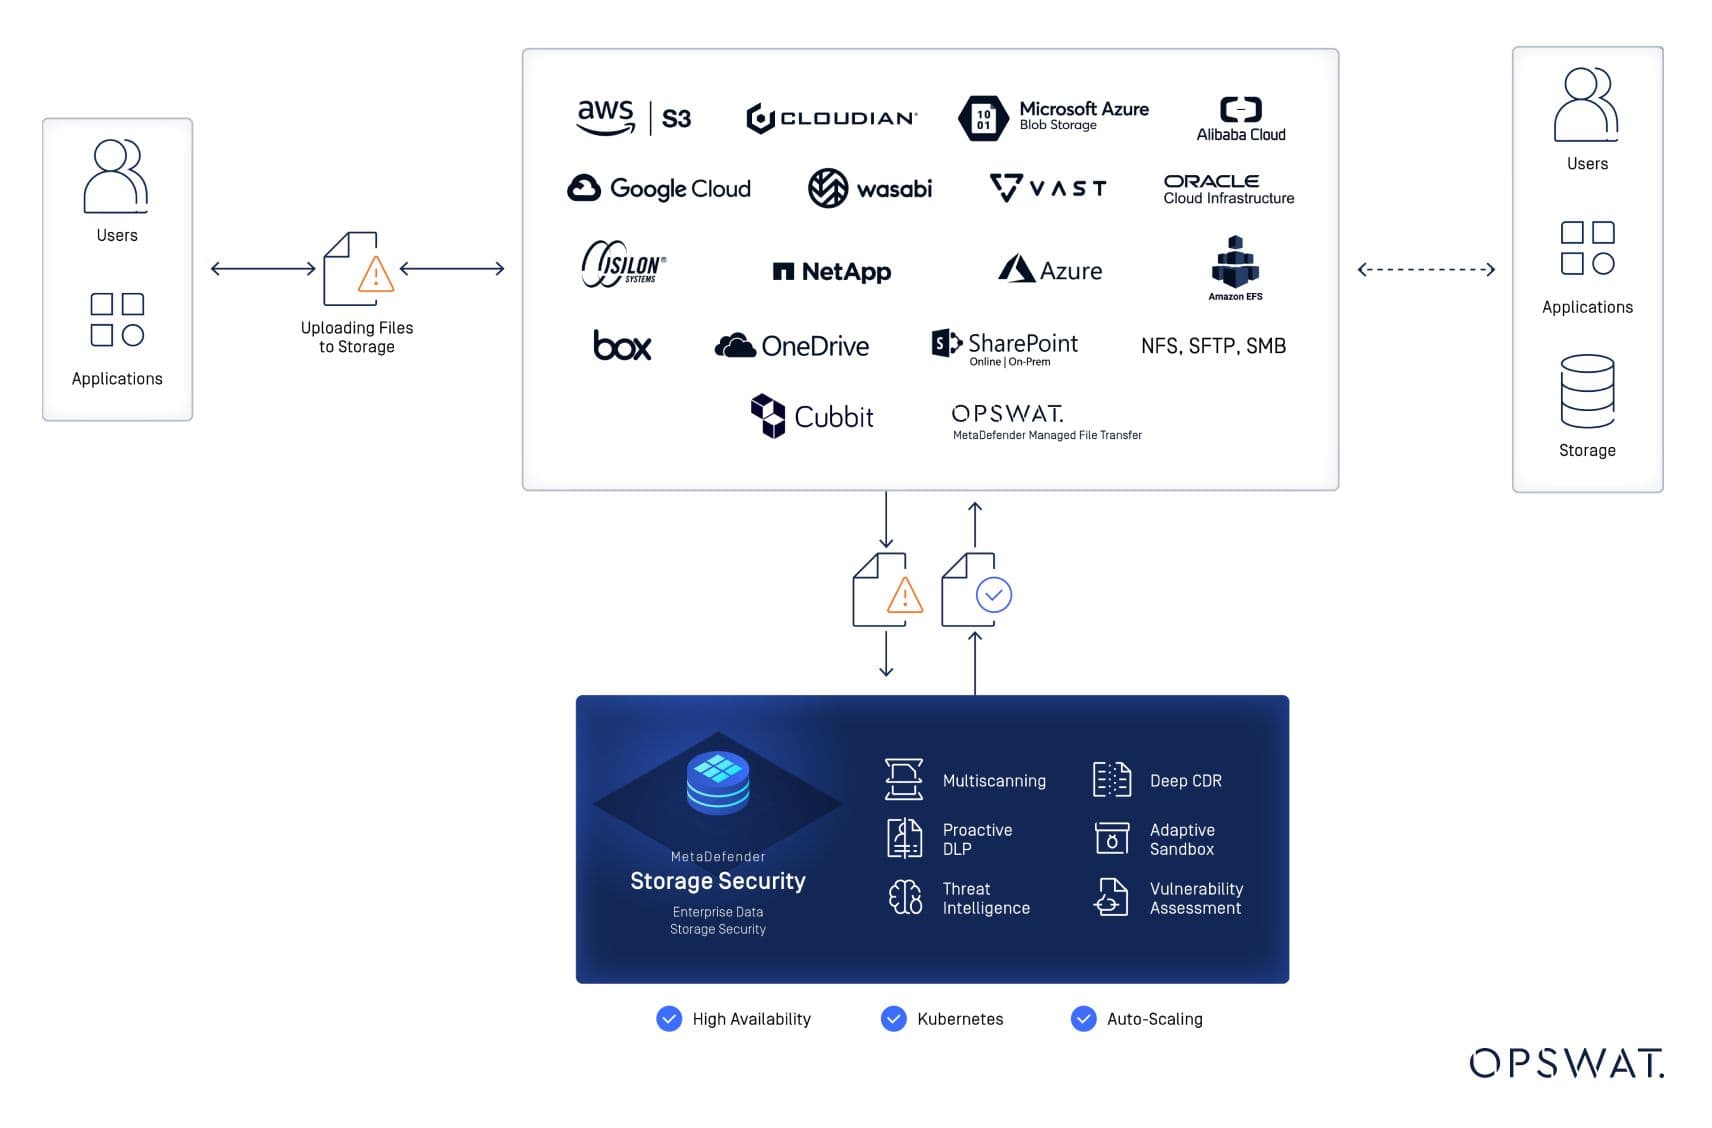
Angesichts dieser unmittelbaren Risiken – Malware-Bedrohungen, Bedenken hinsichtlich der Datenintegrität und der Notwendigkeit einer nahtlosen Integration – erkannte die Einrichtung, dass ihre bestehenden Sicherheitsmaßnahmen nicht mehr ausreichten. Der Kunde integrierteStorage Security MetaDefender Storage Security in Kombination mit dem MetaDefender Server, Metascan Multiscanning und der Deep CDR™-Technologie in seine Sicherheitsinfrastruktur.
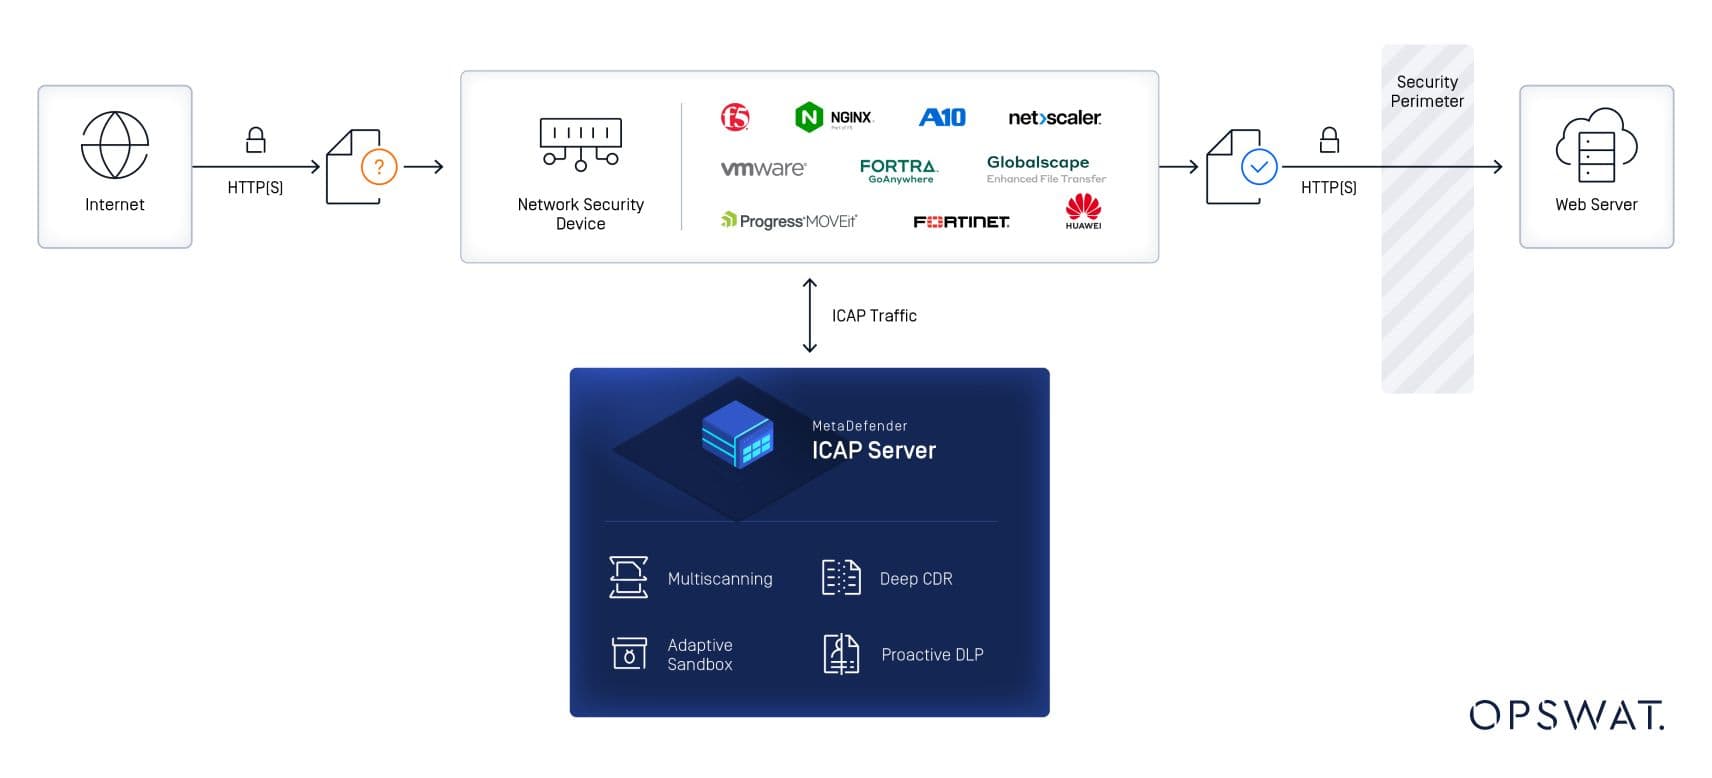
MetaDefender ICAP Server
Wir haben die „ MetaDefender “ICAP Server implementiert, die bei der Dateiverarbeitung einen Zero-Trust-Ansatz verfolgt. Dadurch wurde das Risiko, dass Malware in das System unseres Kunden eindringt, erheblich verringert, da jede eingehende Datei als potenziell schädlich behandelt und überprüft wird. Mit fortschrittlichen Technologien zur Bedrohungsabwehr lässt sich die „ MetaDefender “ICAP Server nahtlos in bestehende Netzwerksicherheitsgeräte integrieren, schützt vor dateibasierten Bedrohungen und gewährleistet die Datenintegrität.
MetaDefender Storage Security
Es handelt sich um eine mehrschichtige Lösung, die eine Erkennung und Abwehr von Bedrohungen in Echtzeit und auf Abruf ermöglicht. Die Lösung bot eine zusätzliche Schutzebene für den AWS S3-Speicher des Unternehmens und stellte sicher, dass sensible Finanzdaten an jedem Punkt des Datenlebenszyklus geschützt blieben, ohne die bestehende Infrastruktur zu beeinträchtigen.
Mit der nahtlosen Integration in die Cloud-Infrastruktur bot es eine zuverlässige Lösung für eine reibungslose Implementierung, die Ausfallzeiten minimierte und die Effizienz maximierte.
Deep CDR™-Technologie
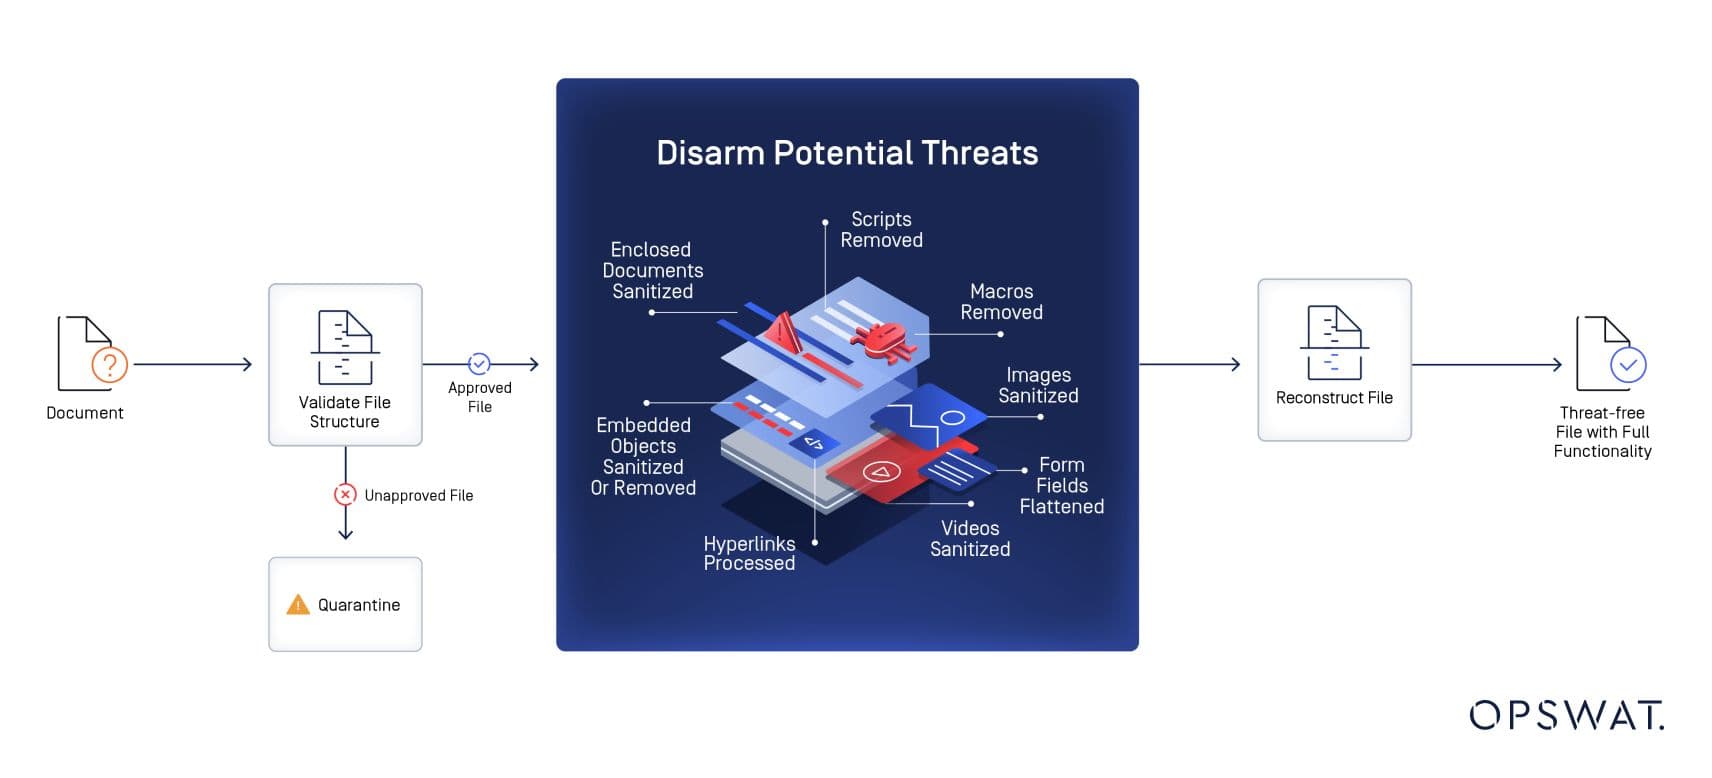
Nachdem Dateien von MetaDefender Storage Security als potenziell problematisch (infiziert oder mit sensiblen Daten) identifiziert wurden, müssen Administratoren Abhilfemaßnahmen ergreifen. Wir setzten unsere markenrechtlich geschützte Deep CDR™-Technologie ein, um Dokumente gründlich zu bereinigen und potenzielle Bedrohungen zu beseitigen. Die Dateien wurden automatisch analysiert, wobei risikobehaftete Dateien unter Quarantäne gestellt wurden, um eine Ausbreitung von Malware zu verhindern. Sichere Dateien wurden nahtlos in den endgültigen Speicherbereich weitergeleitet, wodurch die Einhaltung strenger regulatorischer Standards gewährleistet wurde. Die Deep CDR™-Technologie bot einen optimierten Ansatz für die Dateisicherheit und ermöglichte es dem Kunden, sowohl die Datenintegrität als auch die strikte Einhaltung von Compliance-Vorgaben zu gewährleisten.
Stärkere Sicherheit, nahtlose Abläufe mit den Lösungen von OPSWAT
OPSWATDie Philosophie „Trust no file. Trust no device.™“ behandelt jede Datei als potenzielle Bedrohung und stellt so sicher, dass keine Schwachstellen übersehen werden. Wenn die Lösung „ MetaDefender “ (Storage Security ) mit „ MetaDefender “ (ICAP Server ) integriert wird, schützt sie die Daten sowohl während der Übertragung als auch im Ruhezustand. Die Lösung ließ sich nahtlos in AWS S3 integrieren, sodass der Betrieb des Kunden ohne Unterbrechungen fortgesetzt werden konnte, während böswillige Bedrohungen abgewehrt wurden. Mithilfe von Metascan Multiscanning und der Deep CDR™-Technologie reduzierten wir das Risiko von Malware-Eindringversuchen über Datei-Uploads, stärkten die Sicherheitslage des Kunden und schützten ihn vor unmittelbaren Gefahren. Die gründliche Datenbereinigung durch OPSWATwahrte die Datenintegrität, stellte die Einhaltung gesetzlicher Vorschriften sicher und schützte den Kunden vor Verstößen gegen gesetzliche Bestimmungen, ohne den täglichen Geschäftsbetrieb zu beeinträchtigen.
Unmittelbarer Schutz vor kritischen Bedrohungen im Finanzsektor
In einer Branche, in der viel auf dem Spiel steht, darf kein Risiko außer Acht gelassen werden, und Cyberangriffe auf Finanzinstitute sind unvermeidlich. Für Unternehmen wie unseren Kunden, die täglich riesige Mengen sensibler Daten verarbeiten, hat jede Sicherheitslücke Konsequenzen, die von bloßen Unannehmlichkeiten bis hin zum vollständigen Betriebsstillstand reichen können.
OPSWATDie Lösung bot den sofortigen Schutz, den das Unternehmen benötigte, und verhinderte das Eindringen von Malware über Datei-Uploads, ohne den täglichen Betrieb zu beeinträchtigen. Dank integrierter Sicherheitsmaßnahmen und einer gründlichen Dateibereinigung konnte unser Kunde die Compliance-Anforderungen einhalten, die Datenintegrität schützen und die Folgen von Datenlecks vermeiden.
Um zu erfahren, wie OPSWAT Ihre kritischen Abläufe sichern kann, kontaktieren Sie noch heute einen OPSWAT .
Mehrwert für Finanzdienstleister
Diese Implementierung zeigt, wie Finanzinstitute kritische Datenbestände schützen und gleichzeitig die für den Bankbetrieb unverzichtbare Geschäftskontinuität aufrechterhalten können. Während die Sicherheit von Cloud-Speichern branchenübergreifend wichtig ist, bewältigt diese Lösung durch ihre Fähigkeit, die Datenintegrität während der Beseitigung von Bedrohungen zu wahren – in Kombination mit kontinuierlichen automatisierten Scans und einer nahtlosen AWS S3-Integration – eine Herausforderung, die für Finanzdienstleister von besonderer Bedeutung ist: die Gewährleistung, dass Kundendokumente, Transaktionsaufzeichnungen und behördliche Unterlagen auch nach der Erkennung und Entfernung von Malware unverändert und prüfungsfähig bleiben. Finanzinstitute, die große Mengen an Kundenidentitätsdokumenten zur Einhaltung von KYC-/AML-Vorschriften verarbeiten, den Datenaustausch mit Zahlungsabwicklern und Kreditauskunfteien verwalten oder Archive für behördliche Berichte führen, können diese Architektur nutzen, um die Erkennung von Bedrohungen zu automatisieren, ohne das Risiko von Dateibeschädigungen oder Betriebsunterbrechungen einzugehen. Der Zero-Trust-Ansatz und die Deep CDR™-Technologie bieten eine Compliance-fähige Grundlage, die die strengen Anforderungen der Bankenaufsicht an die Datenintegrität erfüllt und gleichzeitig vor raffinierter Malware schützt, die auf Dateispeicher im Finanzsektor abzielt. So können Institute digitale Kanäle und Integrationen mit Drittanbietern sicher ausbauen, ohne ihre Sicherheitslage oder ihre regulatorische Position zu gefährden.