Am 6. Mai 2025 gab die CISA (Cybersecurity and Infrastructure Security Agency) eine deutliche Warnung heraus: Cyberbedrohungen, die auf OT-Systeme abzielen, sind auf dem Vormarsch. Auch wenn diese Angreifer nicht immer die fortschrittlichsten Taktiken einsetzen, können ihre Auswirkungen verheerend sein - vor allem, wenn sie kritische Infrastrukturen wie Energie, Wasser und Transport stören. Allein im letzten Jahr betrafen 70 % der Angriffe kritische Infrastrukturen. In 40 % der Fälle wurde Malware eingesetzt, und bei 30 % der Angriffe war Ransomware die bevorzugte Malware.*
In einer Zeit, in der die Zuverlässigkeit öffentlicher Dienste von der Ausfallsicherheit vernetzter Systeme abhängt, ist der Schutz vor OT-Bedrohungen kein Luxus, sondern von entscheidender Bedeutung.
Warum OT verwundbar ist
OT-Systeme betreiben die Maschinen und physischen Prozesse, die wichtige Dienste am Laufen halten. Im Gegensatz zu herkömmlichen IT-Systemen waren OT-Systeme in der Vergangenheit auf Sicherheit und Betriebszeit ausgelegt - nicht auf Cybersicherheit. Im Zuge der digitalen Transformation und der IT/OT-Konvergenz sind diese einst isolierten Umgebungen nun der gleichen Bedrohungslandschaft ausgesetzt wie die IT-Netzwerke von Unternehmen.
Zu den häufigen Bedrohungen gehören Schwachstellen:
- Veraltete und nicht gepatchte Systeme
- Unsicherer Fernzugriff
- Unzureichend konfigurierte Geräte
- Menschliches Versagen und mangelnde Cyber-Hygiene
Die Kosten von OT-Cyberattacken
Die Folgen eines OT-Verstoßes gehen weit über den Datenverlust hinaus. Zu den Hauptrisiken gehören:
- Betriebsunterbrechungen: Selbst einfache Angriffe können Produktionslinien zum Stillstand bringen, Stromnetze lahmlegen oder Wasseraufbereitungssysteme unterbrechen.
- Sicherheitsgefahren: In Branchen wie dem Gesundheitswesen und der Versorgungswirtschaft können sich Cybervorfälle direkt auf die Sicherheit der Menschen auswirken.
- Finanzielle Verluste: Die Wiederherstellung nach einem OT-Vorfall kann kostspielig sein - von behördlichen Bußgeldern und Aufräumkosten bis hin zu dauerhaftem Imageschaden.
Diese Kombination aus veralteter Infrastruktur und zunehmender Konnektivität schafft ein hochbrisantes Ziel für Angreifer.
5 Möglichkeiten zur Secure -Umgebungen
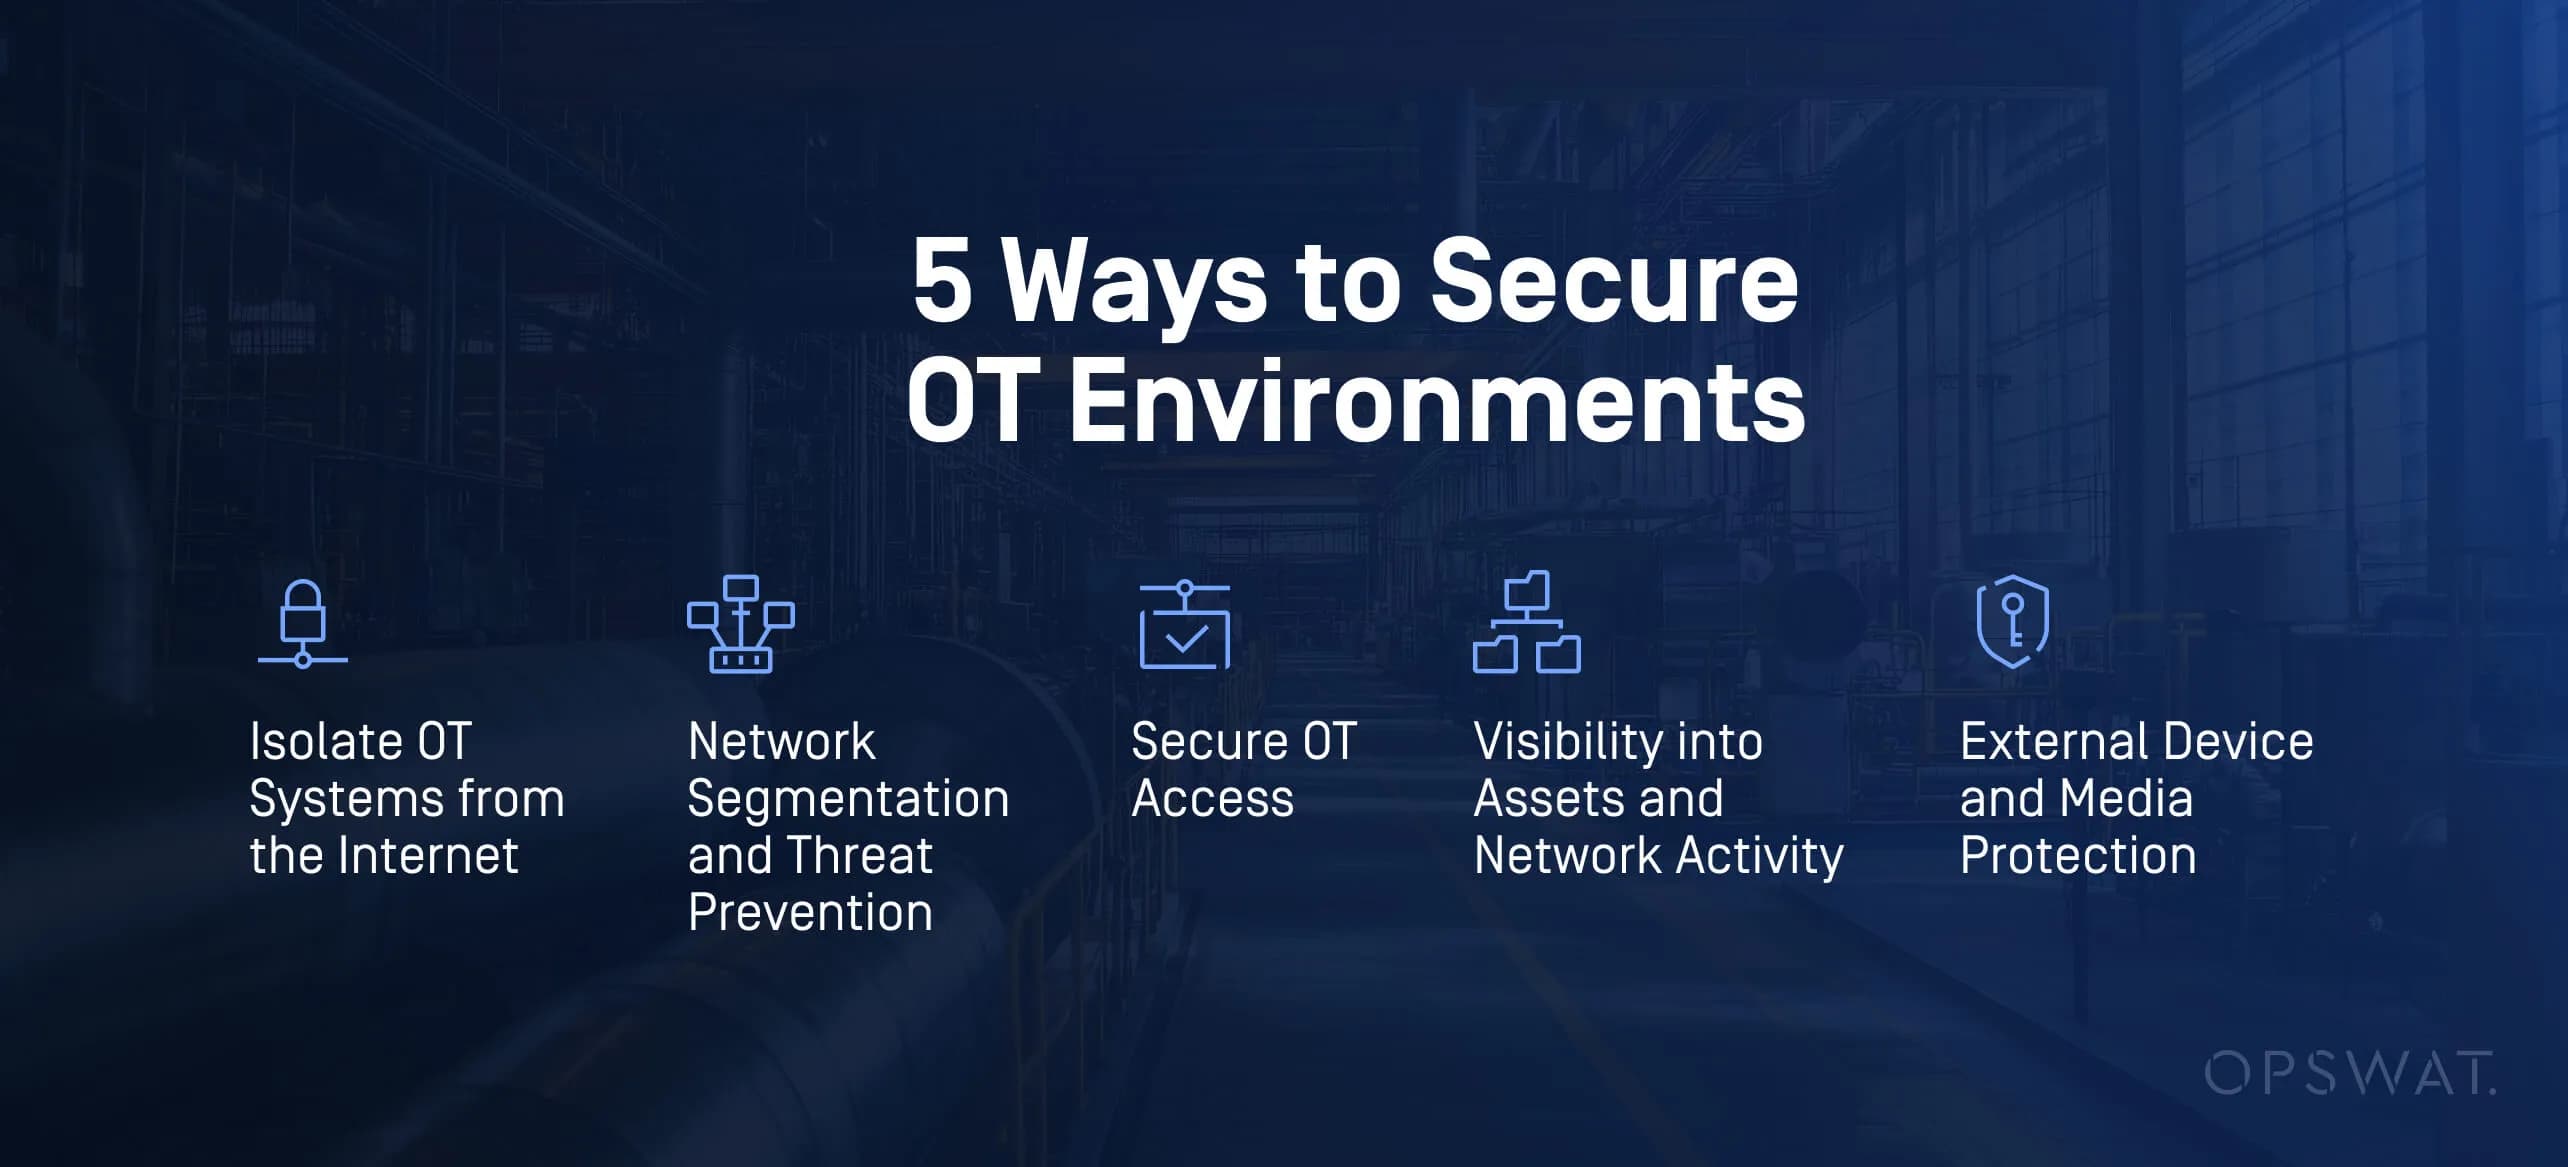
Zum Schutz vor fortschrittlichen OT-Bedrohungen ist eine mehrschichtige Verteidigungsstrategie erforderlich, die den einzigartigen Herausforderungen von OT-Umgebungen gerecht wird - von luftgestützten industriellen Steuerungssystemen bis hin zu hybriden IT/OT-Netzwerken. Der Schutz dieser komplexen Systeme kann entmutigend sein, aber hier sind fünf praktikable Möglichkeiten, wie wir Ihre Cybersicherheitslage verbessern können:
1. Isolieren Sie OT-Systeme vom Internet
OT-Geräte sind oft schon seit vielen Jahren im Einsatz und verfügen nicht über grundlegende Sicherheitsfunktionen. Im SANS-Bericht „2025 ICS/OT Cybersecurity Budget Report“ haben wir festgestellt, dass 33 % der ICS/OT-Angriffe von Geräten ausgehen, die über das Internet erreichbar sind**. Es ist von entscheidender Bedeutung, OT-Geräte vom Internet zu isolieren, um Anlagen vor Bedrohungen von außen zu schützen. Die Schaffung einer Luftspaltsicherung zwischen OT- und Unternehmensdomänen schützt zwar die OT-Anlagen, ist jedoch betrieblich ineffizient.Die Daten-Diode „ NetWall “ und das unidirektionale Sicherheits-Gatewayvon OPSWAT schaffen effektiv eine Luftspaltsicherung um kritische OT-Anlagen, blockieren Bedrohungen von außen und replizieren gleichzeitig OT-Daten in Echtzeit, wodurch die Geschäftskontinuität gewährleistet bleibt.
2. Netzwerksegmentierung und Bedrohungsabwehr
58 % der Angriffe gehen auf IT-Sicherheitslücken zurück, die auf ICS-/OT-Netzwerke übergreifen. Dies verdeutlicht die Vernetzung von IT- und OT-Umgebungen sowie die Notwendigkeit integrierter Sicherheitsmaßnahmen, um ICS-/OT-Umgebungen vor Risiken aus dem IT-Bereich zu schützen. OPSWAT's MetaDefender NetWall Optical Diode und MetaDefender Industrial Firewall OT-Netzwerke gemäß IEC 62443 in separate Betriebszonen unterteilt. Die Norm IEC 62443 führt die Konzepte von „Zonen“ und „Kondukten“ ein, um die verschiedenen Teilsysteme eines Steuerungssystems zu segmentieren und zu isolieren. Eine Zone ist definiert als eine Gruppierung logischer oder physischer Ressourcen, die aufgrund von Faktoren wie Kritikalität und Folgen gemeinsame Sicherheitsanforderungen aufweisen. Mit den optischen Dioden „NetWall “ von OPSWAT realisierte Leitwege schränken den Datenfluss zwischen den Zonen ein. Die durch die Sicherheitslösungen von OPSWATerzwungene Netzwerksegmentierung trägt dazu bei, potenzielle Bedrohungen einzudämmen, indem OT-Ressourcen von anderen Teilen des Netzwerks isoliert und die Ausbreitung von Bedrohungen, die in einer bestimmten Zone eingedrungen sind, blockiert werden.
3. Secure OT Access
Ein sicherer Zugriff auf die OT-Umgebung ist wichtig für den Support und die Wartung der kritischen Systeme. Es ist jedoch wichtig, die Sicherheit durch Funktionen wie Identitätsüberprüfung in Echtzeit, Überprüfung der Gerätekonformität und Sitzungsüberwachung zu gewährleisten, um sicherzustellen, dass nur vertrauenswürdige Benutzer und Endgeräte eine Verbindung zu kritischen Systemen herstellen. In den letzten 12 Monaten meldeten 27 % der Unternehmen mit kritischen Infrastrukturen einen oder mehrere Sicherheitsvorfälle im Zusammenhang mit ihren Kontrollsystemen, darunter unbefugter Zugriff, Sicherheitsverletzungen, Datenverlust, Betriebsunterbrechungen oder sogar Schäden an Produkten, Prozessen oder Eigentum**. Mit MetaDefender OT Access können Unternehmen den Zugang für Dritte, Auftragnehmer und externe Mitarbeiter verwalten.
4. Sichtbarkeit von Vermögenswerten und Netzwerkaktivitäten
Da Bedrohungsakteure zunehmend industrielle Systeme ins Visier nehmen, benötigen Unternehmen Lösungen, die sich nicht nur an Richtlinien orientieren, sondern diese auch umsetzen. Der CISA-Abwehrplan betont die Sichtbarkeit von Anlagen, den kontrollierten Zugriff und sichere Updates. MetaDefender OT Security ermöglicht eine zentralisierte Sichtbarkeit über segmentierte Netzwerke hinweg und erzwingt eine strenge Zugriffskontrolle.
5. Schutz externer Geräte und Media
Peripheriegeräte und Wechselmedien sind nach wie vor einer der am häufigsten genutzten Angriffsvektoren in OT-Umgebungen - 27 %der ICS/OT-Sicherheitsvorfälle werden durch transiente Geräte** ausgelöst. Dies kann ein potentieller Angriffsvektor in OT-Umgebungen sein. MetaDefender Kiosk und MetaDefender Drive scannen und bereinigen USB und andere externe Geräte, bevor sie in das Netzwerk gelangen, entfernen Malware und überprüfen die Integrität der Dateien - ohne die Betriebszeit zu beeinträchtigen.
Für eine sicherere Secure sorgen
Die heutigen Angriffe erfordern einen proaktiven, tiefgreifenden Ansatz für die OT-Cybersecurity. Durch die Integration der speziell entwickelten Lösungen von OPSWATkönnen Unternehmen ihr Risikoprofil drastisch reduzieren, die Sicherheit erhöhen und die Betriebskontinuität gewährleisten.
Entdecken Sie, warum OPSWAT weltweit vertraut wird, um das zu schützen, was wichtig ist. Sprechen Sie noch heute mit einem Experten und fordern Sie eine kostenlose Demo an.
Quellen:
*2025 IBM X-Force Report https://www.ibm.com/reports/threat-intelligence
**SANS 2025: Budgets für ICS/OT-Cybersicherheit: Ausgabentrends, Herausforderungen und die Zukunft ICS/OT-Cybersicherheit: Budgets – Ausgabentrends, Herausforderungen und die Zukunft - OPSWAT
