Ursprünglich veröffentlicht am 14. April 2022.
Die North American Electric Reliability Corporation gewährleistet die Sicherheit der für den Betrieb des nordamerikanischen Stromnetzes erforderlichen Anlagen
und setzt Maßstäbe für Spitzenleistungen in den Bereichen kritischer Infrastrukturen. In Verbindung mit ihren Anforderungen ist das „Electricity Information Sharing,
and Analysis Center“ (E-ISAC) ein weiteres Zeichen für die ausgereifte Cybersicherheit – was die Bedeutung der Cybersicherheit für die NERC unterstreicht. Der im Februar veröffentlichte Jahresbericht 2021 der NERC lenkte die Aufmerksamkeit auf Schwachstellen in der Lieferkette, Ransomware und CIP, um die Realität einer zunehmenden Angriffsgefahr zu skizzieren, die mit der digitalen Transformation in der Energiebranche einhergeht.
Zuverlässigkeit ist auch für NERC wichtig, und zwar so sehr, dass es ein Unternehmensteam der Electric Reliability Organization (ERO) gibt, das sich aus NERC und seinen regionalen Entitäten zusammensetzt. Und während die Zuverlässigkeit viele Themen umfasst, wie z. B. Unwetter, spielt die Cybersicherheit eine große Rolle. Der Cyberangriff auf das ukrainische Stromnetz im Jahr 2015 ist angesichts der anhaltenden Konflikte mit Russland in aller Munde.
Diese Bedenken in Bezug auf die Cybersicherheit sind nicht unbegründet. Die Biden-Administration sanktionierte Russland wegen seiner Beteiligung am Hack der Lieferkette von SolarWinds, der es Hackern ermöglichte, sich Fernzugriff zu verschaffen und neun Bundesbehörden sowie etwa 100 SolarWinds-Kunden aus dem Privatsektor zu schädigen. NERC berichtet, dass das E-ISAC eng mit verschiedenen Regierungsbehörden zusammengearbeitet und ein Tiger-Team gebildet hat, um die Reaktion der Industrie auf den Angriff zu koordinieren. In jüngster Zeit hat die Log4J-Schwachstelle die Bedenken hinsichtlich des Risikos für Dritte neu entfacht.
Russland wird auch als sicherer Hafen für Ransomware-Angriffe angesehen, die in den letzten zwei Jahren ein rekordverdächtiges Ausmaß erreicht haben. Der Angriff auf die Colonial Pipeline und die damit verbundene Abschaltung traf den Stromsektor besonders hart, und NERC drängt darauf, sich weiterhin auf die Verbesserung des Schutzes durch verstärkten Informationsaustausch über das E-ISAC zu konzentrieren.
Höhere Sicherheit durch Informationsaustausch, Analyse und Engagement
Laut NERC sind die drei Säulen des langfristigen Strategieplans des E-ISAC der Informationsaustausch, die Analyse und das Engagement. Diese Grundsätze sind für den Informationsaustausch in der gesamten Branche gedacht, müssen aber intern beginnen. Die Entwicklung eines Security Operations Center (SOC) und eines Incident Response (IR)-Teams ist ein wichtiger Schritt zur Verbesserung der Cybersicherheitsreife, aber die fortschrittlichsten Unternehmen wenden sich Tools zu, die dabei helfen können, möglichst viele der manuellen Prozesse zu automatisieren und zu orchestrieren.
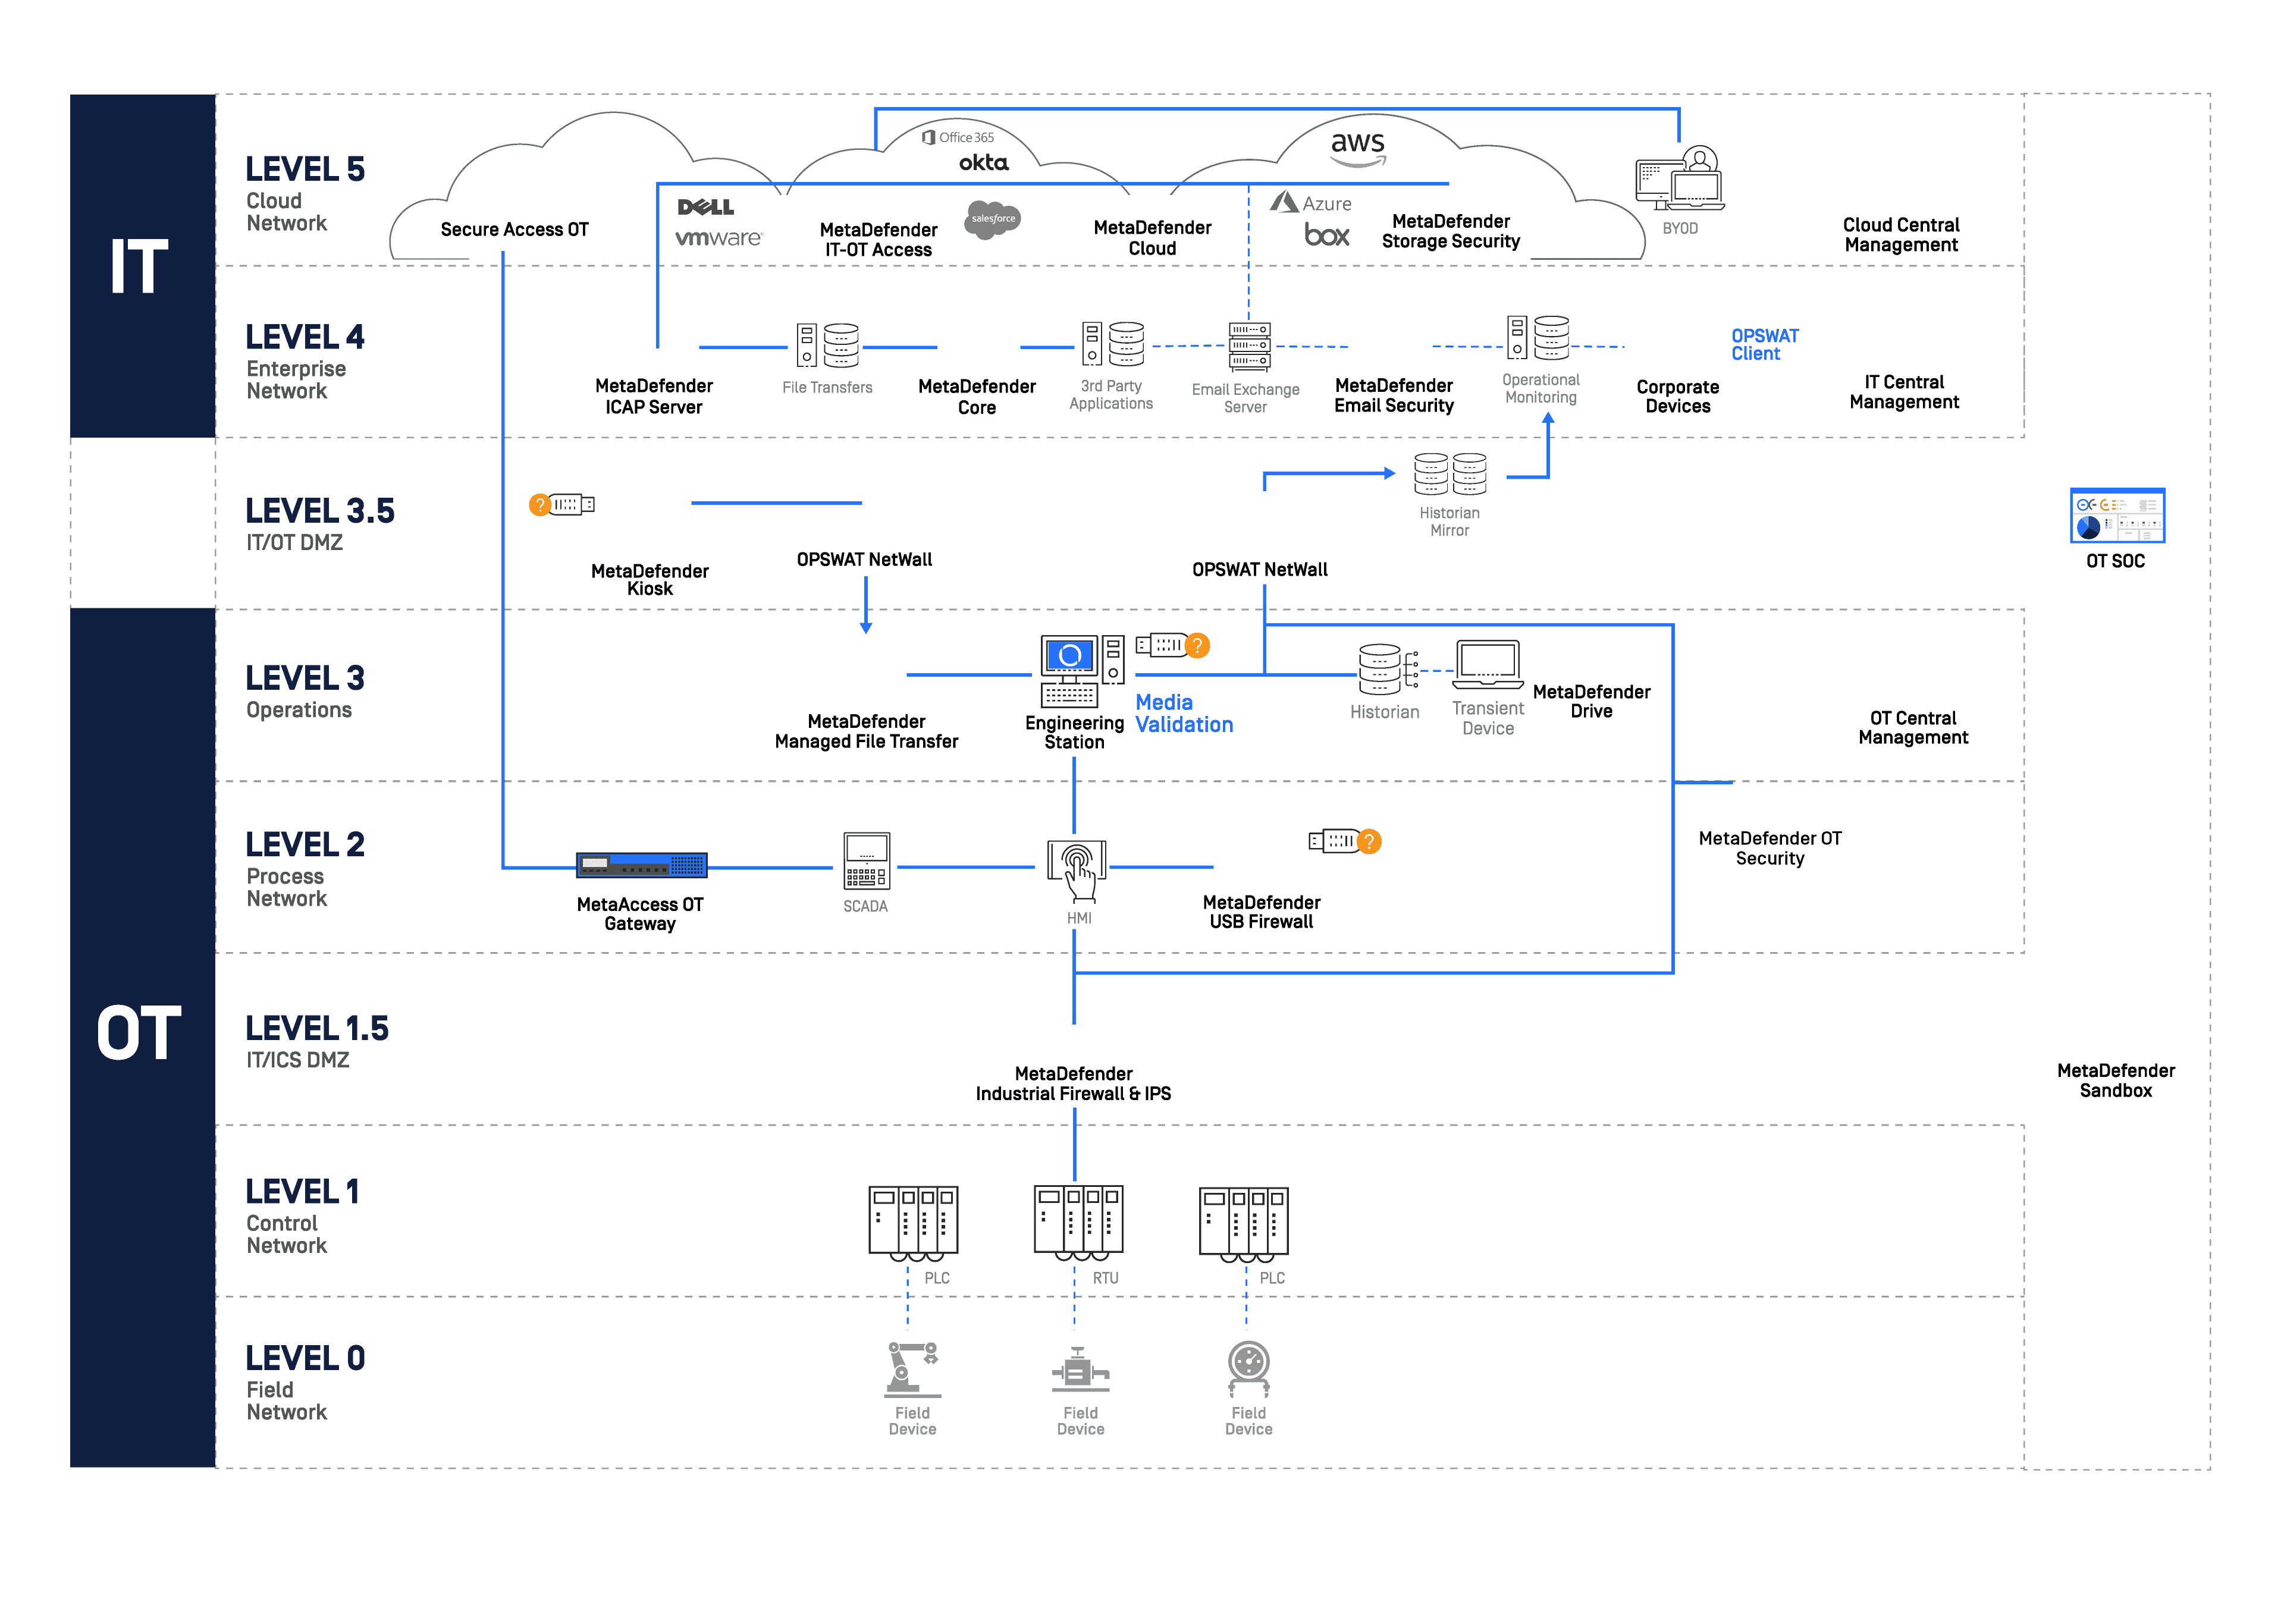
Die NERC hat außerdem drei neue CIP-Anforderungen genehmigt, die zusammen als „ Supply Chain -Standards“ bezeichnet werden und am 1. Oktober 2022 in Kraft treten. Die Umsetzung dieser Vorschriften kann eine Herausforderung darstellen, da Operational-Technology-Umgebungen (OT) die Komplexität herkömmlicher IT-Umgebungen erhöhen, da OT-Umgebungen in der Regel von IT-Systemen isoliert sind. Selbst „Air-Gapped“-Netzwerke sind anfällig für den direkten physischen Zugriff, den IT- und OT-Teams, Ingenieure und Auftragnehmer benötigen, um diese Systeme mit tragbaren Datenträgern zu betreiben, zu warten, zu aktualisieren, zu prüfen und zu verwalten. Eine mögliche Lösung für diese Szenarien ist der Einsatz einer physischen Appliance, wie beispielsweise der von OPSWATMetaDefender Kiosk, um tragbare Geräte und Wechseldatenträger vor dem Betreten von Hochsicherheitsanlagen auf Cybersicherheitsrisiken zu überprüfen.
Da die Regierung den Schwerpunkt verstärkt auf Cybersicherheit und den Schutz kritischer Infrastrukturen legt, scheint es, dass NERC vielen anderen kritischen Infrastruktursektoren einen Schritt voraus ist. Da Zero Trust in die nationale Diskussion über Cybersicherheit eintritt, ist es wichtig, mit einer Grundlage aus Transparenz, Analyse, Automatisierung und Orchestrierung zu beginnen.
Erfahren Sie, wie OPSWAT OT & Industrial Cybersecurity Solutions zum Schutz Ihrer kritischen Umgebungen beitragen kann, und kontaktieren Sie einen unserer Cybersecurity-Experten für weitere Informationen.