Secure Jedes Gerät vor und nach dem Zugriff auf kritische Netzwerke
Laptops von Anbietern und andere vorübergehend angeschlossene Geräte werden regelmäßig mit OT-Systemen (Operational Technology) verbunden, um Wartungsarbeiten, Support und Updates durchzuführen. Laut der SANS-Umfrage aus dem Jahr 2026 mit dem Titel „AI Threats to OT and ICS Security“ identifizierten 31 % der Befragten, die Vorfälle im Zusammenhang mit OT- oder Steuerungssystemen erlebt hatten, vorübergehend angeschlossene Cyber-Ressourcen – darunter auch Laptops von Anbietern – als ersten Angriffsvektor.
Dieser Leitfaden unterstützt Sicherheitsverantwortliche und OT-Betreiber dabei, häufige Risiken in den Bereichen Gerätescan, Durchsetzung von Richtlinien, Live-System-Scan, sichere Dateiübertragung und Firmware-Updates mithilfe praktischer, praxisorientierter Arbeitsabläufe zu bewältigen.
Geräte überprüfen, bevor sie in kritische Umgebungen gelangen
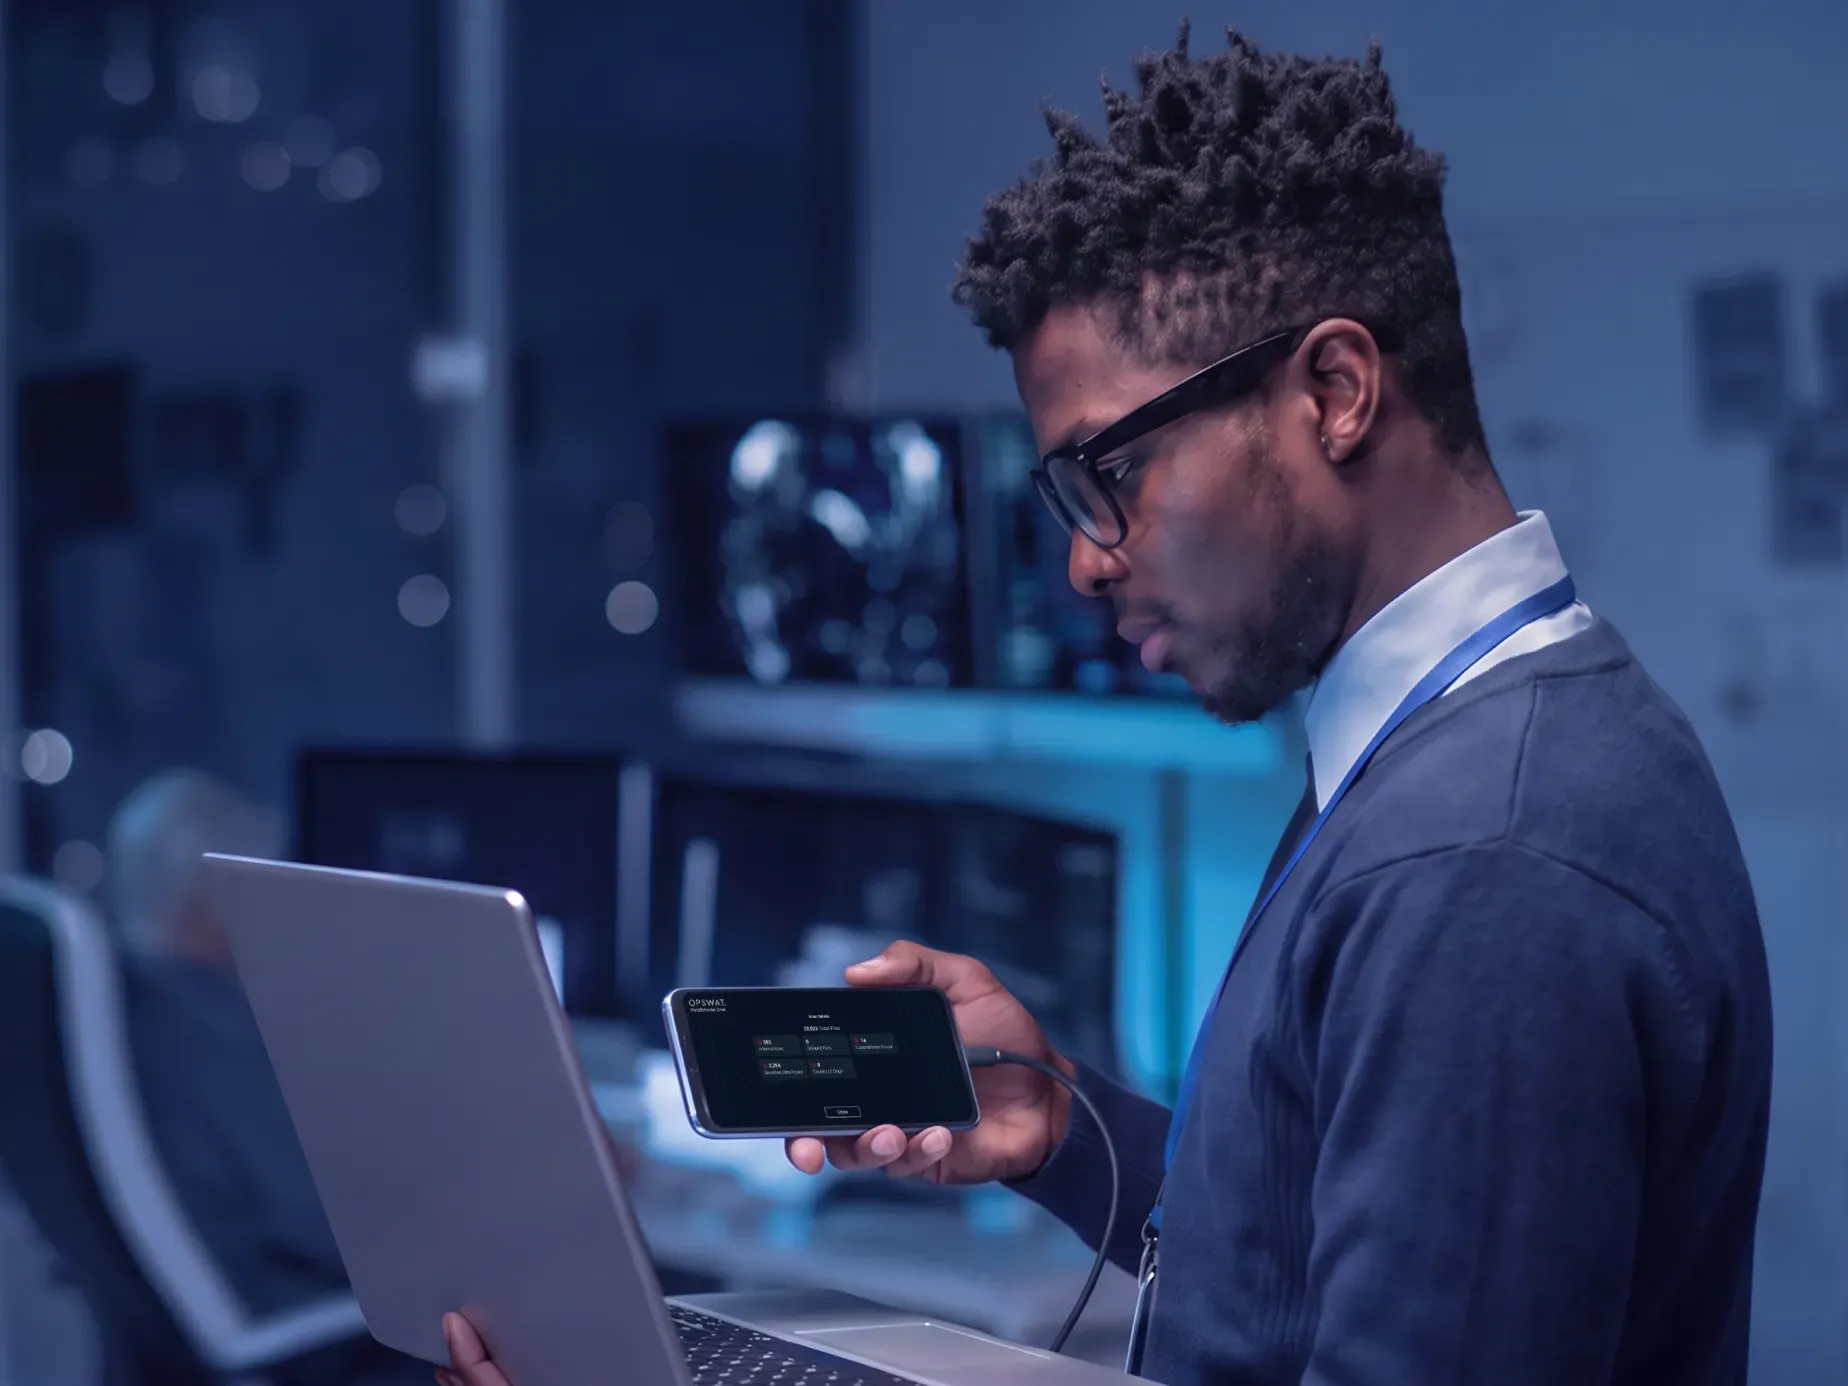
Überprüfen Sie die Geräte von Lieferanten und Auftragnehmern, bevor diese eine Verbindung zu kritischen Systemen herstellen. Erfahren Sie, wie Scans vor dem Systemstart, eine zentralisierte Berichterstellung sowie koordinierte SOC- und OT-Workflows fundiertere Entscheidungen bezüglich des Zugriffs ermöglichen.
Kritische Systeme ohne Ausfallzeiten scannen
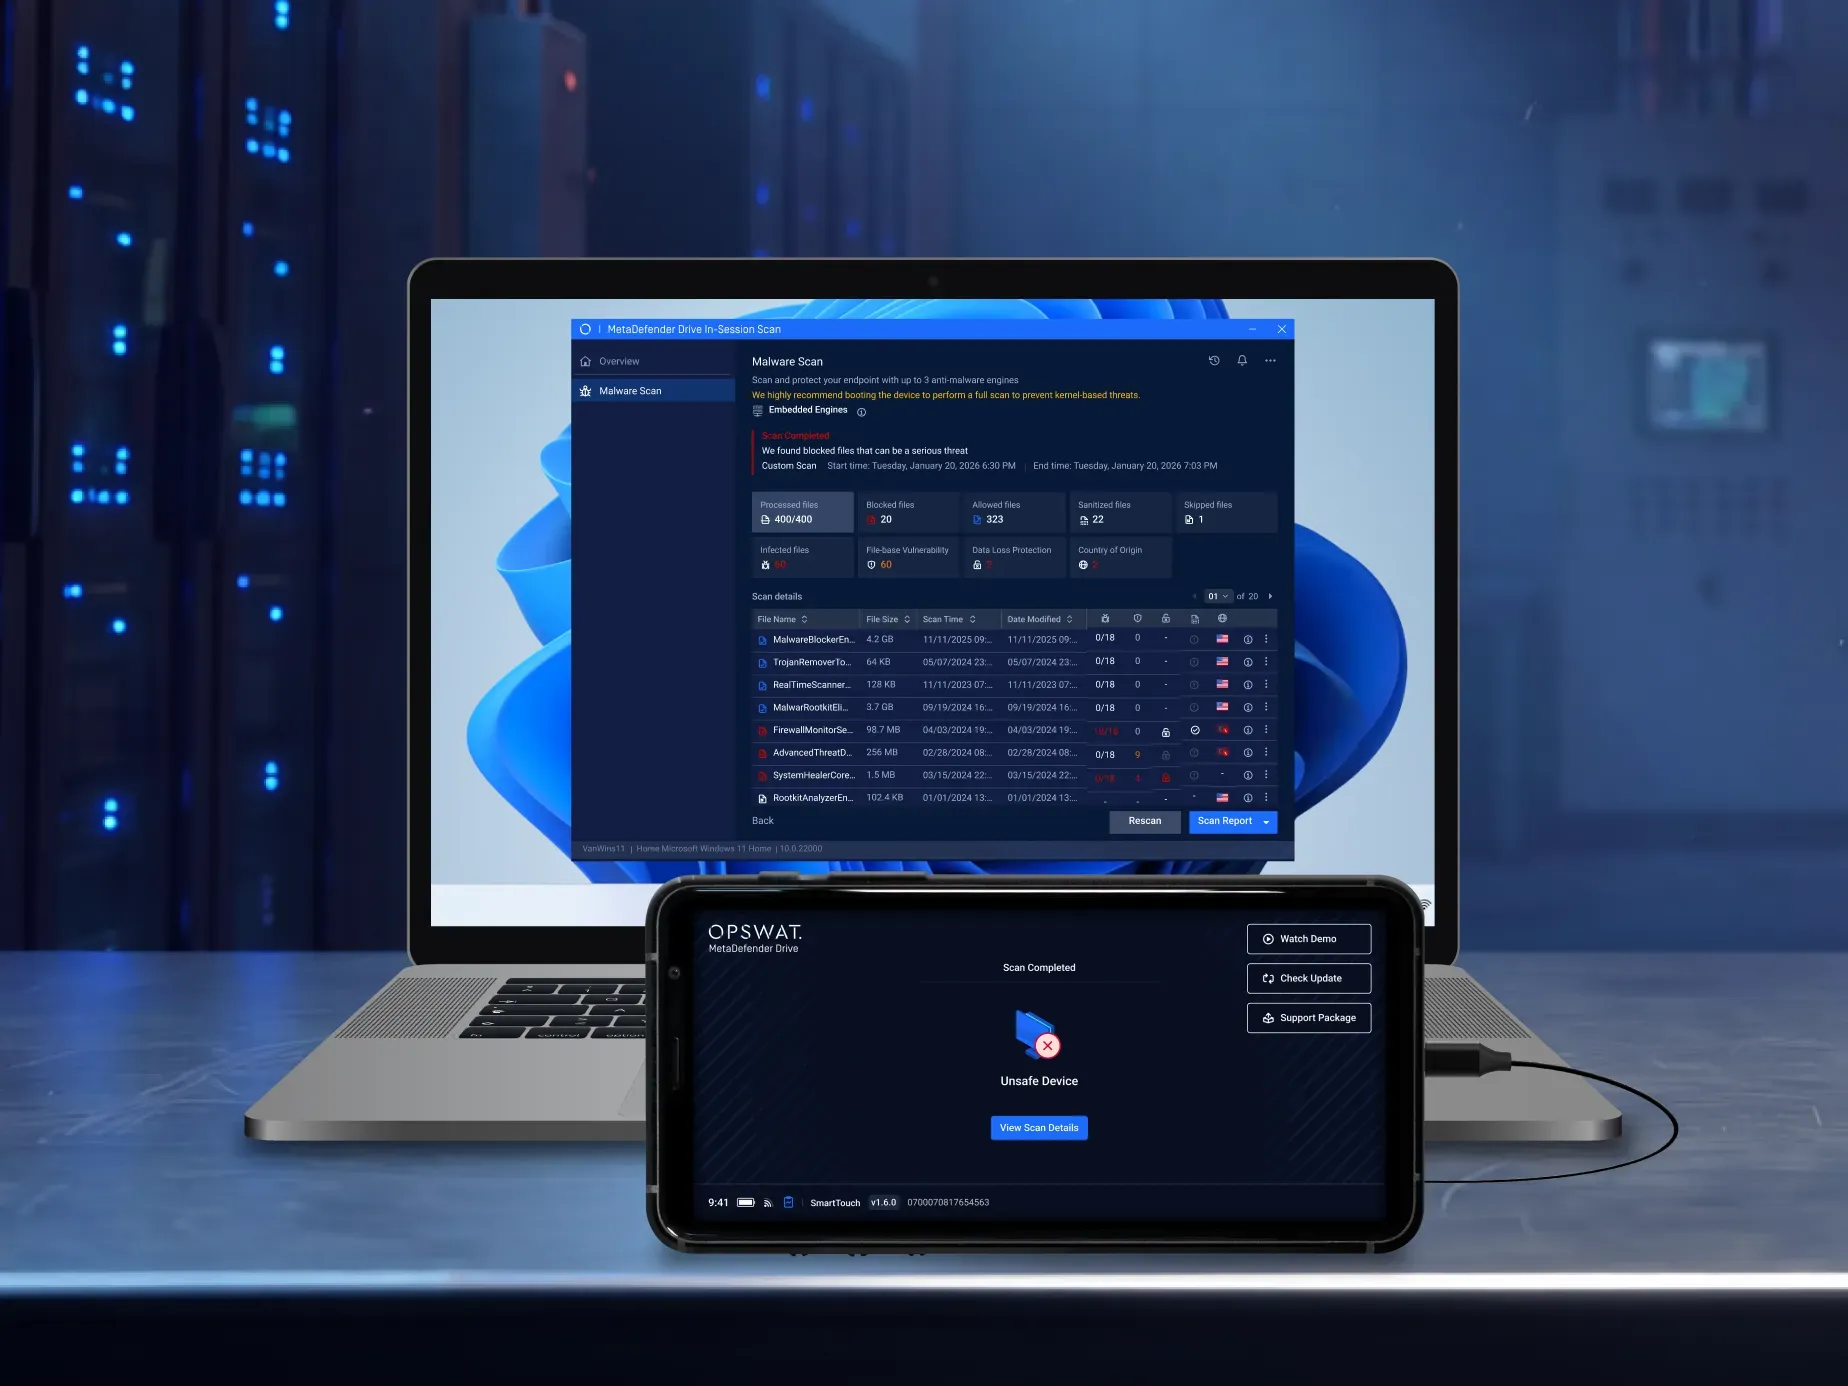
Einige kritische Systeme können nicht neu gestartet oder außer Betrieb genommen werden, da sie den laufenden Betrieb gewährleisten. Das „In-Session“-Scannen ermöglicht es den Betreibern, das laufende System zu scannen, ohne Software auf dem Host zu installieren. So lässt sich die Verfügbarkeit aufrechterhalten und gleichzeitig potenzielle Bedrohungen erkennen.
Einheitliche Sicherheitsabläufe standortübergreifend durchsetzen
Erfahren Sie, wie Unternehmen einheitliche Scan-Richtlinien standortübergreifend anwenden, Ausnahmen durch eine zentralisierte Genehmigung steuern und sichere Arbeitsabläufe für die Dateiübertragung sowie für Firmware-Updates von SPS oder HMI durchsetzen können.
 "MetaDefender Drive spielt eine Schlüsselrolle beim Hinzufügen neuer Appliances in unsere Umgebung und gibt uns die Gewissheit, dass sie sicher eingeführt werden können."
 Adam WhitmoreTechnischer Leiter für Systeminfrastruktur, Genesis Energy
 „OPSWAT und MetaDefender Drive helfen uns dabei, dies zu kontrollieren, indem sie sicherstellen, dass alles, was in unsere Umgebungen gelangt, sicher ist. Wir können einen vollständigen Scan auf dem Laptop eines Dritten durchführen, bevor dieser unser Gelände betritt und in die Nähe unserer Infrastruktur gelangt.“
 Alan TaylorCSIA, Dounreay Nuclear Restoration Services
Sind Sie bereit, die Sicherheit in Ihrer gesamten kritischen OT-Umgebung zu verbessern?
Nutzen Sie fünf praktische Arbeitsabläufe für Sicherheitsverantwortliche und OT-Betreiber, um Geräte zu scannen, einheitliche Richtlinien durchzusetzen, die Dateiverteilung zu sichern und Firmware-Updates in kritischen Umgebungen zu unterstützen.