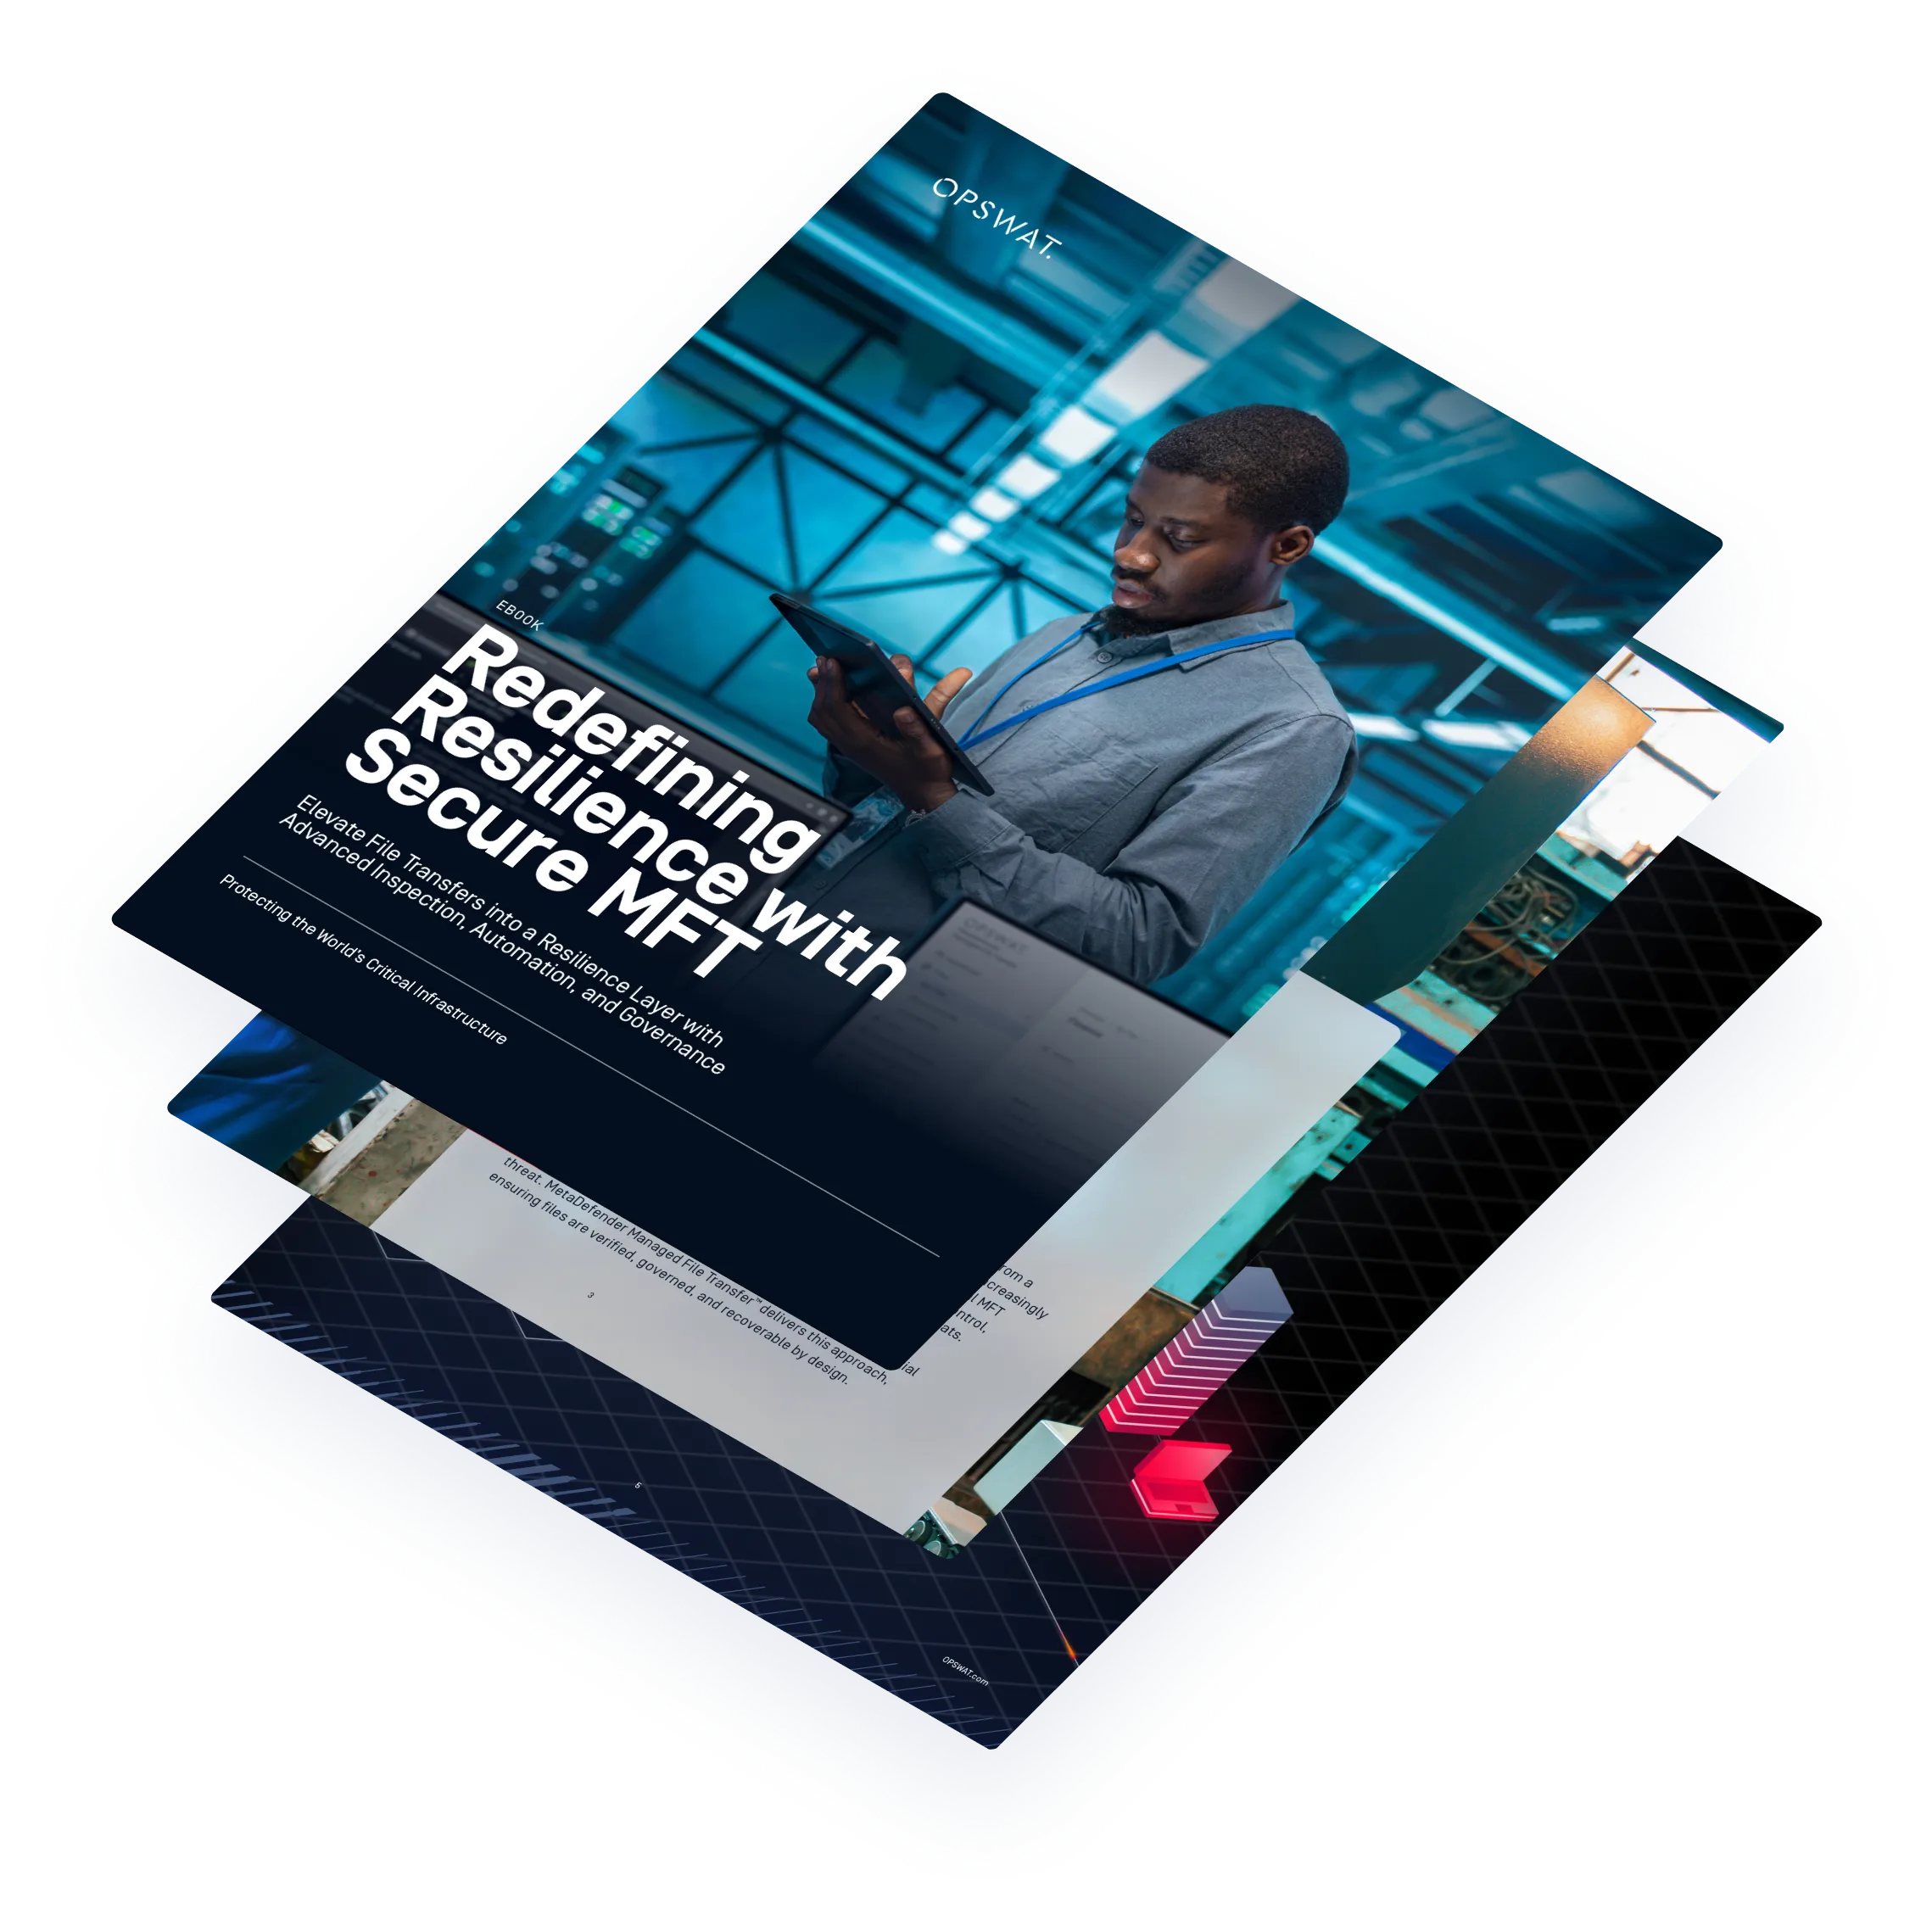
Resilienz neu definiert – mit Secure MFT
Der Dateiverkehr in IT und OT nimmt zu. Veraltete Tools und nicht verwaltete Übertragungen schaffen Angriffspfade, und nicht gescannte transiente Geräte setzen wichtige Abläufe dateibasierten Bedrohungen aus. Dieses eBook zeigt, wie Sie Ihren Betrieb mit mehrschichtigen Schutzmaßnahmen sichern können: Überprüfung, Automatisierung und Governance.
IT-OT-Umgebungen sind verwundbar
Netzwerke, Endpunkte und transiente Geräte sind die wichtigsten Angriffsvektoren von heute
58%
33%
27%
* Quelle: SANS-Umfrage, ICS/OT-Cybersicherheitsbudget 2025: Ausgabentrends, Herausforderungen und die Zukunft
Es ist an der Zeit, Resilienz neu zu definieren
Mehrschichtige Sicherheit: Neutralisieren Sie versteckte Schadcodes mit Deep CDR™-Technologie, parallelem Multiscanning, adaptivem Sandboxing und dateibasierten Schwachstellenprüfungen.
Durchsetzung von Richtlinien und Governance: Eliminieren Sie blinde Flecken mit logikbasiertem Routing, aufsichtsrechtlichen Genehmigungen, RBAC, MFA und automatisierten Workflows.
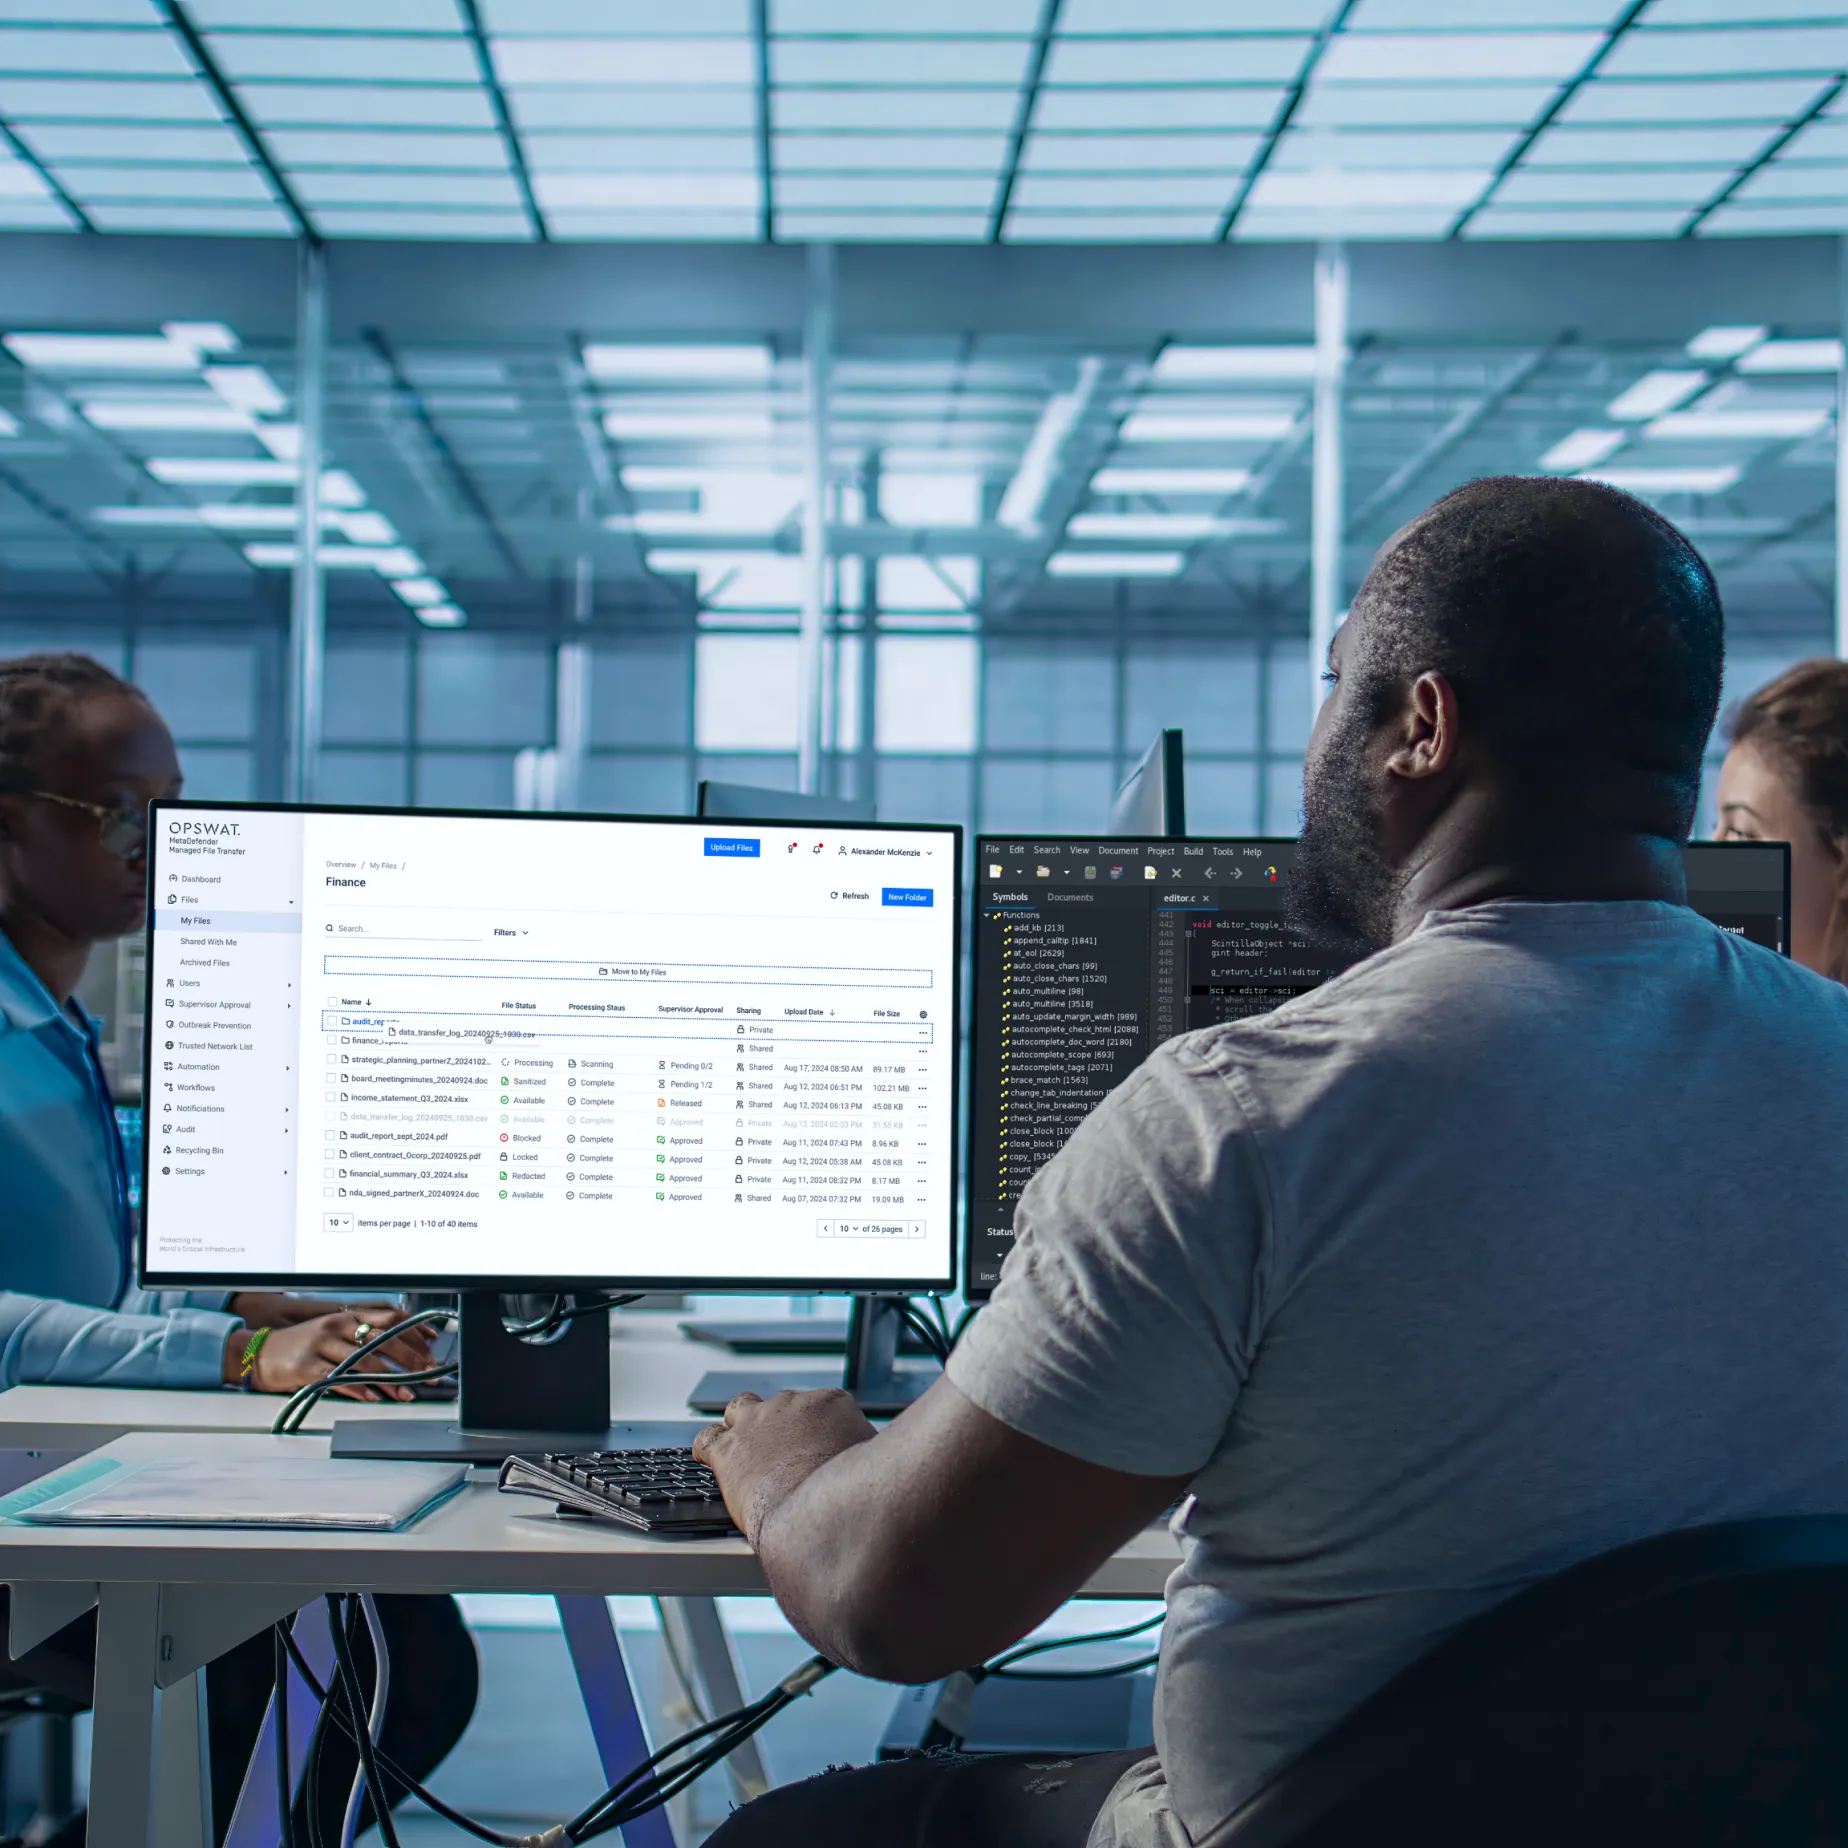
Sichtbarkeit, Kontrolle und Compliance: Verschaffen Sie sich einen einheitlichen Überblick über jede Dateibewegung mit zentralisierten Dashboards, unveränderlichen Prüfprotokollen und Echtzeitüberwachung, um NIST, NIS2, HIPAA und PCI DSS zu erfüllen.
Resilienz neu definieren
Holen Sie sich das Konzept, um Dateiübertragungen in sichere, richtliniengesteuerte Workflows in der IT und OT zu verwandeln.